



Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

С начала апреля в «Лаборатории Касперского» фиксируют рост объемов спама, нацеленного на засев трояна QBot, он же QakBot, QuackBot и Pinkslipbot. Вредоносные сообщения имитируют деловую переписку и оформлены на разных языках.

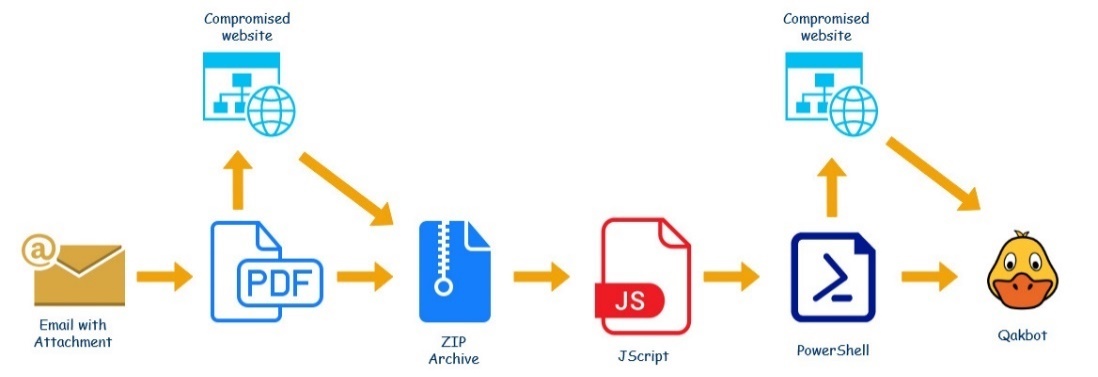
Единственная цель этих фейков — заставить получателя открыть прикрепленный PDF-файл, чтобы запустить цепочку заражения QBot. Потенциальную жертву могут попросить прислать всю документацию по приложенному заявлению или посчитать сумму контракта по смете расходов из вложения.

И контакт получателя, и имя отправителя злоумышленники берут из писем, ранее украденных зловредом, однако адрес отправителя фальшивки не всегда совпадает с адресом реального участника переписки.

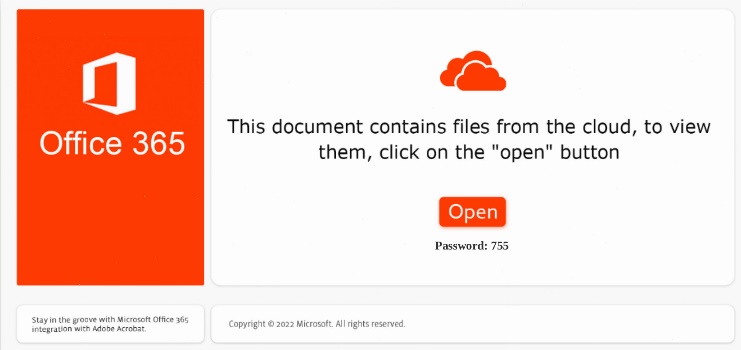
Содержимое вложенного документа имитирует уведомление Microsoft Office 365 или Microsoft Azure с предложением нажать кнопку Open для просмотра. Если получатель последует подсказке, на машину со стороннего сервера загрузится запароленный ZIP-архив.


В нем содержится файл WSF с обфусцированным сценарием на JScript (Microsoft-реализация стандарта ECMAScript). Этот файл запускает PowerShell-скрипт, загружающий целевую DLL (QBot) с удаленного сервера.

Имя библиотеки представлено случайной последовательностью букв и каждый раз изменяется. Ссылки для скачивания вшиты в код; вредонос поочередно перебирает их, проверяя размер загруженного файла. Если тот больше или равен 100 000 байт, QBot запускается на исполнение с помощью rundll32, в противном случае скрипт ждет четыре секунды и переходит по следующей ссылке.


Конфигурационные данные трояна включают список из более 100 IP-адресов, по которым можно подключиться к командному серверу. Большинство из них — это зараженные системы, работающие как прокси в пределах ботнета.

Функциональные возможности зловреда, по данным Kaspersky, за два года почти не изменились. Бот по-прежнему способен извлекать пароли и куки из браузеров, воровать письма из почтового ящика, перехватывать трафик, открывать удаленный доступ, быстро распространяться по сети, загружать дополнительные файлы, в том числе CobaltStrike и шифровальщиков.

Первые вредоносные письма в рамках выявленной имейл-кампании появились 4 апреля; в настоящее время активность злоумышленников снизилась, но не угасла. Чаще прочих от новых атак QBot страдают жители Германии (27,07% попыток заражения), Аргентины (12,48%) и Италии (8,94%). США и Россия по этому показателю пока занимают 6 и 7 место (3,19 и 3,09% соответственно).

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru