



Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Злоумышленники наводнили NPM пустыми пакетами с URL вредоносных сайтов

Киберпреступники наводнили репозиторий NPM фейковыми пакетами. Как отметили специалисты компании Checkmarx, эти пакеты могут вызвать DoS и привести к сбою в работе NPM.

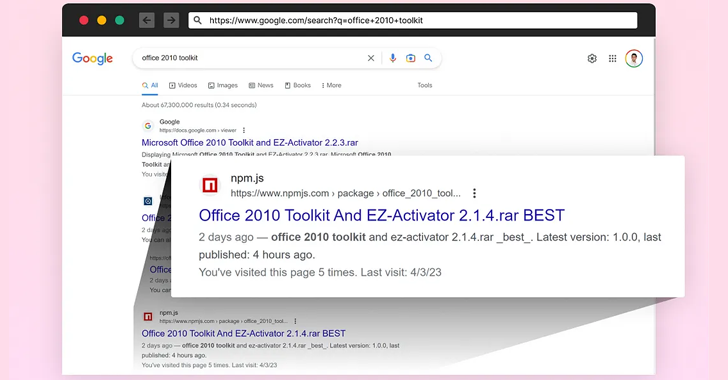
В опубликованном исследователями отчете утверждается, что злоумышленники создают вредоносные сайты и публикуют пустые пакеты с ссылками на такие ресурсы. Эта схема позволяет воспользоваться хорошей репутацией NPM в поисковых системах.

«Действия киберпреступников привели к DoS и нестабильной работе NPM. В отдельных случаях можно было наблюдать ошибку “Service Unavailable”», — пишут эксперты.

Атакующие, само собой, знают, что репозитории с открытым исходным кодом отображаются выше в поисковой выдаче. Именно поэтому они создают вредоносные сайты, но проталкивают их в результаты поиска с помощью пустых пакетов. Как правило, ссылки на злонамеренные ресурсы указываются в файлах README.md.


В Checkmarx также отметили, что за подобными атаками стоят несколько киберпреступных групп, а конечной целью злоумышленников является заражение жертвы троянами RedLine Stealer, Glupteba, SmokeLoader и вредоносными майнерами.

Напомним, что не так давно в популярном npm-пакете с 3,5 млн еженедельных загрузок нашли уязвимость, которая может привести к перехвату учётной записи.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru