



Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Банковского трояна IcedID перепрофилировали для доставки других зловредов

Специалисты Proofpoint фиксируют атаки IcedID с использованием новых вариантов загрузчика — Lite и Forked. Сам троян тоже претерпел изменения, потеряв функциональность, необходимую для банковского фрода.

По данным ИБ-компании, модифицированный IcedID распространяют три криминальные группы, не считая брокеров доступа к взломанным сетям. В Proofpoint полагают, что изменения вызваны сменой способа заработка: банковские мошенники решили заняться доставкой полезной нагрузки — к примеру, шифровальщиков.

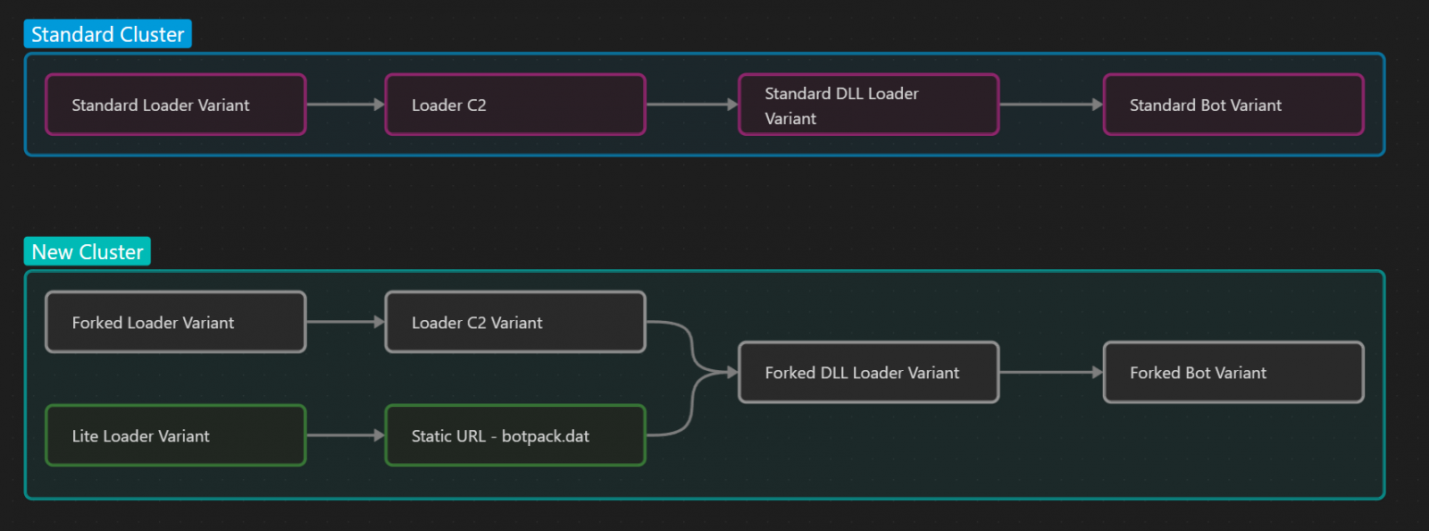
Остальные поклонники банкера продолжают пользоваться стандартной версией, почти не изменившейся с 2017 года. В этом виде зловред, согласно описанию экспертов, прибывает на машину как начальный загрузчик, который запрашивает с сервера DLL-лоадер, и тот уже доставляет бот IcedID.

Вариант Lite впервые всплыл в ходе ноябрьских атак Emotet; он загружался в систему как пейлоад второй ступени. Загрузчик Forked появился позже, в феврале; по поведению он схож со стандартной версией, но использует другой тип файла (не DLL, а COM Server) и содержит дополнительный код для расшифровки строк и доменных имен, поэтому пейлоад увеличился на 12 Кбайт.

Загрузчик Lite по сравнению с ним легче, всего 20 Кбайт, так как он не выводит информацию о зараженном хосте на C2-сервер. Профилирование за него выполняет Emotet.

Оба варианта доставляют один и тот же IcedID-бот с сильно урезанной функциональностью — версию Forked без веб-инжектов, AiTM и возможности бэкконнекта. За счет этого размер файла сократился на 64 Кбайт.


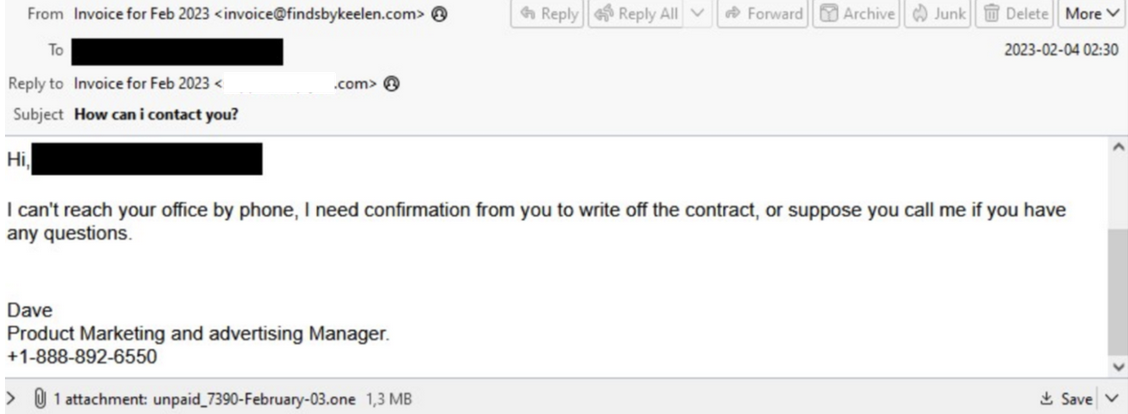
В феврале злоумышленники распространяли Forked-вариант через персонализированные спам-письма с вложением OneNote, якобы содержащим инвойс. При открытии исполнялся файл HTA, запускающий PowerShell-команду на загрузку IcedID с удаленного сервера. Одновременно жертве отображался маскировочный документ PDF.


В конце февраля были зафиксированы спам-рассылки, использующие форму уведомления о нарушении американского закона о безопасности дорожного движения и автотранспорта, а также поддельные письма от имени Управления США по надзору за качеством продовольствия и медикаментов (FDA). В обоих случаях целью являлся засев Forked-версии IcedID.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru