



Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

Хакеры чаще всего используют 0-day в продуктах Microsoft, Google и Apple

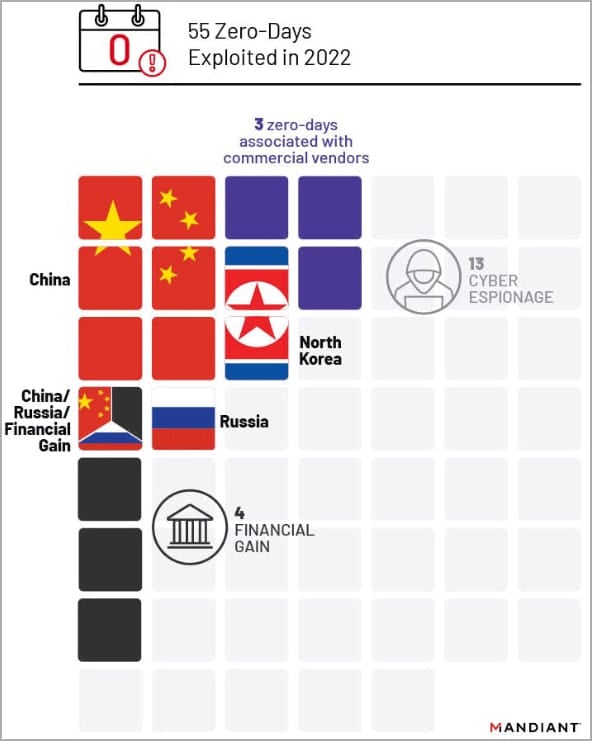
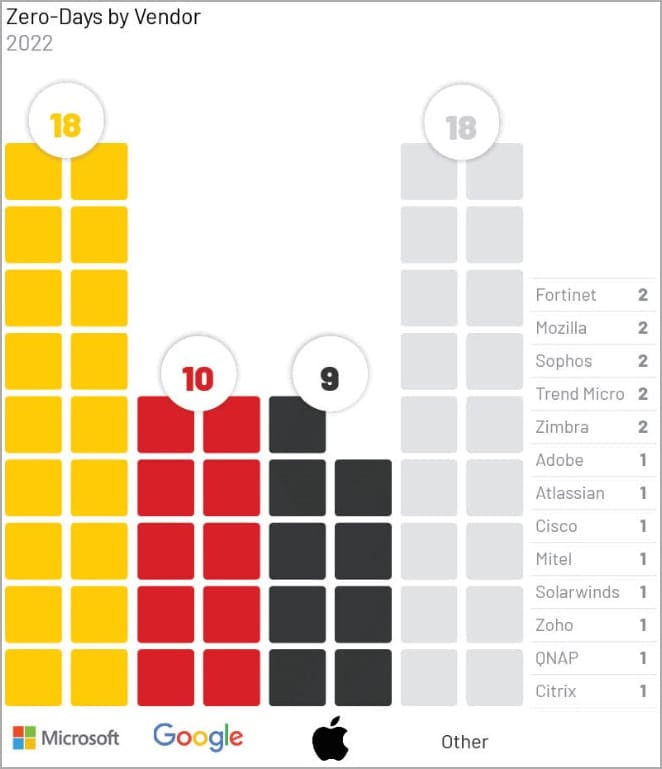
Как известно, опытные киберпреступники любят использовать уязвимости нулевого дня (0-day) в ходе своих кампаний. Отсюда вытекает интересная статистика: за 2022 год исследователи выявили 55 активно эксплуатируемые уязвимости, большая часть которых затрагивала продукты Microsoft, Google и Apple.

Подавляющее большинство (53 из 55) брешей позволяли атакующим получить более высокие права в системе или удалённо выполнить код на затронутых устройствах.

Согласно статистике Mandiant, основную часть 0-day в прошлом году эксплуатировали именно китайские киберпреступники, причём правительственные, как подчёркивают специалисты. Атаковались операционные системы, веб-браузеры и продукты для управления сетью.


Для сравнения: в 2021 году злоумышленники использовали 80 уязвимостей нулевого дня, поэтому можно говорить о небольшом спаде в подобных атаках.

Из 55 обнаруженных 0-day 13 фигурировали в атаках кибершпионских группировок. По словам Mandiant, российские хакеры задействовали всего две подобные бреши в реальных атаках, как и хакеры из КНДР.


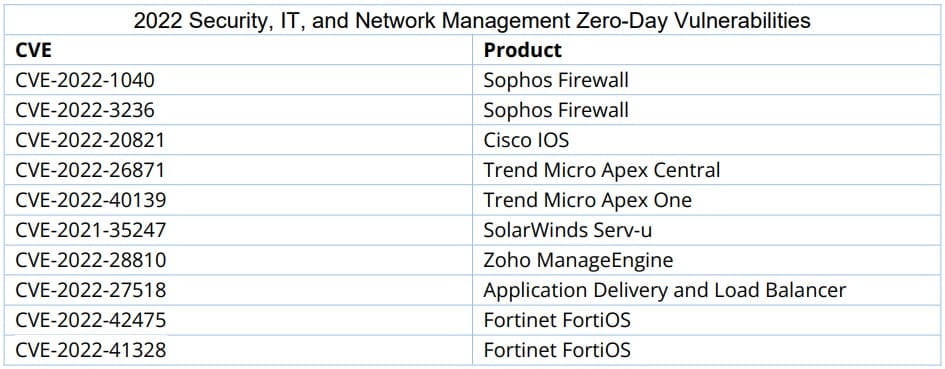
Что касается багов в сетевых продуктах, специалисты Mandiant отметили десять наиболее опасных:


На долю Windows пришлось 15 дыр нулевого дня, на Chrome — 9, iOS — 5 и macOS — 4.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru