



Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

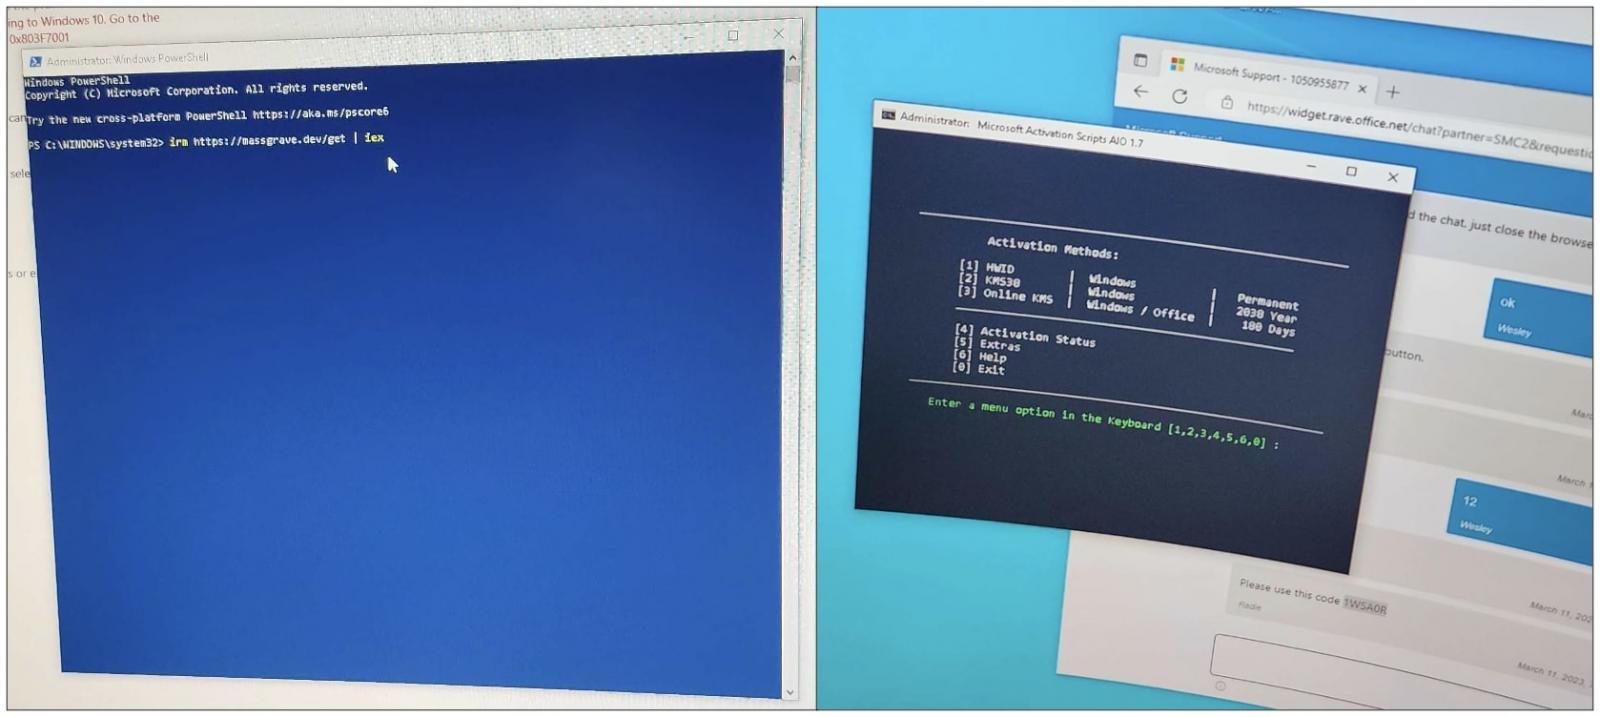
Интересный случай произошёл с техподдержкой Microsoft: один из специалистов запустил на компьютере пользователя «кряк» для активации Windows. Проблема была в том, что подлинная копия операционной системы не смогла активироваться нормальным способом.

Есть мнение, что это не первый подобный случай, когда работающие в техподдержке Microsoft специалисты прибегают к крякам и взлому, поскольку им нужно своевременно закрыть запросы пользователей.

Недавний инцидент коснулся фрилансера из Южной Африки. Специалист заплатил 200 долларов за подлинную копию Windows 10 и был крайне удивлён, что сотрудник Microsoft «взломал» ОС с помощью неофициальных инструментов, которые обходят процесс активации Windows.

Сам фрилансер описал эту ситуацию в Twitter:

«Не могу поверить в это. Мой официальный ключ для Windows 10 Pro, приобретённой в Microsoft Store, отказался активировать систему. Служба поддержки вчера не смогла мне помочь. Сегодня же техподдержка вошла в систему с помощью Quick Assist и запустила команду для активации Windows. Это оказался кряк».


«Очевидно, Windows проще взломать, чем заплатить за операционную систему», — подытожил пользователь.

Различные кряки и неофициальные активаторы часто используются в пиратской среде, поэтому удивление фрилансера из Южной Африки легко понять. Тем не менее стоит всегда помнить, что пиратский софт представляет определённую опасность.

Летом прошлого года стало известно, что российские пользователи стали чаще пиратить Windows, поскольку Linux слишком сложный. Уже в этом году на Ozon, Wildberries и “Авито” появилось специализированное корпоративное ПО. Чаще всего речь идет о пиратских версиях софта Autodesk и Adobe.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru