



Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

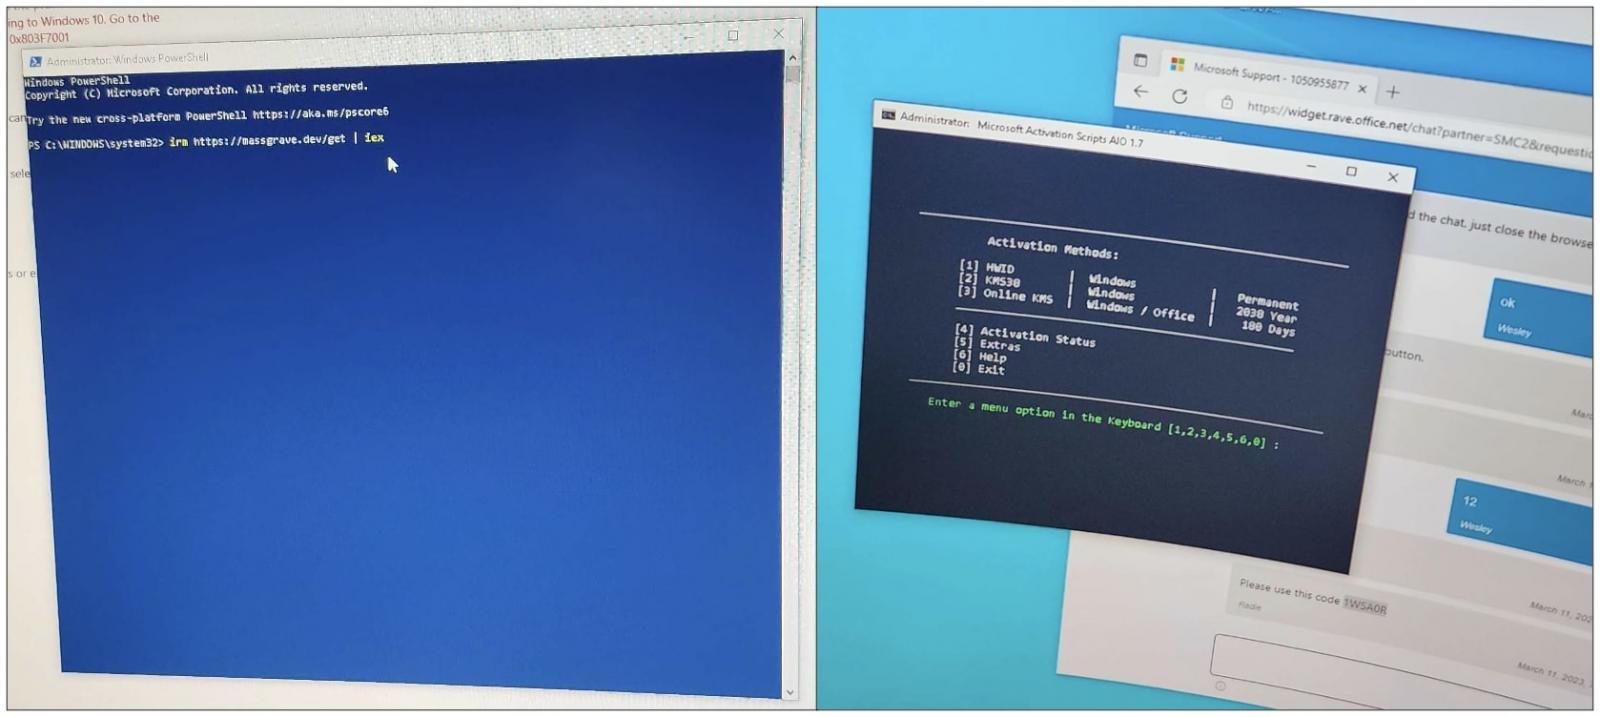
Интересный случай произошёл с техподдержкой Microsoft: один из специалистов запустил на компьютере пользователя «кряк» для активации Windows. Проблема была в том, что подлинная копия операционной системы не смогла активироваться нормальным способом.

Есть мнение, что это не первый подобный случай, когда работающие в техподдержке Microsoft специалисты прибегают к крякам и взлому, поскольку им нужно своевременно закрыть запросы пользователей.

Недавний инцидент коснулся фрилансера из Южной Африки. Специалист заплатил 200 долларов за подлинную копию Windows 10 и был крайне удивлён, что сотрудник Microsoft «взломал» ОС с помощью неофициальных инструментов, которые обходят процесс активации Windows.

Сам фрилансер описал эту ситуацию в Twitter:

«Не могу поверить в это. Мой официальный ключ для Windows 10 Pro, приобретённой в Microsoft Store, отказался активировать систему. Служба поддержки вчера не смогла мне помочь. Сегодня же техподдержка вошла в систему с помощью Quick Assist и запустила команду для активации Windows. Это оказался кряк».


«Очевидно, Windows проще взломать, чем заплатить за операционную систему», — подытожил пользователь.

Различные кряки и неофициальные активаторы часто используются в пиратской среде, поэтому удивление фрилансера из Южной Африки легко понять. Тем не менее стоит всегда помнить, что пиратский софт представляет определённую опасность.

Летом прошлого года стало известно, что российские пользователи стали чаще пиратить Windows, поскольку Linux слишком сложный. Уже в этом году на Ozon, Wildberries и “Авито” появилось специализированное корпоративное ПО. Чаще всего речь идет о пиратских версиях софта Autodesk и Adobe.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru