



Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

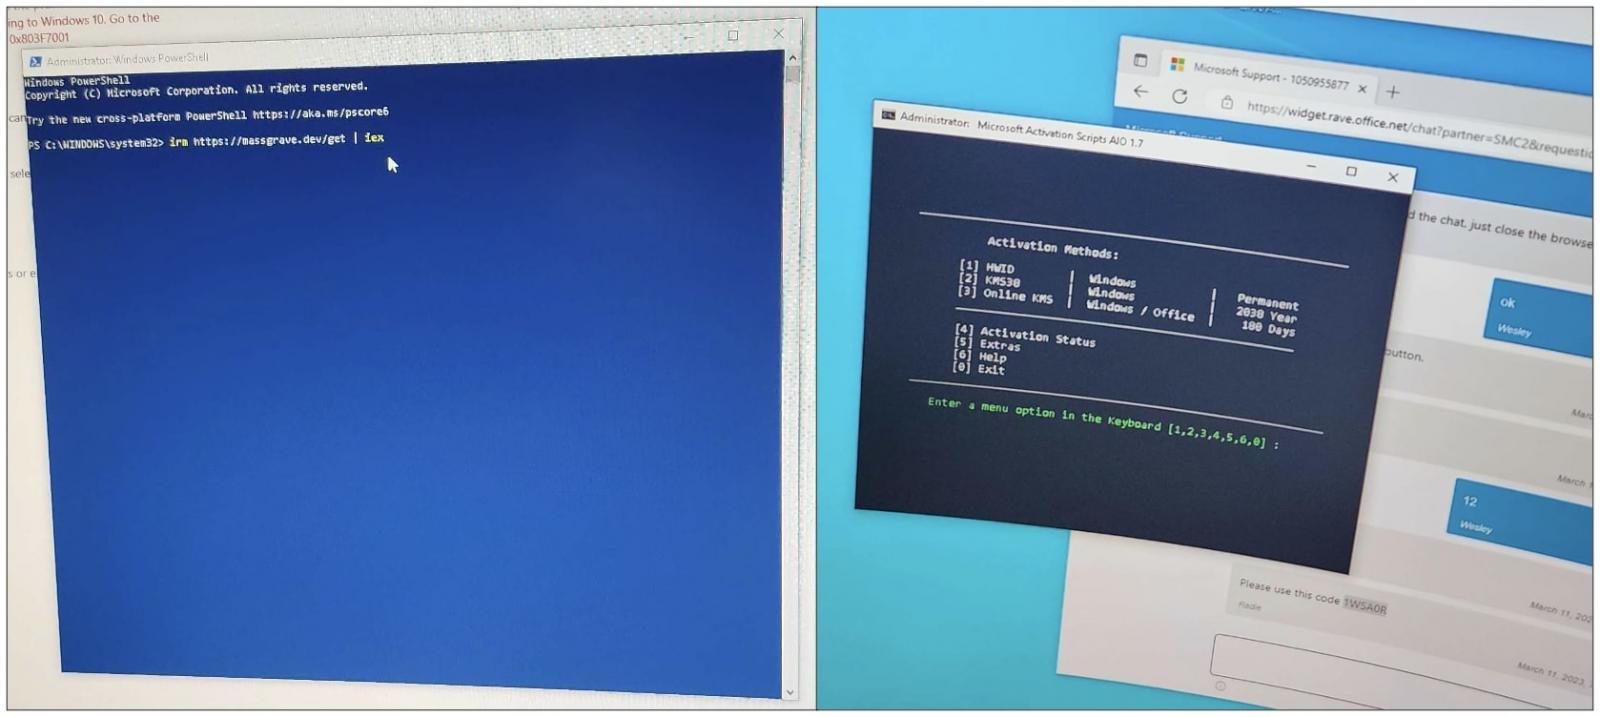
Интересный случай произошёл с техподдержкой Microsoft: один из специалистов запустил на компьютере пользователя «кряк» для активации Windows. Проблема была в том, что подлинная копия операционной системы не смогла активироваться нормальным способом.

Есть мнение, что это не первый подобный случай, когда работающие в техподдержке Microsoft специалисты прибегают к крякам и взлому, поскольку им нужно своевременно закрыть запросы пользователей.

Недавний инцидент коснулся фрилансера из Южной Африки. Специалист заплатил 200 долларов за подлинную копию Windows 10 и был крайне удивлён, что сотрудник Microsoft «взломал» ОС с помощью неофициальных инструментов, которые обходят процесс активации Windows.

Сам фрилансер описал эту ситуацию в Twitter:

«Не могу поверить в это. Мой официальный ключ для Windows 10 Pro, приобретённой в Microsoft Store, отказался активировать систему. Служба поддержки вчера не смогла мне помочь. Сегодня же техподдержка вошла в систему с помощью Quick Assist и запустила команду для активации Windows. Это оказался кряк».


«Очевидно, Windows проще взломать, чем заплатить за операционную систему», — подытожил пользователь.

Различные кряки и неофициальные активаторы часто используются в пиратской среде, поэтому удивление фрилансера из Южной Африки легко понять. Тем не менее стоит всегда помнить, что пиратский софт представляет определённую опасность.

Летом прошлого года стало известно, что российские пользователи стали чаще пиратить Windows, поскольку Linux слишком сложный. Уже в этом году на Ozon, Wildberries и “Авито” появилось специализированное корпоративное ПО. Чаще всего речь идет о пиратских версиях софта Autodesk и Adobe.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru