



Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

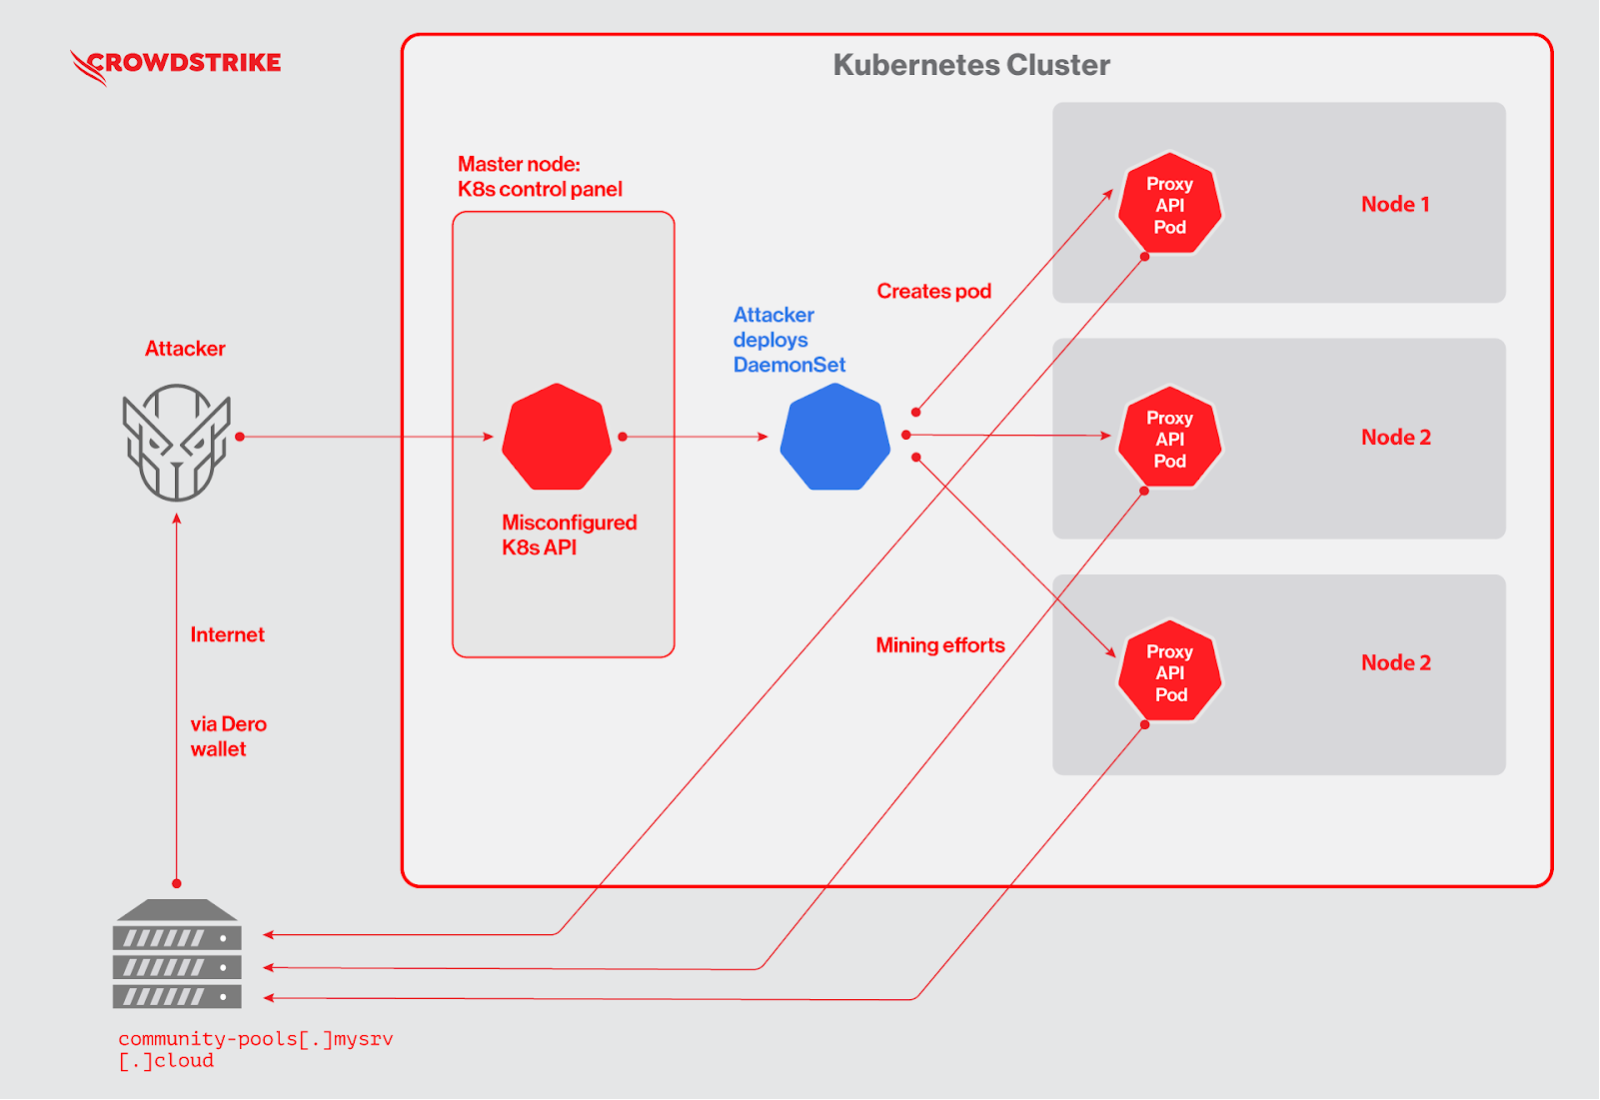
В ходе мониторинга клиентских кластеров Kubernetes эксперты CrowdStrike выявили криптоджекинг-кампанию, нацеленную на добычу Dero — альтернативы Monero с более высокой отдачей и анонимностью.

Первые атаки в рамках данной киберкампании были зафиксированы в начале прошлого месяца. Злоумышленников привлекают Kubernetes API с возможностью анонимного доступа (--anonymous-auth=true) и открытые нестандартные порты; сканирование ведется с трех американских IP-адресов.

Получив доступ к панели управления, криптоджекеры развертывают в кластере объект DaemonSet с именем proxy-api, открывающий возможность для загрузки и запуска вредоносного пода на всех узлах.


Используемый злоумышленниками Docker-образ размещен на Docker Hub; со времени загрузки (в январе) его отдали более 4000 раз. Анализ показал, что это базовый образ CentOS 7, в который добавили два файла — бинарник pause (майнер Dero) и запускающий его скрипт entrypoint.sh со вшитым адресом кошелька и майнинг-пулом.

Примечательно, что параллельно за те же Kubernetes-ресурсы боролись криптоджекеры, вооруженные майнером монеро (XMRig). Они пытались удалить из систем DaemonSet конкурентов, в том числе proxy-api, и развернуть в кластере свою полезную нагрузку — работающий с высокими привилегиями под и руткит, помогающий скрыть процесс майнера.

Такое соперничество в этой сфере не редкость: число пригодных для угона облачных ресурсов ограничено, а любителей поживиться за чужой счет много, и в обозримом будущем они вряд ли переведутся.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru