



Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

Криптоджекеры используют инфраструктуру Kubernetes для майнинга Dero

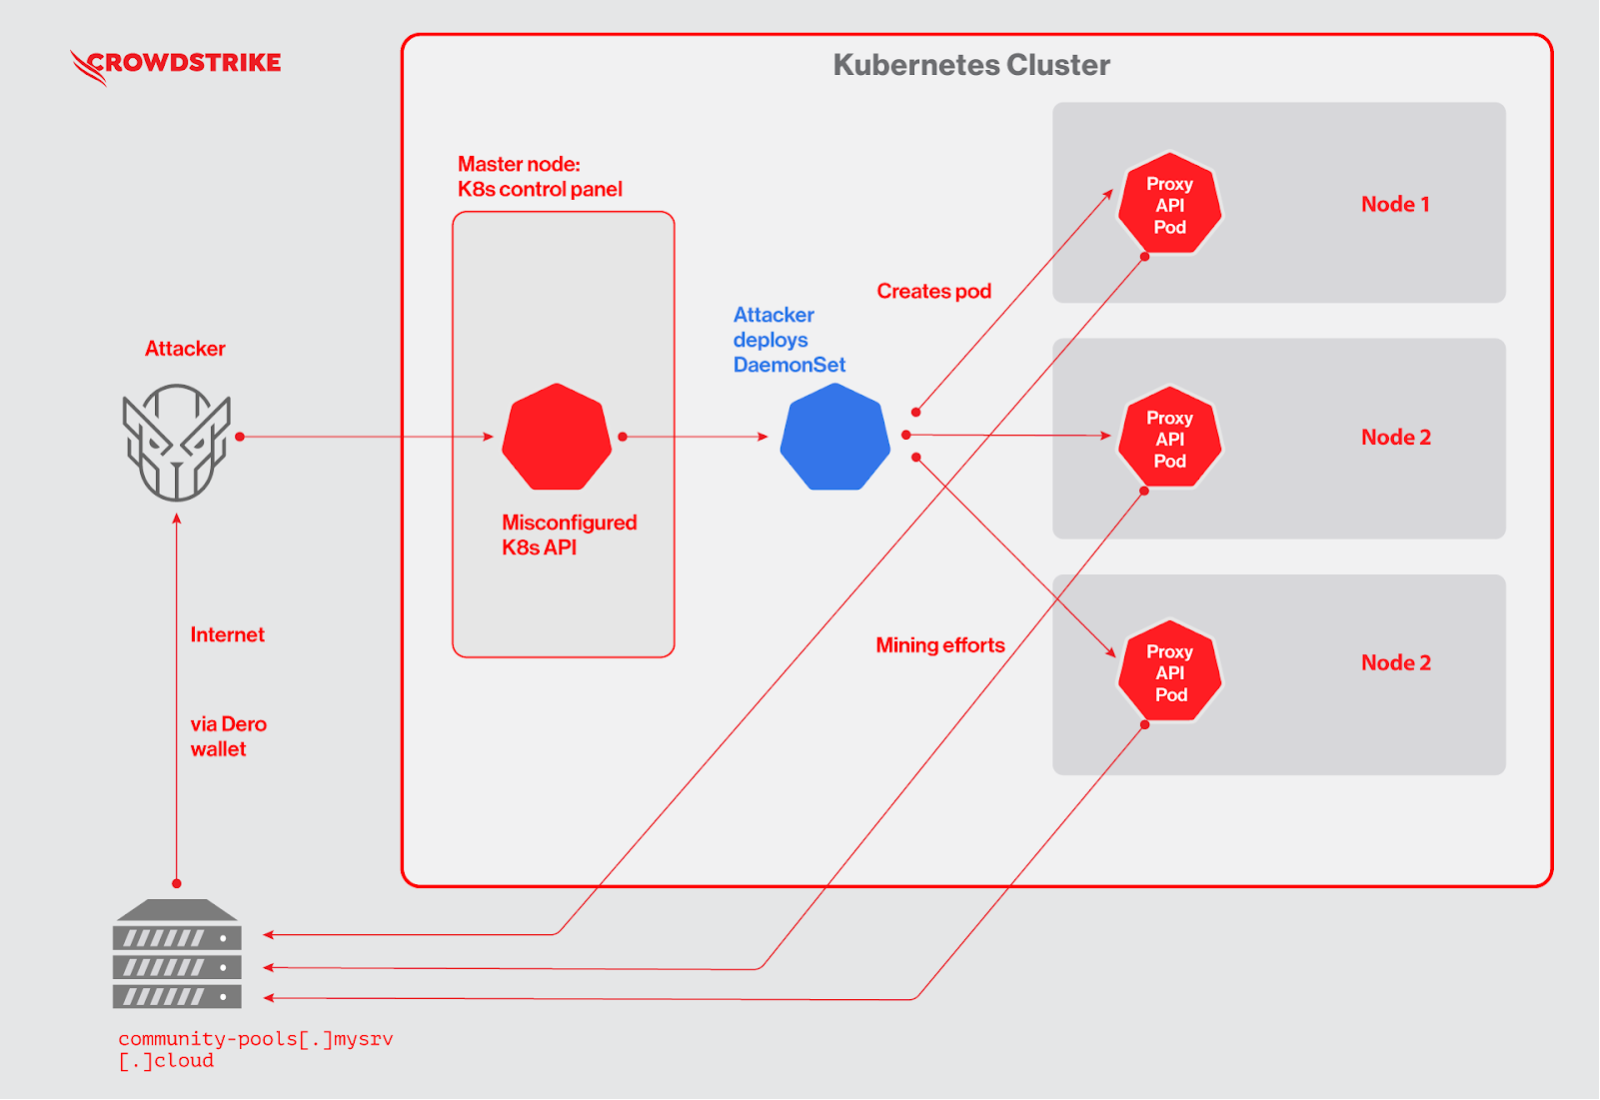
В ходе мониторинга клиентских кластеров Kubernetes эксперты CrowdStrike выявили криптоджекинг-кампанию, нацеленную на добычу Dero — альтернативы Monero с более высокой отдачей и анонимностью.

Первые атаки в рамках данной киберкампании были зафиксированы в начале прошлого месяца. Злоумышленников привлекают Kubernetes API с возможностью анонимного доступа (--anonymous-auth=true) и открытые нестандартные порты; сканирование ведется с трех американских IP-адресов.

Получив доступ к панели управления, криптоджекеры развертывают в кластере объект DaemonSet с именем proxy-api, открывающий возможность для загрузки и запуска вредоносного пода на всех узлах.


Используемый злоумышленниками Docker-образ размещен на Docker Hub; со времени загрузки (в январе) его отдали более 4000 раз. Анализ показал, что это базовый образ CentOS 7, в который добавили два файла — бинарник pause (майнер Dero) и запускающий его скрипт entrypoint.sh со вшитым адресом кошелька и майнинг-пулом.

Примечательно, что параллельно за те же Kubernetes-ресурсы боролись криптоджекеры, вооруженные майнером монеро (XMRig). Они пытались удалить из систем DaemonSet конкурентов, в том числе proxy-api, и развернуть в кластере свою полезную нагрузку — работающий с высокими привилегиями под и руткит, помогающий скрыть процесс майнера.

Такое соперничество в этой сфере не редкость: число пригодных для угона облачных ресурсов ограничено, а любителей поживиться за чужой счет много, и в обозримом будущем они вряд ли переведутся.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru