



Защита от трекеров в Firefox теперь доступна владельцам Android-устройств

Защита от трекеров в Firefox теперь доступна владельцам Android-устройств

Защита от трекеров в Firefox теперь доступна владельцам Android-устройств

Firefox сообщила, что отныне функция Total Cookie Protection (TCP) доступна для пользователей мобильных устройств на Android. Напомним, что TCP защищает любителей «лисы» от трекеров и других отслеживающих элементов в Сети.

На Android-смартфонах функция будет включена по умолчанию, её задача — блокировать отслеживание перемещения пользователей по веб-сайтам. Это поможет защитить от сбора данных о вашем поведении в Сети, о ваших предпочтениях и т. п.

Mozilla активировала защитный механизм Total Cookie Protection с выходом версии Firefox 86 (релиз состоялся в феврале 2021 года). Летом 2022 года разработчики начали централизованно менять настройки приватности десктопных Firefox: защита Total Cookie Protection была включена по умолчанию для всех пользователей.

Для владельцев Android-девайсов TCP стала доступна с 14 марта 2023 года. Mozilla обещает, что к следующему месяцу функция придёт на все доступные мобильные устройства под управлением зелёного робота.

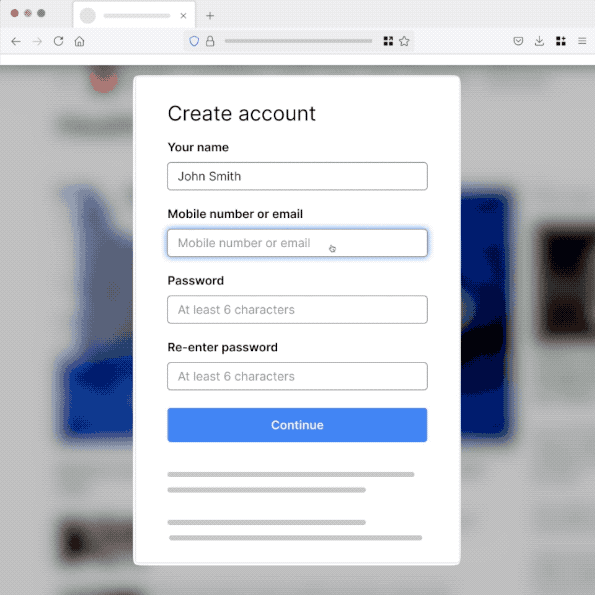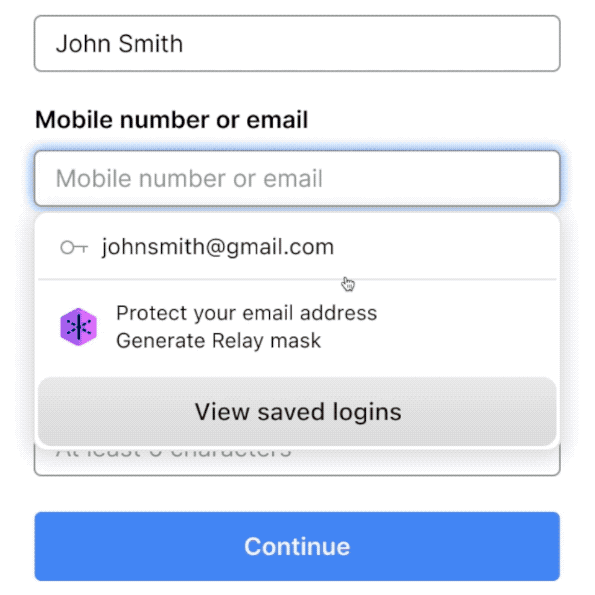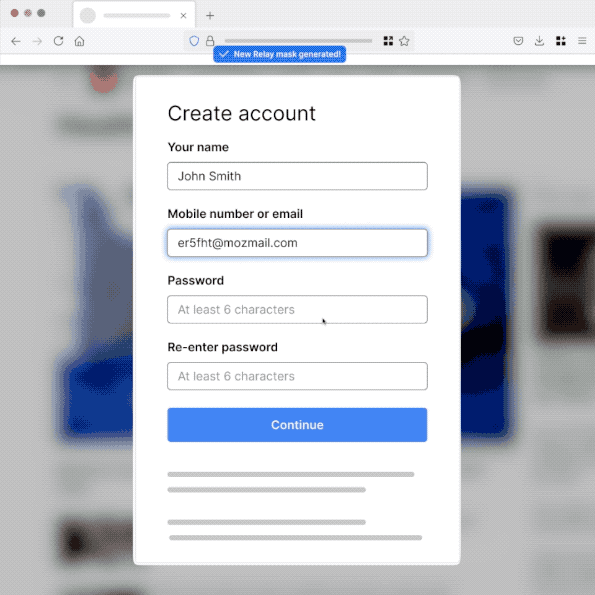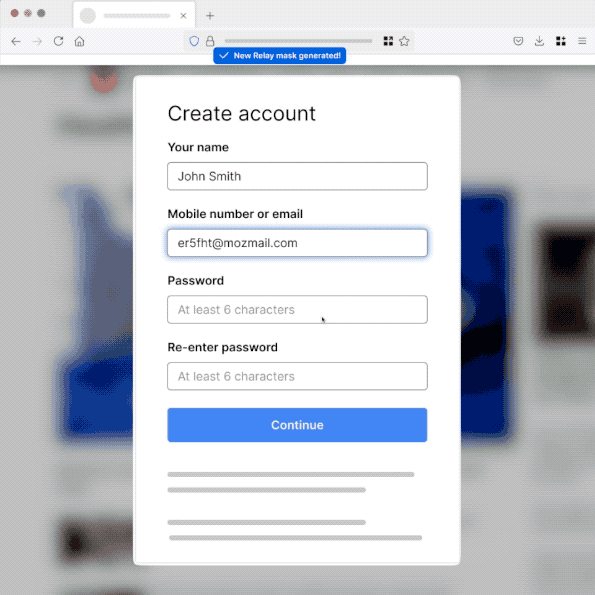
Помимо этого, корпорация тестирует новую функциональность — Firefox Relay. С её помощью пользователи смогут генерировать уникальные псевдонимы, которые помогут спрятать адрес электронной почты от рекламных компаний и спамеров.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru