



Пользователи Firefox смогут легко генерировать уникальные email-алиасы

Пользователи Firefox смогут легко генерировать уникальные email-алиасы

Пользователи Firefox смогут легко генерировать уникальные email-алиасы

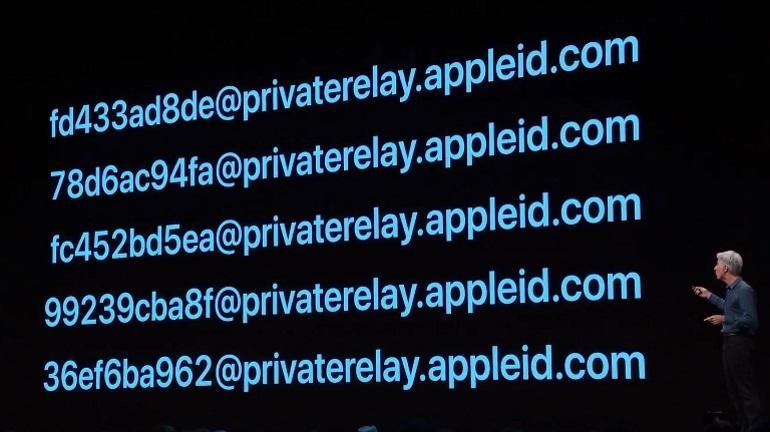
Разработчики компании Mozilla начали работу над новой функцией под названием Private Relay. Задача этого нововведения — генерировать уникальные псевдонимы, которые помогут спрятать адрес электронной почты пользователя от рекламных компаний и спамеров.

Таким образом, Private Relay пригодится при заполнении онлайн-форм. Разработчики начали работу над этим сервисом в прошлом месяце, на сегодняшний день он находится в стадии закрытого бета-тестирования.

Общедоступную бета-версию, которую смогут попробовать все желающие, обещают запустить чуть позже. При этом возможности Private Relay будут представлены в виде расширения для браузера Firefox. С помощью этого аддона пользователь сможет легко генерировать уникальные адреса электронной почты.

Далее созданный адрес можно ввести в веб-форму для создания нового аккаунта или подписки на рассылку.

«Наша задача — перенаправлять входящие сообщения со сгенерированного ящика на ваш личный. Если же алиас получает нежелательные письма, вы можете просто отключить или удалить его», — объясняет принцип Mozilla на сайте, посвящённом Firefox Private Relay.

Разработчики компании рассчитывают предоставить пользователям Firefox лёгкий способ создания и удаления email-алиасов, который потребует всего лишь несколько кликов.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru