



Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

Сгенерированные ИИ видеоролики помогают раздавать инфостилеров на YouTube

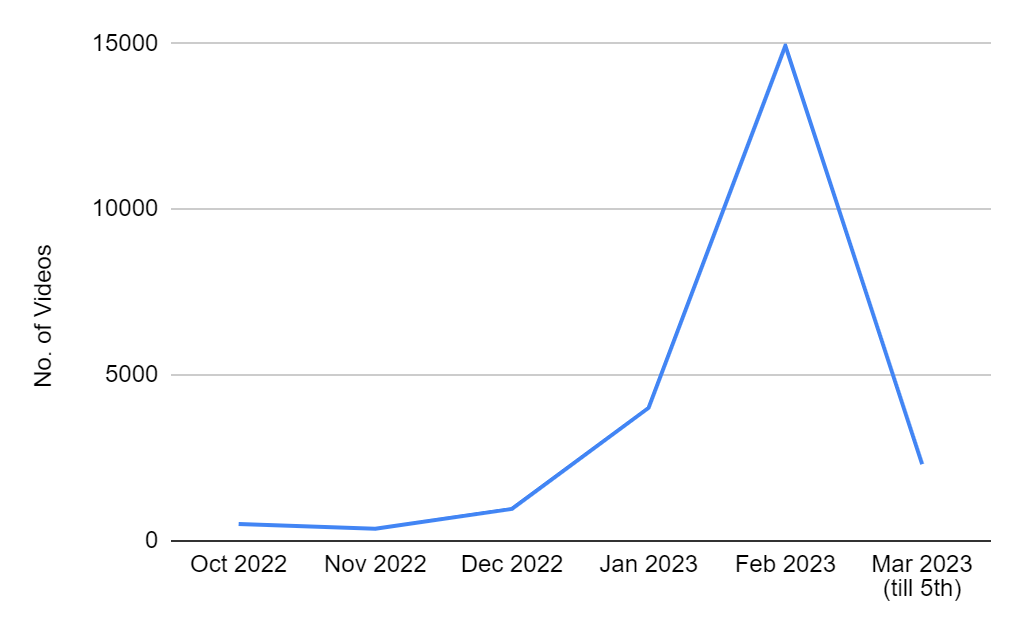
По данным CloudSEK, последнее время количество вредоносного видео на YouTube ежемесячно увеличивается в 2-3 раза. Для создания таких приманок злоумышленники зачастую используют платформы Synthesia и D-ID, реализующие ИИ-технологии.

Поддельные видеоматериалы обычно рекламируют кряки популярных лицензионных продуктов — Photoshop, Premiere Pro, Autodesk 3ds Max, AutoCAD. Созданные средствами ИИ персонажи на разных языках рассказывают, каким образом загрузить и установить пиратский софт.

По ссылкам в описаниях загружаются в основном инфостилеры — Raccoon, RedLine, Vidar. Для распространения видеоприманок злоумышленники используют угнанные аккаунты YouTube, получая доступ с помощью учетных данных, утекших в Сеть или добытых посредством фишинга.

Каждый час из-под взломанных аккаунтов публикуется по 5-10 роликов. Для их продвижения используется черный SEO: к видеоматериалам добавляется множество разноязыких тегов, способных ввести в заблуждение алгоритм YouTube и заставить его вывести фальшивку в топ поисковой выдачи.

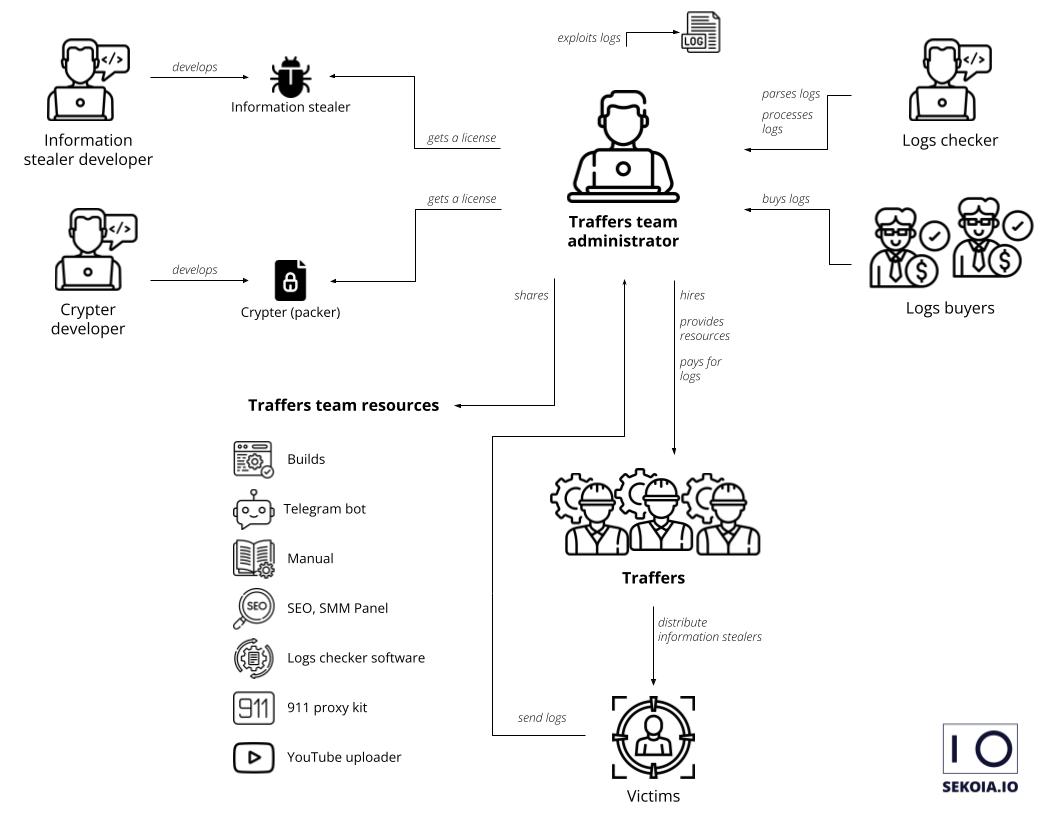
Значительный рост числа публикаций со ссылками на инфостилеров наблюдается на видеохостинге с ноября. Распространением зловредов на этой площадке занимаются так называемые трафферы (traffer) — чернорабочие с криминальным опытом, нанятые по объявлению в даркнете.


Ссылки для загрузки зловредов обычно маскируются с помощью редиректоров Bitly и Cuttly. Злоумышленники также активно используют облачный хостинг (MediaFire, Google Drive), GitHub и мессенджеры (Discord, телеграм-платформа Telegra.ph).


Активизация трафферов на YouTube по времени совпала с новым вбросом от разработчиков инфостилеров. За последние месяцы в интернете объявилось около десятка таких новобранцев, как Stealc и WhiteSnake.

Для снижения риска заражения пользователям советуют включить многофакторную аутентификацию (MFA), не кликать по ссылкам в письмах незнакомцев и воздержаться от скачивания / использования пиратского софта.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru