



Атаки Remcos RAT используют известный способ обхода UAC

Атаки Remcos RAT используют известный способ обхода UAC

Атаки Remcos RAT используют известный способ обхода UAC

Эксперты SentinelOne выявили новую спам-кампанию, нацеленную на засев RAT-трояна Remcos с помощью загрузчика DBatLoader. Вредоносные письма распространяются в основном в странах Восточной Европы.

Текущие атаки примечательны тем, что используют способ обхода контроля учетных записей Windows (UAC), опубликованный почти три года назад. По всей видимости, эффективности он не утратил.

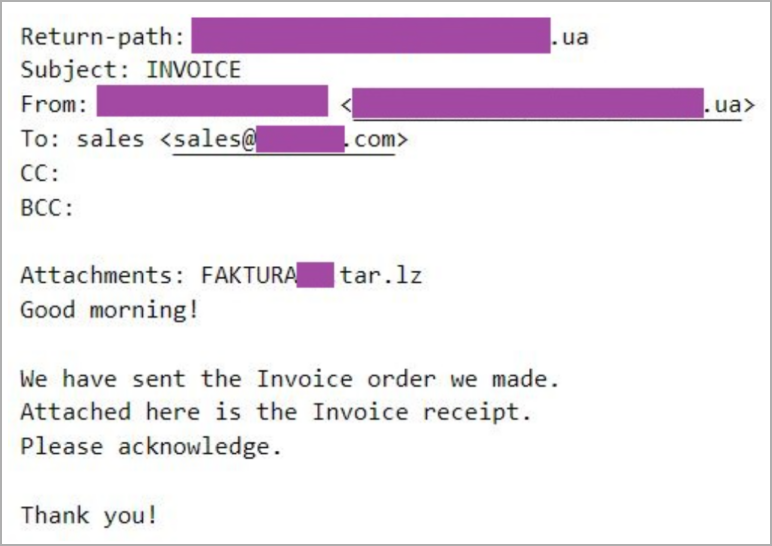
Рассылка поддельных писем в рамках данной кампании ведется из TLD-доменов, соответствующих стране получателя. Вредоносные вложения обычно выдаются за инвойс, детали тендера или другой финансовый документ. Само сообщение лаконично и призвано привлечь внимание к прикрепленному архивному файлу, содержащему зловреда.


Первичная полезная нагрузка DBatLoader замаскирована под документ Microsoft Office, LibreOffice либо PDF, снабженный двойным расширением и/или иконкой приложения, вводящей в заблуждение. При запуске зловред загружает из публичного облака (Microsoft OneDrive, Google Диск) пейлоад второй ступени — стейджер.

В рамках подготовки запуска Remcos вредоносный загрузчик создает и исполняет BAT-скрипт, нейтрализующий UAC по методу, который Дэниел Геберт (Daniel Gebert) продемонстрировал на Windows 10 в 2020 году. Для обхода такой защиты исследователь использовал подмену DLL и имитацию доверенной директории.

Дело в том, что Windows слепо доверяет некоторым каталогам (вроде C:\Windows\System32\), позволяя исполняемым файлам повышать привилегии без вывода предупреждений UAC. Имитация папки с умышленно внесенным пробелом (например, C:\Windows \System32) способна ввести в заблуждение ОС: некоторые Windows-программы, в том числе Проводник, в таких случаях не видят различий.

Используемый DBatLoader скрипт создает такой мок-объект и копирует туда KDECO.bat, легитимный файл easinvoker.exe и вредоносную библиотеку netutils.dll. Утилита easinvoker.exe, по словам экспертов, позволяет провести подмену DLL, и зловредная netutils, запускающая KDECO.bat, в данном случае исполняется в ее контексте, притом незаметно для пользователя.

Чтобы не вызвать подозрений у штатного антивируса, вредоносный загрузчик добавляет исключение в список Microsoft Defender. Зловред также прописывается в системе на автозапуск, создавая новый ключ реестра.

Целевой пейлоад, remcos.exe, запускается на исполнение путем инъекции в процесс. Обнаруженные образцы трояна обладали функциями кейлогера, умели делать снимки экрана, а также использовали бесплатный сервис DuckDNS для связи с C2.

Для защиты от подобных атак Sentinel One советует включить UAC-настройку «Всегда уведомлять» и мириться с тем, что она слишком назойлива и создает много шума. Админам также рекомендуется отслеживать создание подозрительных файлов и исполнение процессов из доверенных папок с хвостовыми пробелами, особенно со строкой «\Windows» в пути к файлу.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru