



Атаки Remcos RAT используют известный способ обхода UAC

Атаки Remcos RAT используют известный способ обхода UAC

Атаки Remcos RAT используют известный способ обхода UAC

Эксперты SentinelOne выявили новую спам-кампанию, нацеленную на засев RAT-трояна Remcos с помощью загрузчика DBatLoader. Вредоносные письма распространяются в основном в странах Восточной Европы.

Текущие атаки примечательны тем, что используют способ обхода контроля учетных записей Windows (UAC), опубликованный почти три года назад. По всей видимости, эффективности он не утратил.

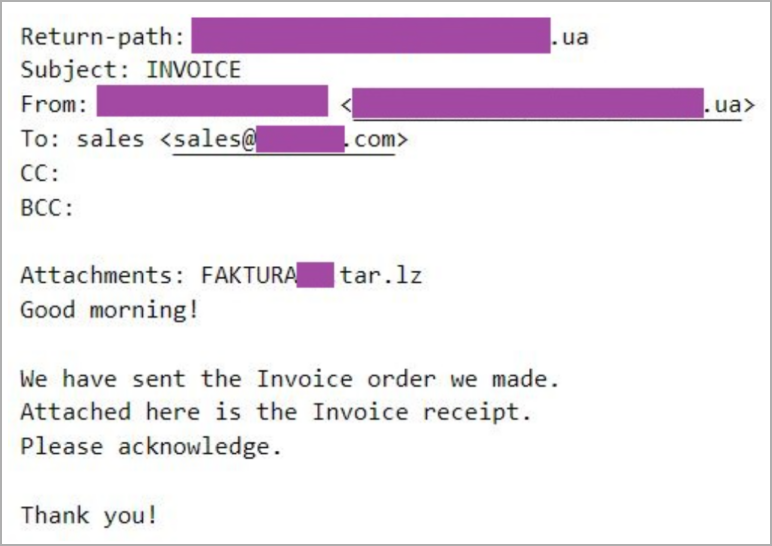
Рассылка поддельных писем в рамках данной кампании ведется из TLD-доменов, соответствующих стране получателя. Вредоносные вложения обычно выдаются за инвойс, детали тендера или другой финансовый документ. Само сообщение лаконично и призвано привлечь внимание к прикрепленному архивному файлу, содержащему зловреда.


Первичная полезная нагрузка DBatLoader замаскирована под документ Microsoft Office, LibreOffice либо PDF, снабженный двойным расширением и/или иконкой приложения, вводящей в заблуждение. При запуске зловред загружает из публичного облака (Microsoft OneDrive, Google Диск) пейлоад второй ступени — стейджер.

В рамках подготовки запуска Remcos вредоносный загрузчик создает и исполняет BAT-скрипт, нейтрализующий UAC по методу, который Дэниел Геберт (Daniel Gebert) продемонстрировал на Windows 10 в 2020 году. Для обхода такой защиты исследователь использовал подмену DLL и имитацию доверенной директории.

Дело в том, что Windows слепо доверяет некоторым каталогам (вроде C:\Windows\System32\), позволяя исполняемым файлам повышать привилегии без вывода предупреждений UAC. Имитация папки с умышленно внесенным пробелом (например, C:\Windows \System32) способна ввести в заблуждение ОС: некоторые Windows-программы, в том числе Проводник, в таких случаях не видят различий.

Используемый DBatLoader скрипт создает такой мок-объект и копирует туда KDECO.bat, легитимный файл easinvoker.exe и вредоносную библиотеку netutils.dll. Утилита easinvoker.exe, по словам экспертов, позволяет провести подмену DLL, и зловредная netutils, запускающая KDECO.bat, в данном случае исполняется в ее контексте, притом незаметно для пользователя.

Чтобы не вызвать подозрений у штатного антивируса, вредоносный загрузчик добавляет исключение в список Microsoft Defender. Зловред также прописывается в системе на автозапуск, создавая новый ключ реестра.

Целевой пейлоад, remcos.exe, запускается на исполнение путем инъекции в процесс. Обнаруженные образцы трояна обладали функциями кейлогера, умели делать снимки экрана, а также использовали бесплатный сервис DuckDNS для связи с C2.

Для защиты от подобных атак Sentinel One советует включить UAC-настройку «Всегда уведомлять» и мириться с тем, что она слишком назойлива и создает много шума. Админам также рекомендуется отслеживать создание подозрительных файлов и исполнение процессов из доверенных папок с хвостовыми пробелами, особенно со строкой «\Windows» в пути к файлу.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru