



Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Microsoft предупредил о рассылках писем с вредоносными файлами ISO и IMG

Модели машинного обучения Microsoft, направленные на детектирование киберугроз, выявили множественные хакерские рассылки, посредством которых злоумышленники распространяют вредоносные образы дисков (файлы ISO и IMG).

Обнаруженная на прошлой неделе кампания использовала тему COVID-19, чтобы заставить пользователей загрузить и запустить вложения в виде файлов в формате ISO и IMG.

На площадке Twitter команда Microsoft поделилась информацией, согласно которой рассылаемые во вложении образы дисков несут троян удалённого доступа Remcos. Этот вредонос даёт атакующему полный контроль над устройством жертвы.

Злоумышленники старались охватить компании из разных сфер, расположенные по всему миру, поэтому запустили несколько спамерских кампаний.

Конечная цель операций киберпреступников пока неясна, однако специалисты считают, что атакующие планируют запустить в сетях организаций шифровальщик, выведать важные корпоративные учётные данные и заняться промышленным шпионажем.

Внимание команды Microsoft привлёк необычный формат вредоносных файлов, прикреплённых к электронным письмам. По словам экспертов, такое встречается довольно редко.

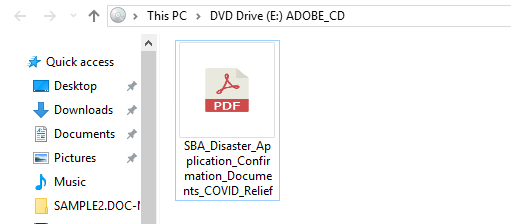
Внутри вредоносного образа содержится исполняемый файл, замаскированный под документ в формате PDF. Невнимательный сотрудник организации, пытаясь открыть такой документ, установит в систему троян Remcos.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru