



BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

Исследователи предупреждают о серьёзной киберугрозе — UEFI-бутките BlackLotus. Этот вредонос стал первым в своём классе, способным обойти защитный барьер операционной системы Windows 11 — Secure Boot.

На интересные функциональные возможности BlackLotus обратили внимание эксперты антивирусной компании ESET. В своём отчёте исследователи описывают угрозу так:

«Этот буткит может работать даже на полностью пропатченных системах Windows 11 с включённым UEFI Secure Boot».

Как известно, UEFI-буткиты разворачиваются в прошивке и позволяют киберпреступникам получить полный контроль над операционной системой и её процессами загрузки. Другими словами, у таких зловредов есть возможность отключать защитные механизмы на уровне ОС, а также устанавливать дополнительные пейлоады с высокими правами.

Авторы BlackLotus предлагают его за 5000 долларов (плюс $200 за каждую новую версию). Буткит написан на Assembly и C, а его размер укладывается в 80 килобайтов. В коде BlackLotus учтены геозоны, запрещающие ему атаковать цели в Армении, Белоруссии, Казахстане, Молдове, Румынии, России и Украине.

Впервые о бутките стало известно в октябре 2022 года, когда о нём предупреждал аналитик «Лаборатории Касперского» Сергей Ложкин. Зловред эксплуатирует уязвимость под идентификатором CVE-2022-21894 для обхода защиты UEFI Secure Boot. Microsoft пропатчила эту брешь в январе 2022 года.

Эксплуатация CVE-2022-21894 позволяет атакующим выполнить произвольный код на начальном этапе загрузки устройства.


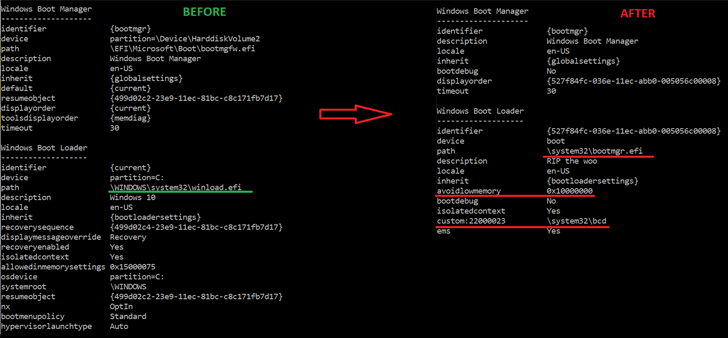
Подробности атак операторов BlackLotus пока неизвестны, но всё начинается с компонента установщика, записывающего файлы в системный раздел EFI, отключающего HVCI и BitLocker, а в конце — перезагружающего систему.

После рестарта начинается эксплуатация CVE-2022-21894, установка буткита и драйвера уровня ядра.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru