



BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

Исследователи предупреждают о серьёзной киберугрозе — UEFI-бутките BlackLotus. Этот вредонос стал первым в своём классе, способным обойти защитный барьер операционной системы Windows 11 — Secure Boot.

На интересные функциональные возможности BlackLotus обратили внимание эксперты антивирусной компании ESET. В своём отчёте исследователи описывают угрозу так:

«Этот буткит может работать даже на полностью пропатченных системах Windows 11 с включённым UEFI Secure Boot».

Как известно, UEFI-буткиты разворачиваются в прошивке и позволяют киберпреступникам получить полный контроль над операционной системой и её процессами загрузки. Другими словами, у таких зловредов есть возможность отключать защитные механизмы на уровне ОС, а также устанавливать дополнительные пейлоады с высокими правами.

Авторы BlackLotus предлагают его за 5000 долларов (плюс $200 за каждую новую версию). Буткит написан на Assembly и C, а его размер укладывается в 80 килобайтов. В коде BlackLotus учтены геозоны, запрещающие ему атаковать цели в Армении, Белоруссии, Казахстане, Молдове, Румынии, России и Украине.

Впервые о бутките стало известно в октябре 2022 года, когда о нём предупреждал аналитик «Лаборатории Касперского» Сергей Ложкин. Зловред эксплуатирует уязвимость под идентификатором CVE-2022-21894 для обхода защиты UEFI Secure Boot. Microsoft пропатчила эту брешь в январе 2022 года.

Эксплуатация CVE-2022-21894 позволяет атакующим выполнить произвольный код на начальном этапе загрузки устройства.


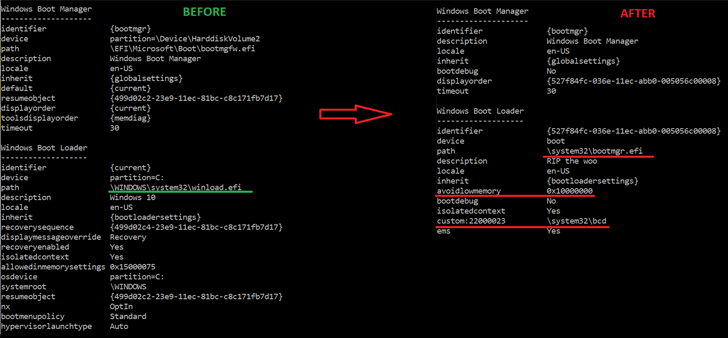
Подробности атак операторов BlackLotus пока неизвестны, но всё начинается с компонента установщика, записывающего файлы в системный раздел EFI, отключающего HVCI и BitLocker, а в конце — перезагружающего систему.

После рестарта начинается эксплуатация CVE-2022-21894, установка буткита и драйвера уровня ядра.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru