



Между Россией и Казахстаном налаживается система проверки ЭП

Между Россией и Казахстаном налаживается система проверки ЭП

Между Россией и Казахстаном налаживается система проверки ЭП

Готовится к промышленной эксплуатации трансграничная система проверки электронной подписи между Россией и Казахстаном. С российской стороны выступает Газинформсервис, от Казахстана — АО “НИТ” и НИЛ “Гамма технологии”.

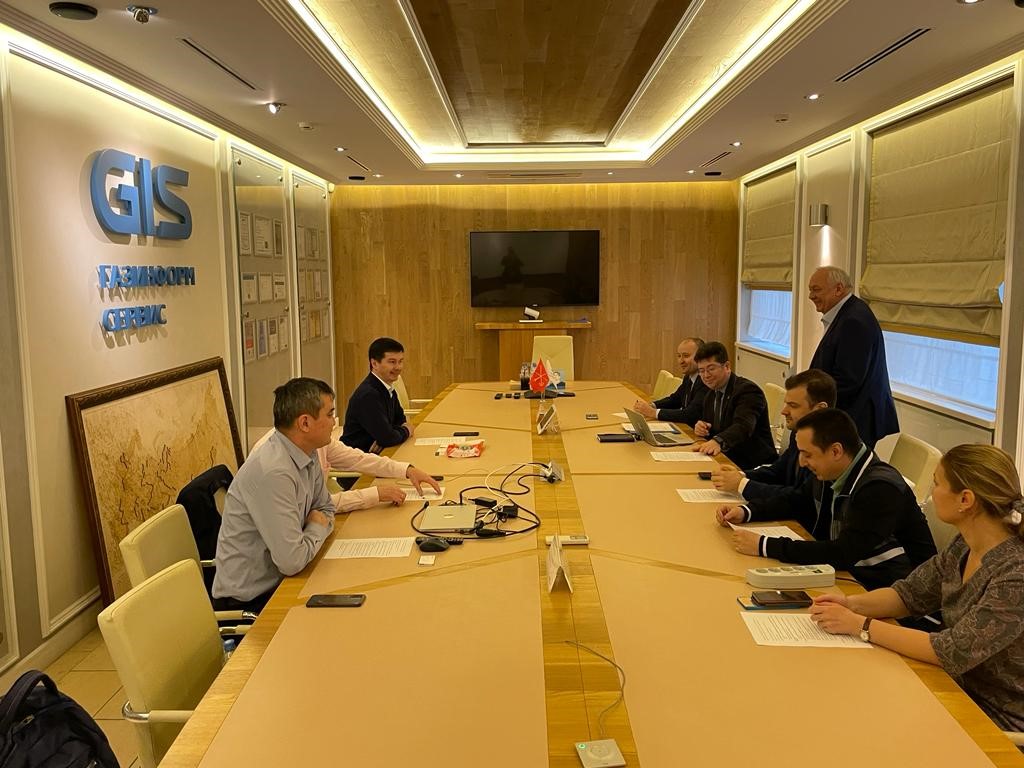
В феврале состоялась рабочая встреча группы компаний Газинформсервис с представителями Казахстана, сообщает пресс-служба компании. Соседнюю республику представляли АО “Национальные информационные технологии” и разработчик средств ЭЦП и криптографической защиты информации – ТОО НИЛ “Гамма технологии”.

На встрече обсуждались вопросы развития технологических аспектов взаимного признания электронных подписей, которые бы соответствовали законодательствам Республики Казахстан и Российской Федерации.

Компании уже создали сервис по взаимной проверке электронной подписи в трансграничных электронных документах в России и Казахстане. 

Участниками проекта являются: со стороны России – аккредитованный удостоверяющий центр ООО “Газинформсервис”, со стороны Казахстана — АО “Национальные информационные технологии”. Разработчик решения в Казахстане — ТОО “научно-исследовательская лаборатория “Гамма Технологии”. 

Сообщается, что стороны работают над практическим оказанием таких услуг заинтересованным хозяйствующим субъектам Казахстана и России с 2019 года.

Сервис проверки электронной подписи удостоверяющего центра “Газинформсервис” реализует протокол сервиса проверки электронной подписи и сертификатов ключей проверки электронной подписи в соответствии с рекомендациями RFC3029 (DVCS).

Это не единственный протокол, на котором может быть реализован подобный сервис.

Однако он обладает рядом преимуществ и реализуется операторами таких сервисов не только в России и Казахстане, но и в Беларуси, Азербайджане, Армении, ряде стран Европейского Союза, поддерживается уполномоченными операторами КНР, говорится в сообщении “Газинформсервис”.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru