



В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

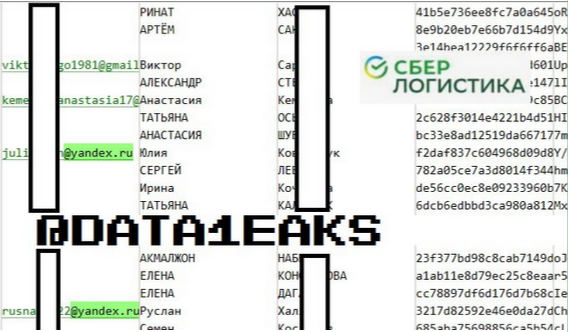
В телеграм-каналах, отслеживающих утечки информации в рунете, появилось сообщение о новой публикации хактивистов. Автор слива утверждает, что получил доступ к ПДн клиентов и сотрудников службы доставки «СберЛогистика».

В двух файлах, выложенных в общий доступ, суммарно содержится около 1,4 млн строк с номерами телефонов и адресами электронной почты. Новейшие записи внесены в базу 3 февраля этого года.

Согласно @data1eaks, файл users.csv содержит 671 476 строк со следующими данными:

  • Ф.И.О. клиента;
  • имейл (127 606 уникальных адресов);
  • телефон (668 601 уникальных номеров);
  • хеш пароля с солью.

В файл emp.csv включены данные более 10,6 тыс. сотрудников «СберЛогистики». Он содержит 691 550 строк с такой информацией:

  • Ф.И.О.;
  • номер телефона (10 335 уникальных);
  • адрес корпоративной почты (@sblogistica.ru);
  • филиал и должность;
  • прочая техническая информация и операционные действия.


По данным канала «Утечки информации», автор новой скандальной публикации — тот же источник, который ранее сливал аналогичную информацию «Почты России», портала GeekBrains, службы доставки Delivery Club и многих других российских сервисов.

Пресс-служба СберЛогистики прокомментировала предполагаемую утечку данных:

«Информация не соответствует действительности. Банк успешно отражает любые атаки и обладает самой современной системой защиты информации. Денежные средства клиентов надежно защищены, данные находятся в безопасности. На хакерских ресурсах в Интернете представлены различные данные, имеющие отношение к клиентам Сбербанка. Это компиляции различных баз данных, полученные в результате взлома компаний-подрядчиков дочерних компаний Сбера. Никакой чувствительной финансовой информации в них нет. Как правило, спекуляции на тему утечек спровоцированы мошенниками, которые торгуют компиляциями данных, рекомендуем не обращать на них внимания».

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru