



В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

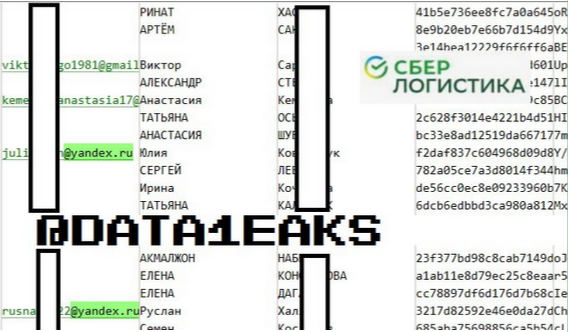
В телеграм-каналах, отслеживающих утечки информации в рунете, появилось сообщение о новой публикации хактивистов. Автор слива утверждает, что получил доступ к ПДн клиентов и сотрудников службы доставки «СберЛогистика».

В двух файлах, выложенных в общий доступ, суммарно содержится около 1,4 млн строк с номерами телефонов и адресами электронной почты. Новейшие записи внесены в базу 3 февраля этого года.

Согласно @data1eaks, файл users.csv содержит 671 476 строк со следующими данными:

  • Ф.И.О. клиента;
  • имейл (127 606 уникальных адресов);
  • телефон (668 601 уникальных номеров);
  • хеш пароля с солью.

В файл emp.csv включены данные более 10,6 тыс. сотрудников «СберЛогистики». Он содержит 691 550 строк с такой информацией:

  • Ф.И.О.;
  • номер телефона (10 335 уникальных);
  • адрес корпоративной почты (@sblogistica.ru);
  • филиал и должность;
  • прочая техническая информация и операционные действия.


По данным канала «Утечки информации», автор новой скандальной публикации — тот же источник, который ранее сливал аналогичную информацию «Почты России», портала GeekBrains, службы доставки Delivery Club и многих других российских сервисов.

Пресс-служба СберЛогистики прокомментировала предполагаемую утечку данных:

«Информация не соответствует действительности. Банк успешно отражает любые атаки и обладает самой современной системой защиты информации. Денежные средства клиентов надежно защищены, данные находятся в безопасности. На хакерских ресурсах в Интернете представлены различные данные, имеющие отношение к клиентам Сбербанка. Это компиляции различных баз данных, полученные в результате взлома компаний-подрядчиков дочерних компаний Сбера. Никакой чувствительной финансовой информации в них нет. Как правило, спекуляции на тему утечек спровоцированы мошенниками, которые торгуют компиляциями данных, рекомендуем не обращать на них внимания».

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru