



Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Исследователи наткнулись на вредоносную криптомайнинговую кампанию, нацеленную на пользователей macOS. В качестве приманки злоумышленники используют вредоносную версию популярного видеоредактора Final Cut Pro, которую большинство антивирусов пока не детектирует.

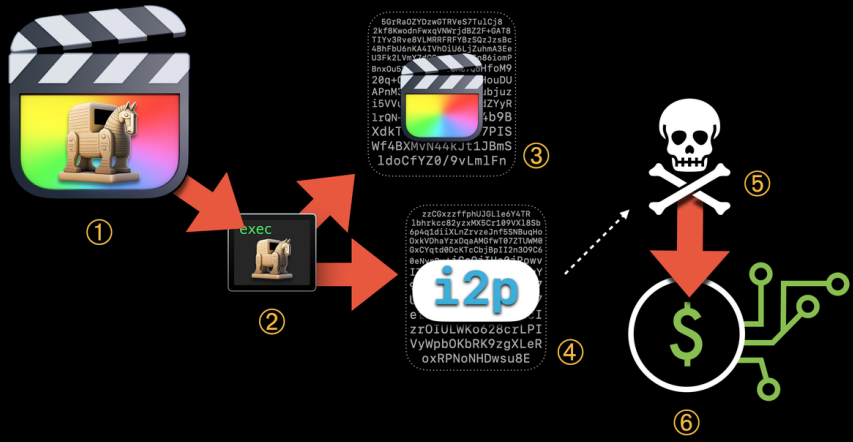
Установить себе скрытый вредонос можно через «крякнутые» версии Final Cut Pro, распространяемые на торрент-сайтах. В установочный пакет вшит майнер XMRig, добывающий для оператора цифровую валюту Monero.

По словам команды Jamf Threat Labs, такие «подарки» можно встретить на площадке The Pirate Bay. Их выложил пользователь с ником wtfisthat34698409672. Кроме Final Cut Pro, этот юзер публиковал Adobe Photoshop и Logic Pro X — они тоже содержат майнер в довесок.

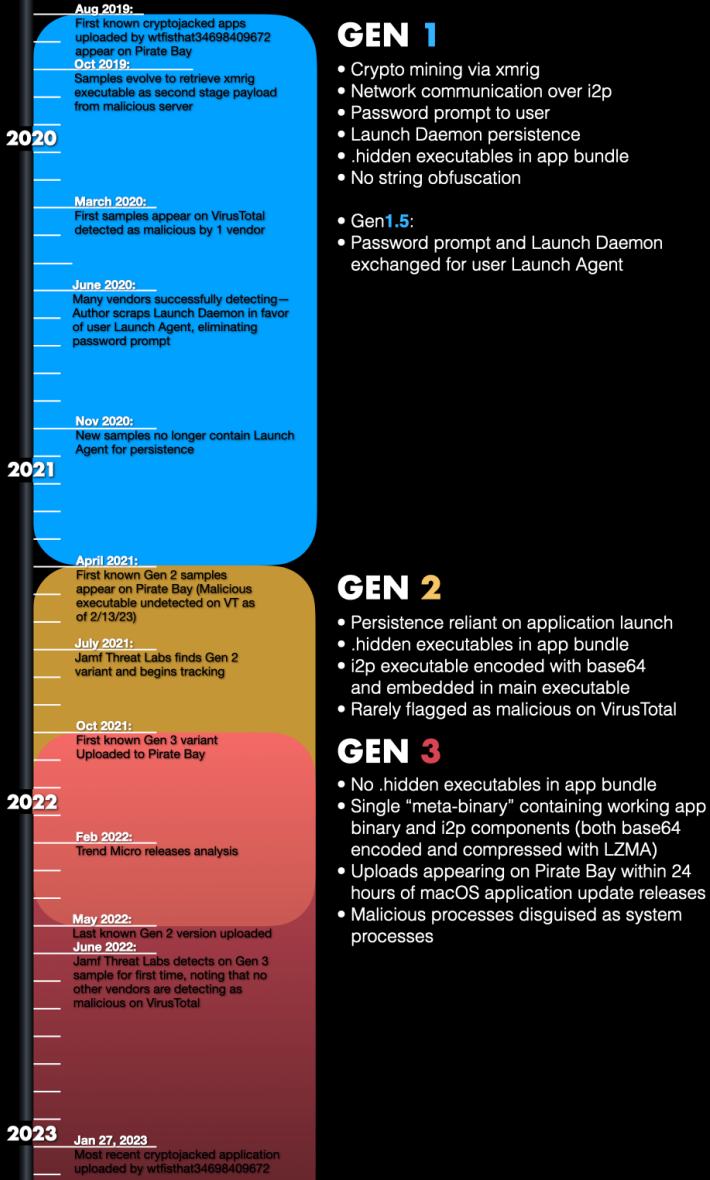
Подробный анализ показал исследователям, что фигурирующий в кампании вредонос прошёл три стадии разработки, на каждой из которых авторы добавляли более совершенные техники обхода защитных решений.


На сегодняшний день антивирусы детектируют только первое поколение зловреда, которое киберпреступники не используют с апреля 2021 года. Для анонимизации трафика при общении с командным сервером майнер использует сетевой уровень i2p (Invisible Internet Project).


Второе поколение вредоноса, появившееся между апрелем и октябрём 2021-го, использует base 64 для шифрования исполняемых файлов. Третье поколение стало основным с мая 2022 года, оно примечательно умением маскировать собственные процессы под системные.

Более того, последняя итерация зловреда постоянно отслеживает запуск Мониторинга системы и завершает свои процессы, чтобы оставаться незамеченной.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru