



Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

Group-IB выпустила книгу о шифровальщиках в помощь специалистам по ИБ

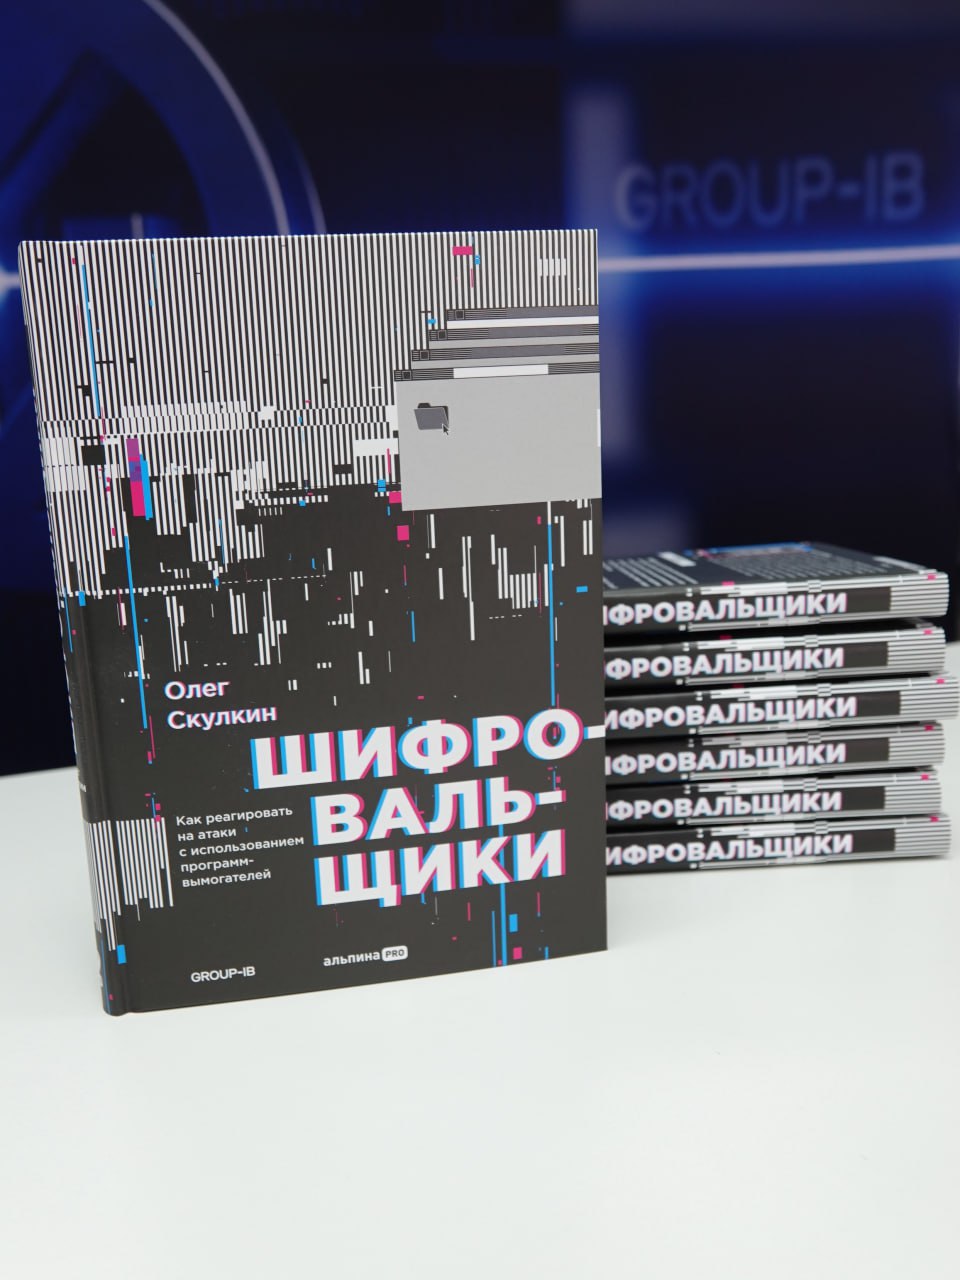
Автор книги «Шифровальщики. Как реагировать на атаки с использованием программ-вымогателей», изданной «Альпина ПРО», — Олег Скулкин, руководитель Лаборатории цифровой криминалистики Group-IB.

Эксперт знакомит читателей с историей развития киберугрозы, тактиками, техниками и инструментами преступных групп, а также приводит подробные инструкции по расследованию и предотвращению таких атак.

Первая в своем роде российская книга задумывалась как практическое пособие для широкого круга специалистов, от студентов, изучающих кибербез, до вирусных аналитиков и групп реагирования на инциденты. Рекомендации составлены с учетом опыта криминалистов GIB в расследовании случаев вымогательства, в том числе со стороны таких известных группировок, как Conti, OldGremlin, LockBit, REvil, Hive.

«Надеюсь, что эта книга поможет многим не только реагировать на инциденты, но и лучше понять текущий ландшафт угроз, связанный̆ с атаками программ-вымогателей, — заявил автор. — Имея представление о жизненном цикле атак шифровальщиков, вы можете использовать различные модели, в том числе унифицированный жизненный цикл для реконструкции атаки. При этом не стоит ограничиваться только теми криминалистическими артефактами, которые описаны в книге. Полезными сторонними источниками информации являются, например, системы класса XDR или Threat Intelligence».

Согласно Group-IB, шифровальщики уже четвертый год подряд возглавляют список самых опасных и разрушительных киберугроз для организаций. География вымогательских атак обширна: от них страдают в Америке, Европе, Азиатско-Тихоокеанском регионе, а с недавних пор и в России.

По оценке экспертов, в 2022 году количество атак шифровальщиков на российский бизнес увеличилось в три раза. Рекорд по сумме выкупа поставила кибергруппа OldGremlin, потребовав 1 млрд рублей. В действиях вымогателей также подмечен новый тренд: использование вредоносов для разрушения ИТ-инфраструктуры и кибердиверсий.

StormWall выпустила локальную систему защиты от DDoS-атак

Компания StormWall вывела на российский рынок StormWall Appliance — программное решение для фильтрации DDoS-атак внутри инфраструктуры заказчика. Продукт устанавливается на серверы компании, поэтому сетевой трафик не отправляется во внешнее облако и не покидает периметр.

Такой вариант рассчитан прежде всего на банки, хостинг- и интернет-провайдеров, а также организации с жёсткими требованиями к доступности инфраструктуры и контролю данных.

Решение может работать и в изолированных сетях без доступа в интернет, для этого предусмотрено офлайн-лицензирование с аппаратным ключом. StormWall Appliance фильтрует атаки на уровнях L3–L5 модели OSI.

В список входят объёмные флуды, атаки на TCP-стек, схемы с отражением и усилением трафика, атаки на DNS и игровые протоколы. Разработчик также заявляет обработку атак в TLS- и QUIC-трафике без его расшифровки.

Пакеты обрабатываются с помощью DPDK и собственных алгоритмов StormWall. Продукт можно использовать самостоятельно либо объединить с облачной платформой компании. В гибридном сценарии локальная система отбивает сетевые атаки внутри контура, а облако подключается для защиты приложений на уровне L7.

Развёртывание, по данным разработчика, занимает от одного дня. После установки заказчик может тестировать продукт бесплатно до 30 дней. Стоимость публично не раскрывается: она зависит от активной портовой ёмкости, числа инсталляций и других параметров. Доступны бессрочная и срочная лицензии.

StormWall также предлагает три уровня технической поддержки. В старшем тарифе специалисты центра мониторинга круглосуточно настраивают правила фильтрации, отражают атаки и разбирают инциденты.

Компания объясняет выпуск продукта запросом российских заказчиков, которым облачной защиты недостаточно либо нельзя выводить трафик за пределы собственной сети.

RSS: Новости на портале Anti-Malware.ru