



Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

Эксперты поймали новый инфостилер Stealc с богатой функциональностью

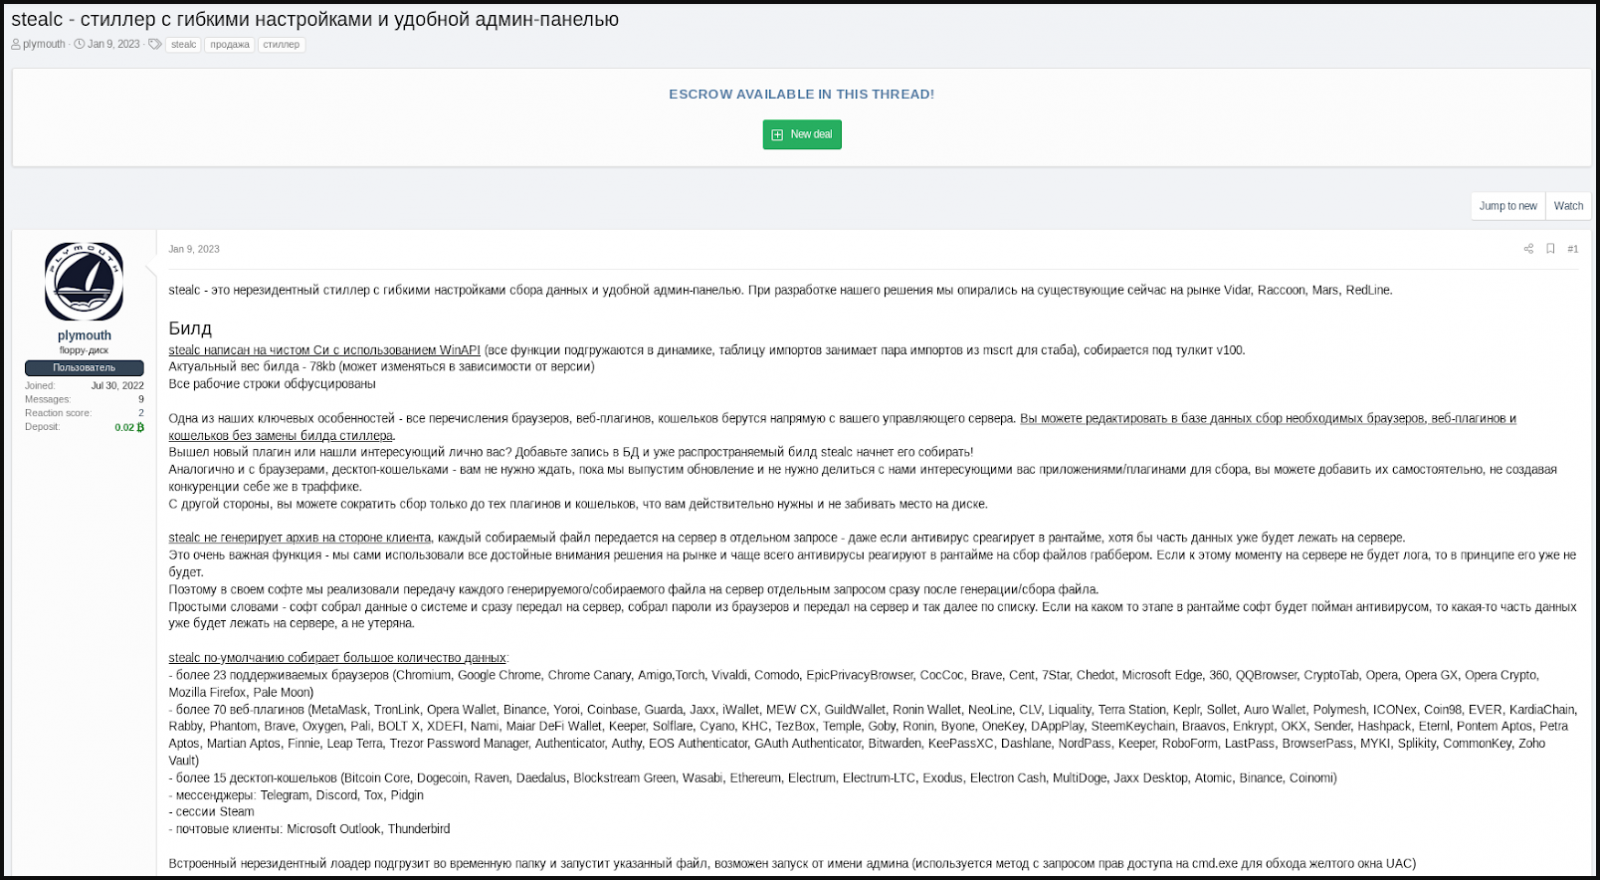
На площадках дарквеба появилась новая вредоносная программа Stealc, заточенная под кражу конфиденциальной информации жертвы. Авторы агрессивно рекламируют своё детище, расхваливая функциональные возможности, напоминающие других вредоносов: Vidar, Raccoon, Mars и Redline.

На Stealc обратили внимание исследователи из компании SEKOIA. В январе специалисты наткнулись на новое семейство, а уже в начале февраля зафиксировали факт его распространения.

На киберпреступных форумах Stealc рекламировал пользователь под ником “Plymouth“. Вредонос преподносили как отличный инструмент для кражи данных, поставляемый в связке с простой в использовании панелью администратора.


Plymouth честно признавал, что Stealc не создавался с нуля, в основу зловреда легки другие популярные инфостилеры: Vidar, Raccoon, Mars и Redline. В отчёте SEKOIA эксперты указывают, что принцип коммуникаций с командным центром (C2) схож с тем, что используют Vidar и Raccoon. К слову, Stealc рандомизирует URL C2.

На основе пойманного SEKOIA образца исследователи выписали следующие особенности Stealc:

  • Билд весит всего 80 КБ;
  • Зловред использует сторонние легитимные DLL;
  • Семпл написан на C и задействует возможности API Windows;
  • Большая часть строк обфусцирована с помощью RC4 и base64;
  • Вредонос извлекает скомпрометированные данные в автоматическом режиме;
  • Stealc атакует 22 браузера, 75 плагинов и 25 кошельков.

Один из выявленных методов распространения инфостилера — через видео на YouTube, в которых объясняется, как установить взломанный софт.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru