



В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

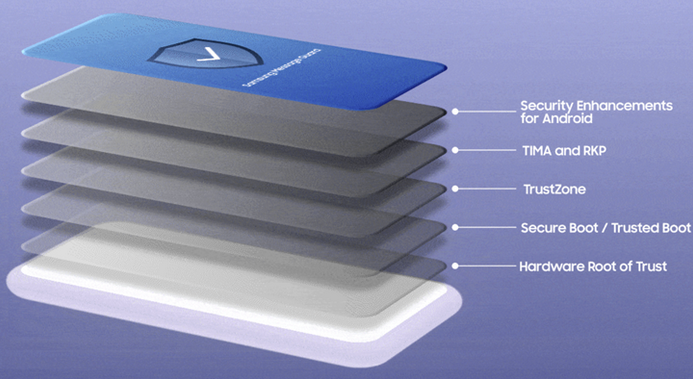
В минувший уикенд компания Samsung анонсировала новый защитный механизм для Android-устройств линейки Galaxy. Решение Message Guard автоматически выявляет и нейтрализует спрятанных в картинках зловредов, распространяемых в рамках атак zero-click.

Атаки zero-click обычно используют уязвимости нулевого дня в почтовых клиентах, приложениях для обмена SMS / MMS или мессенджерах; запуск вредоносного кода при этом не требует никаких действий от жертвы. Поскольку подобная тактика повышает скрытность, злоумышленники зачастую прибегают к ней для доставки шпионских программ.

На смартфонах Samsung Galaxy таких атак пока не замечено, однако производитель решил принять меру защиты на опережение. Механизм Message Guard, ограждающий пользователей Samsung Messages и Google Messages от скрытых угроз, пока доступен лишь на Galaxy S23, но в дальнейшем через обновление распространится и на другие смартфоны и планшеты, использующие интерфейс One UI 5.1 или выше.

Новинка поддерживает семь форматов изображений: PNG, JPG/JPEG, GIF, ICO, WEBP, BMP и WBMP. Полученный через приложение файл помещается в карантин, его содержимое проверяется побитово, с обработкой в контролируемой среде. Механизм не требует активации вручную и работает в фоновом режиме.


Новый охранник Samsung Galaxy аналогичен Apple-сервису BlastDoor — песочнице для iMessage, впервые реализованной в iOS 14. Необходимость подобной защиты доказал участник проекта Google Project Zero Сэмьюэл Грос (Samuel Groß), продемонстрировав атаку zero-click на iPhone. После реального случая, когда шпиону Pegasus удалось обойти BlastDoor, нововведение Apple пришлось дорабатывать.

В прошлом году пользователям iPhone предоставили еще один механизм защиты от сложных шпионских атак — Lockdown Mode (режим блокировки). Когда опция активна, работа ряда приложений, сайтов и функций строго ограничена, а некоторые возможности вообще недоступны. Режим блокировки был введен в iOS 16, iPadOS 16 и macOS Ventura.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru