



В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

В Samsung Galaxy появилась защита от целевых атак zero-click

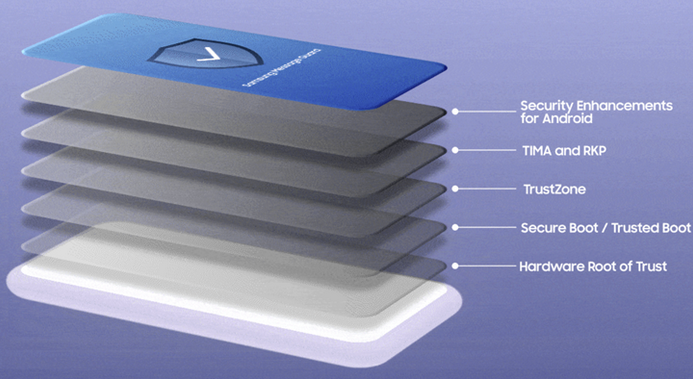
В минувший уикенд компания Samsung анонсировала новый защитный механизм для Android-устройств линейки Galaxy. Решение Message Guard автоматически выявляет и нейтрализует спрятанных в картинках зловредов, распространяемых в рамках атак zero-click.

Атаки zero-click обычно используют уязвимости нулевого дня в почтовых клиентах, приложениях для обмена SMS / MMS или мессенджерах; запуск вредоносного кода при этом не требует никаких действий от жертвы. Поскольку подобная тактика повышает скрытность, злоумышленники зачастую прибегают к ней для доставки шпионских программ.

На смартфонах Samsung Galaxy таких атак пока не замечено, однако производитель решил принять меру защиты на опережение. Механизм Message Guard, ограждающий пользователей Samsung Messages и Google Messages от скрытых угроз, пока доступен лишь на Galaxy S23, но в дальнейшем через обновление распространится и на другие смартфоны и планшеты, использующие интерфейс One UI 5.1 или выше.

Новинка поддерживает семь форматов изображений: PNG, JPG/JPEG, GIF, ICO, WEBP, BMP и WBMP. Полученный через приложение файл помещается в карантин, его содержимое проверяется побитово, с обработкой в контролируемой среде. Механизм не требует активации вручную и работает в фоновом режиме.


Новый охранник Samsung Galaxy аналогичен Apple-сервису BlastDoor — песочнице для iMessage, впервые реализованной в iOS 14. Необходимость подобной защиты доказал участник проекта Google Project Zero Сэмьюэл Грос (Samuel Groß), продемонстрировав атаку zero-click на iPhone. После реального случая, когда шпиону Pegasus удалось обойти BlastDoor, нововведение Apple пришлось дорабатывать.

В прошлом году пользователям iPhone предоставили еще один механизм защиты от сложных шпионских атак — Lockdown Mode (режим блокировки). Когда опция активна, работа ряда приложений, сайтов и функций строго ограничена, а некоторые возможности вообще недоступны. Режим блокировки был введен в iOS 16, iPadOS 16 и macOS Ventura.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru