



Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Работающий мужчина 25-44 лет, со средним заработком и банковскими онлайн-сервисами в телефоне. Банк России составил портрет типичной жертвы финансовых аферистов. И это далеко не пенсионеры.

Пострадать от действий мошенников может любой человек, независимо от возраста и статуса, говорится в сообщении Банка России.

Тем не менее опрос ЦБ позволил сформировать среднестатистический портрет клиента банка, наиболее уязвимого для обмана:

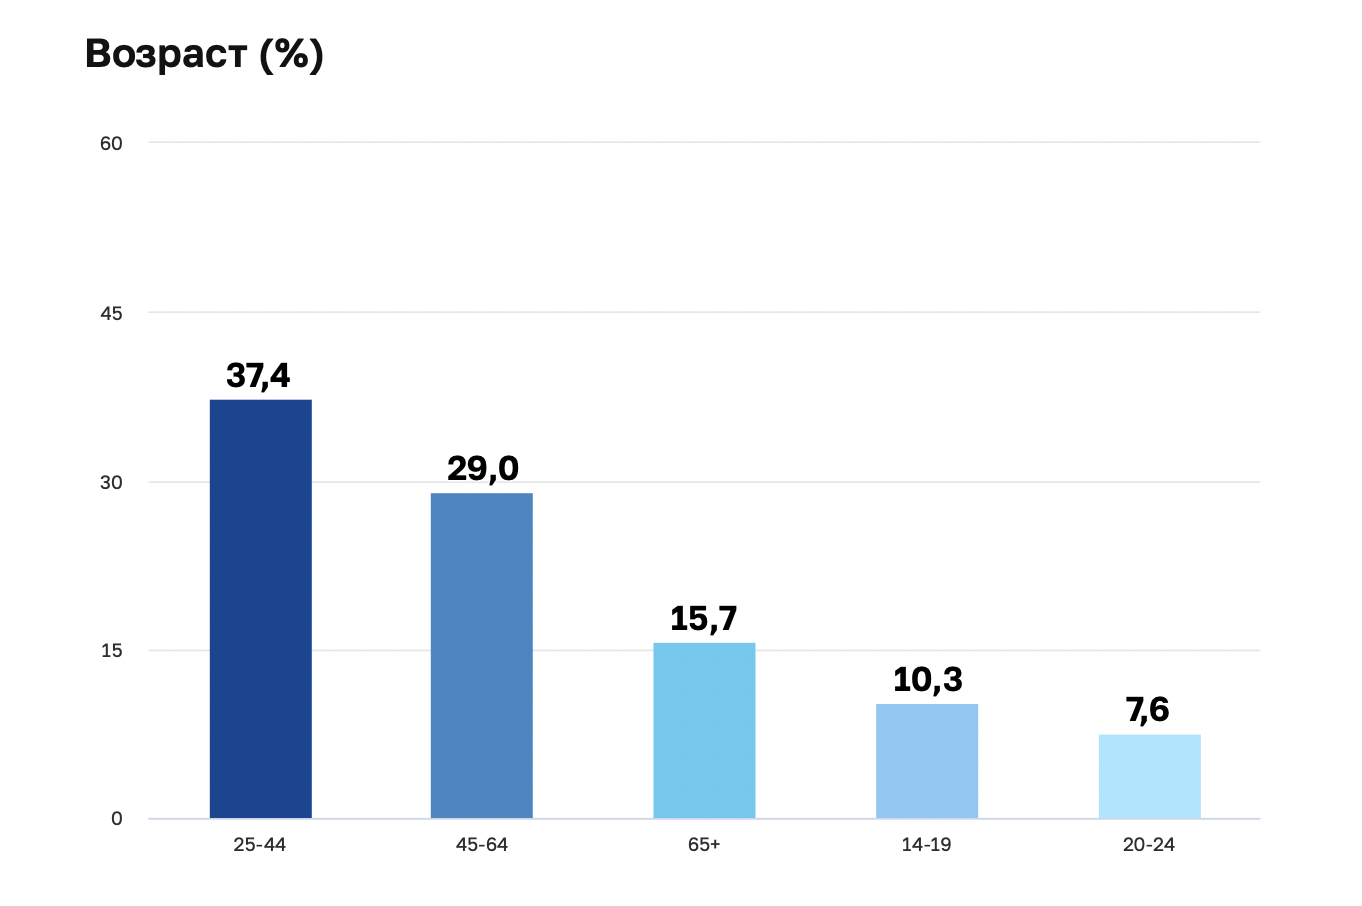
  • Возраст от 25 до 44 лет.
  • Проживает в городе.
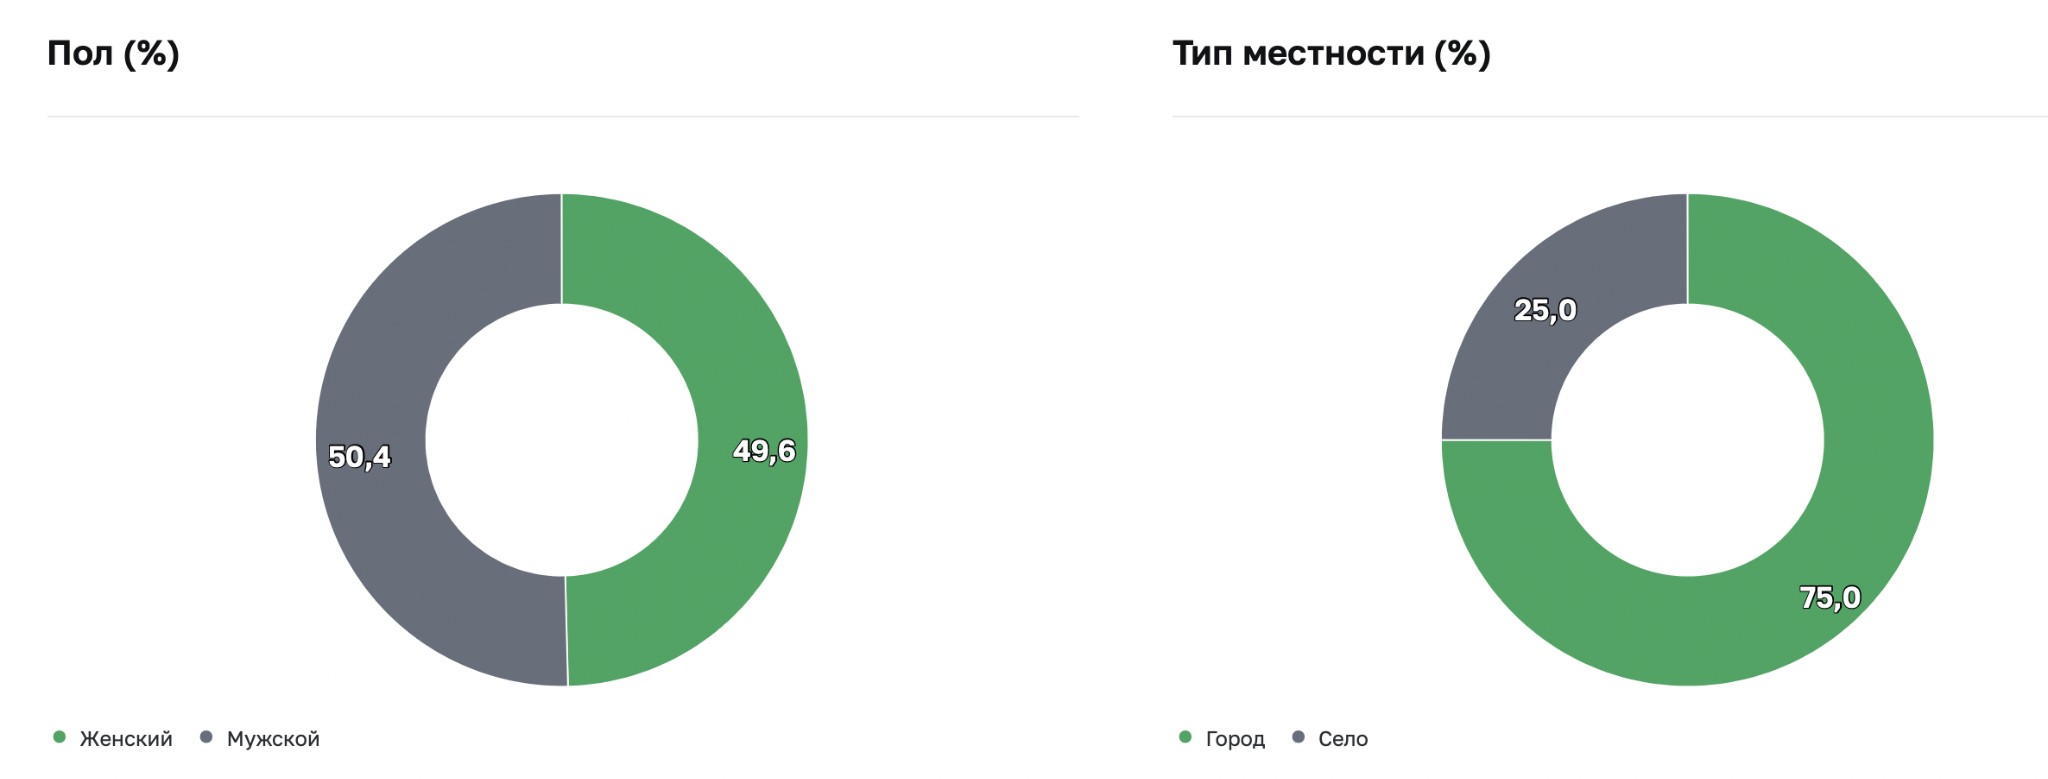
  • Работающий мужчина со средним уровнем дохода и средним образованием.
  • Активно пользуется банковскими онлайн-сервисами.

По статистике женщины страдают от мошенников меньше всего на процент. 75% жертв живут в городе.


Вторая “незащищенная” категория — граждане 45-54 лет. Пенсионеры занимают только третью строчку среди тех, кто более других подвержен банковским аферам.


Чаще всего мошенники звонили жертвам на мобильные телефоны и рассылали СМС. Растет доля использования мессенджеров и соцсетей — 22% от всего “пирога” афер.

Эксперты советуют установить на телефон “антиспам” — приложение для определения номеров, которое предупредит о нежелательных вызовах.

“Важно помнить, что сегодня мошенники часто используют сервисы подмены номеров, — предупреждает эксперт компании “Газинформсервис” Григорий Ковшов. — Не спешите выполнять действия звонящего, даже если номер похож на официальный контакт финансового учреждения”.

Мошенника легко опознать по стилю общения, напоминают эксперты.

Чаще всего они используют стратегию запугивания. Настоящий сотрудник банка никогда не будет угрожать санкциями или требовать принятия быстрых решений.

Добавим, по свежим данным ЦБ, банки в прошлом году вернули клиентам меньше похищенных средств — 618,4 млн рублей или 4,4% от всего объема краж. Отказы в выплатах объясняются как раз высокой долей социальной инженерии, когда граждане сами переводят деньги злоумышленникам или раскрывают банковские данные.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru