



У APT-группы RedEyes появился RAT, ворующий данные с Windows и смартфонов

У APT-группы RedEyes появился RAT, ворующий данные с Windows и смартфонов

У APT-группы RedEyes появился RAT, ворующий данные с Windows и смартфонов

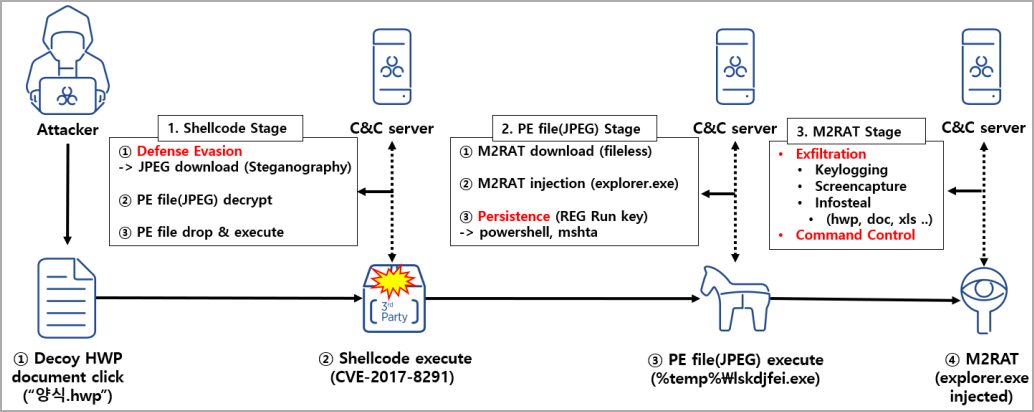
При разборе январских атак APT37 эксперты AhnLab обнаружили, что арсенал северокорейских хакеров пополнился бесфайловым зловредом M2RAT. Чтобы скрыть полезную нагрузку, злоумышленники используют стеганографию, да и сам троян старается оставлять как можно меньше следов в системе.

Кибергруппа APT37, известная также как RedEyes, ScarCruft , Reaper и Ricochet Chollima, занимается шпионажем — как многие считают, при поддержке властей КНДР. В прошлом году, по данным BleepingComputer, злоумышленники активно использовали уязвимость 0-day в Internet Explorer (CVE-2022-41128) для доставки различных вредоносов.

Так, например, в ходе атак на европейские организации APT-группа через эксплойт устанавливала бэкдор Dolphin для мобильных устройств. Российским дипломатам она пыталась навязать кастомного RAT-трояна Konni, американским журналистам — персональные варианты Goldbackdoor (PDF).

Новобранец M2RAT был обнаружен при анализе писем с вредоносным вложением, которые APT37 избирательно разослала в прошлом месяце. При открытии маскировочного документа срабатывает эксплойт CVE-2017-8291 (к RCE-уязвимости GhostButt в текстовом редакторе Hangul, популярном в Корее).

В случае успеха в системе запускается шелл-код, который загружает JPEG-файл и запускает на исполнение вредоносный код, спрятанный в картинке. Чтобы обеспечить себе постоянное присутствие в системе, зловред регистрирует PowerShell-команду, создавая новый ключ реестра Run.


По свидетельству AhnLab, вредонос M2RAT работает как троян удаленного доступа. Он умеет собирать информацию о зараженной системе и отправлять ее на свой сервер, регистрировать клавиатурный ввод, воровать данные, выполнять различные команды, делать снимки экрана (автономно и с заданной периодичностью).

Кроме того, зловред, как и бэкдор Dolphin, проводит сканирование на наличие подключенных к компьютеру портативных устройств. При обнаружении смартфона или планшета проводится поиск документов и аудиозаписей, с копированием на ПК. Украденные данные отсылаются на C2 в виде запароленного RAR-архива, и локальная копия стирается из памяти, чтобы замести следы.

Новоявленный троян также интересен тем, что использует общую память для C2-коммуникаций и эксфильтрации данных. Таким образом, обмен M2RAT с C2-сервером сведен к минимуму, что сильно затрудняет анализ.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru