



С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

В конце прошлой недели клиентов Namecheap накрыл поток поддельных писем, нацеленных на кражу ПДн и ключей к криптокошелькам. Рассылка проводилась с платформы SendGrid (собственность Twilio), которую регистратор доменных имен использует для отправки одноразовых кодов аутентификации, нотификаций о возобновлении подписки и маркетинговых сообщений.

Фишинговые письма имитировали уведомления веб-сервисов DHL и MetaMask. После первых жалоб в Twitter компания Namecheap отключила рассылку почты с SendGrid, поставила в известность провайдера и запустила расследование.

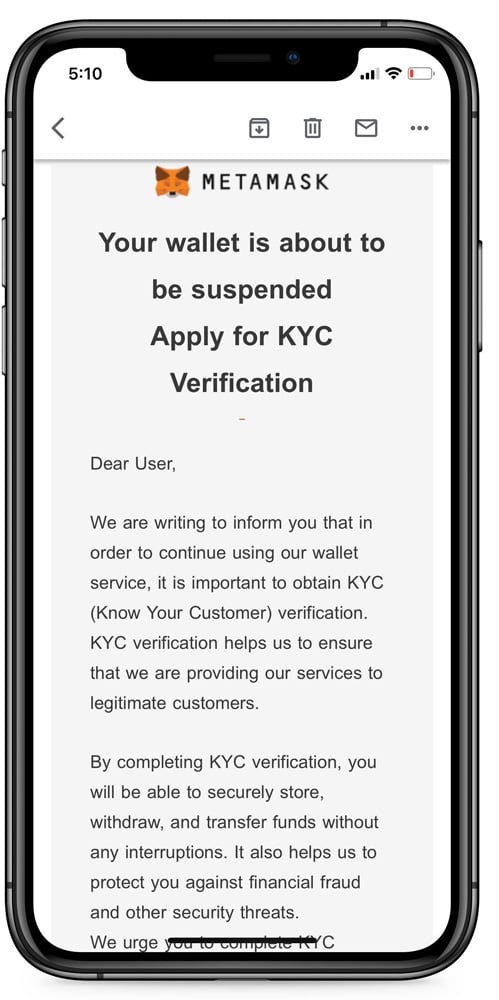
Одно из фейковых писем, якобы от MetaMask, получили и в BleepingComputer. Подписчика просят пройти проверку на благонадежность (процедуру KYC, «Знай своего клиента») во избежание блокировки криптокошелька.


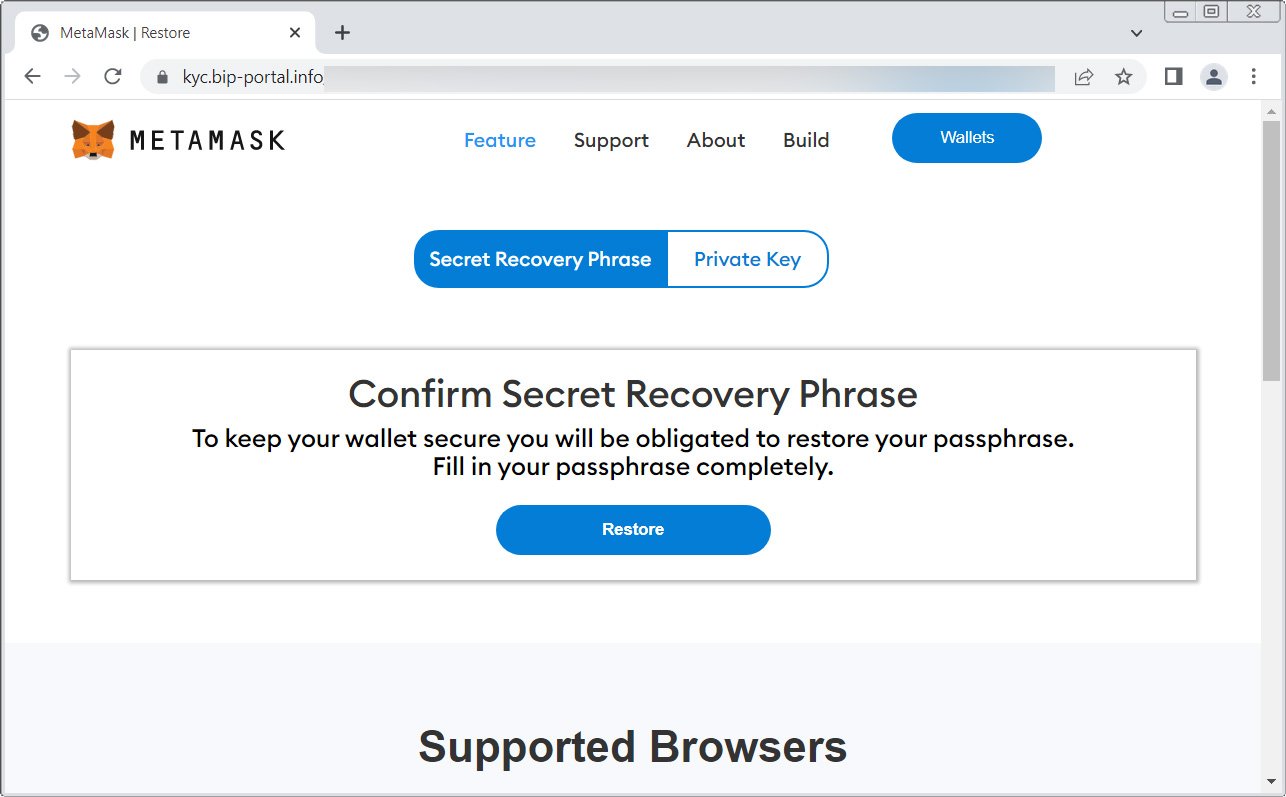
Фальшивка содержит маркетинговую ссылку Namecheap, перенаправляющую получателя на фишинговую страницу, замаскированную под сайт MetaMask. Визитеров здесь просят ввести секретный ключ или контрольную фразу для восстановления доступа:


Поддельные письма от имени DHL, как выяснили эксперты, сообщают о проблемах с доставкой посылки из-за неуплаты комиссии. Встроенная ссылка ведет на фишинговую страницу.

В воскресенье вечером, 12 февраля, Namecheap опубликовала заявление, заверив пользователей, что ее системы не скомпрометированы и клиентские аккаунты и ПДн в безопасности. К утру компания сообщила, что доставка ее писем возобновлена.

Имя провайдера почтовых услуг в анонсах не указано, но в твитах регистратор ранее указывал, что использует SendGrid, да и в заголовках фишинговых писем это имя присутствует. В ответ на запрос BleepingComputer о комментарии представитель Twilio заявил, что их ИБ-служба участвует в расследовании, но взлома или компрометации систем SendGrid они тоже не обнаружили.

Компания MetaMask, со своей стороны, предостерегла пользователей от ввода секретов на каком-либо сайте. Веб-сервис не собирает KYC-данные и не рассылает имейл-сообщения об аккаунтах. При получении подобного письма его следует немедленно удалить, а ссылки проигнорировать.

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru