



Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

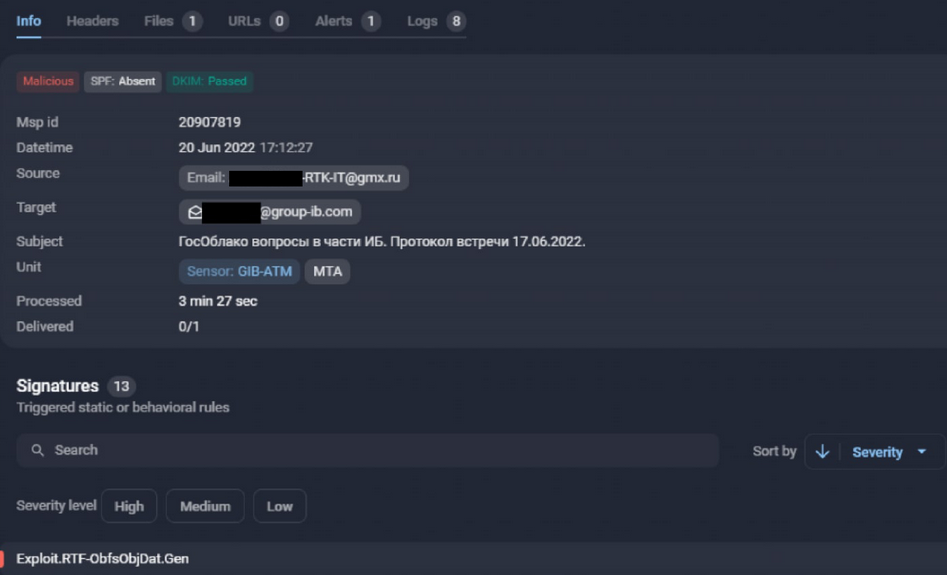
Аналитики из Group-IB опубликовали подробности летней кибератаки APT-группы Tonto Team, которой многие исследователи приписывают китайские корни. Вредоносные письма, разосланные на адреса сотрудников компании, были вовремя обнаружены и заблокированы; аналогичные послания получили несколько десятков российских ИТ- и ИБ-вендоров.

По данным GIB, хакерская группировка Tonto Team специализируется на кибершпионаже и краже интеллектуальной собственности как минимум с 2009 года. Изначально ее интересовали только мишени в Южной Корее, Японии, США и на Тайване, но к 2020 году целевые атаки распространились на страны Восточной Европы.

Летние вторжения начинались с адресного письма с вредоносным вложением — документом Microsoft Office с RTF-эксплойтом, созданным с помощью компоновщика Royal Road. Для проведения рассылок злоумышленники зарегистрировали почтовый ящик на бесплатном сервисе GMX Mail (Global Message eXchange).

Сообщения распространялись от имени реального сотрудника целевой компании. Из используемых эксплойтов были выявлены не утратившие актуальность CVE-2017-11882, CVE-2018-0802 и CVE-2018-0798 для Equation Editor (Microsoft от него отказалась в 2018 году).


После отработки эксплойта в систему загружается кастомный бэкдор Bisonal, который Tonto Team использует с 2019 года. Вредонос обеспечивает хакерам удаленный доступ и позволяет выполнять различные команды на зараженной машине. Для их получения он обращается к японскому серверу, который и ранее использовался в атаках APT-группы.

Основные функциональные возможности Bisonal:

  • сбор информации о скомпрометированном хосте (языковая кодировка системы, адрес прокси-сервера, время с момента загрузки системы, имя хоста, имя учетной записи, из-под которой запущен файл, локальный IP-адрес);
  • получение списка процессов;
  • завершение указанного процесса;
  • получение удаленного доступа к cmd.exe;
  • загрузка файла с командного сервера и его запуск;
  • создание файла на диске с использованием локальной языковой кодировки.

В ходе летних атак китайские хакеры также использовали другую полезную нагрузку — ранее недокументированный бэкдор QuickMute.

Все IoC, подтверждающие атрибуцию, приведены в блог-записи Group-IB, посвященной разбору APT-атак. Как выяснилось, это уже вторая атака Tonto Team против Group-IB; первая была проведена летом 2021 года и тоже оказалась провальной.

Подпишитесь на новости

Эмулятор Andarium запускает Android на iPhone, но уже удалён из App Store

Для iPhone и iPad выпустили Andarium — бесплатное приложение, запускающее Android 17 на базе LineageOS. Однако вскоре после выхода оно исчезло из магазина Apple: 20 ноября разработчик сообщил об удалении Andarium из App Store и TestFlight.

Обновление появилось в публикации автора проекта. Исходный код доступен в репозитории Kernarium на GitHub.

Android работает локально на устройстве, без облачных серверов и регистрации. Приложения можно устанавливать из APK через «Файлы». Google Play и сервисы Google в сборку не включены. При этом возможность установки APK не гарантирует совместимость каждой программы.

Пользователь может выделить Android-среде процессорные ядра, оперативную память и место в хранилище, выбрать разрешение экрана и сохранять снимки состояния.

Доступ к камере, микрофону и геолокации включается отдельно. Для разработчиков предусмотрено подключение ADB по локальной сети. По требованиям опубликованной версии нужны iOS или iPadOS 27 и чип A14 либо новее — например, iPhone 12 или iPad с процессором серии M.

Для первоначальной настройки рекомендуется не менее 10 ГБ свободного места. Android-среда работает только при открытом Andarium: после переключения на другое приложение она приостанавливается.

RSS: Новости на портале Anti-Malware.ru