



Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Загрузчик GuLoader использует NSIS-скрипты в атаках на коммерсантов

Распространители GuLoader, полагающиеся на спам-рассылки, отказались от макросов Microsoft Office и взамен стали использовать файлы NSIS. По данным Trellix, смена способа доставки полезной нагрузки произошла в начале прошлого года; NSIS-атаки зловреда актуальны до сих пор.

Вредоносный загрузчик GuLoader примечателен тем, что использует множество трюков, помогающих затруднить анализ и обнаружение. В 2021 году ассоциированные с ним спам-кампании использовали вложения в формате ZIP, содержащие документ Word с вредоносным макросом.

Цепочка заражения при этом выглядела следующим образом:

  • макрос загружает файл LNK и VBS-скрипт;
  • сценарий отрабатывает, и в систему сбрасывается PE-файл;
  • исполнение PE влечет загрузку шелл-кода GuLoader для доставки целевого пейлоада.

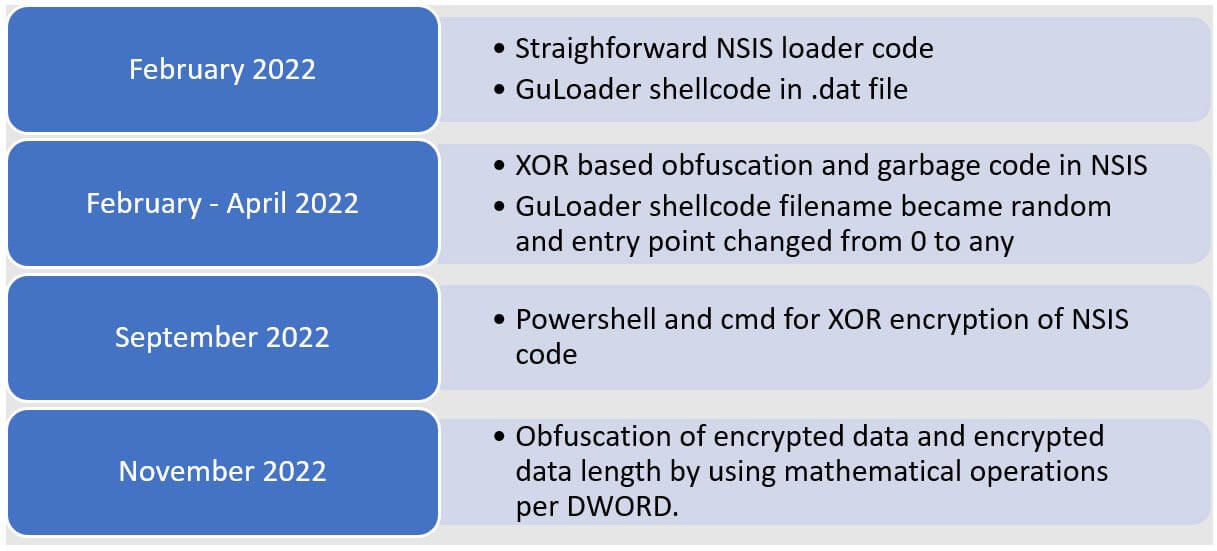
В начале 2022 года злоумышленники отошли от этой схемы, отдав предпочтение другому триггеру — NSIS. Вложения, содержащие такой файл, стали разнообразнее; экспертам встречались архивы в форматах ZIP, RAR, ISO, LZH, ACE, замаскированные под справку о состоянии банковского счета или запрос цены на товар/услугу.

Авторы атак также научились тщательно скрывать шелл-код GuLoader. В их арсенале появились обфускация и шифрование, схема маскировки постепенно усложнялась, становилась многоступенчатой.


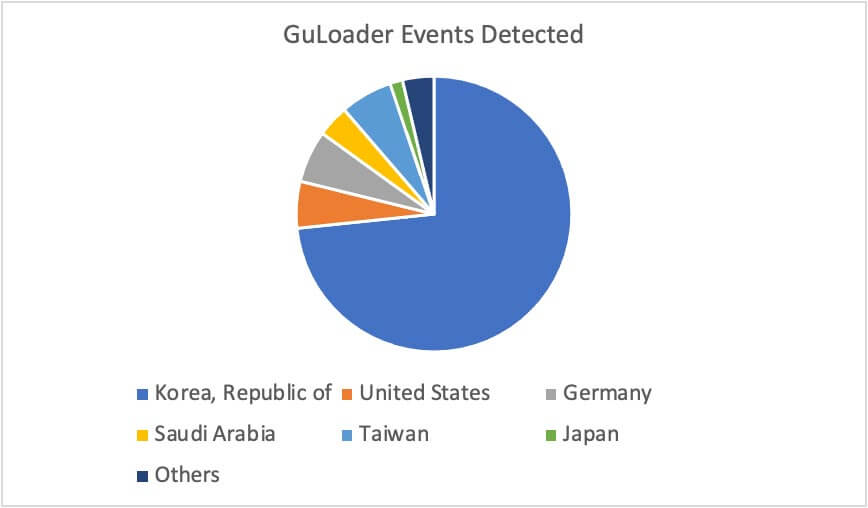
В первые две недели декабря по клиентской базе Trellix было зафиксировано не менее 5000 событий, связанных с рассылкой GuLoader-вложений. Вредоносные письма получили полтора десятка организаций разного профиля в 13 странах — в основном из сферы электронной коммерции.


Полезная нагрузка, доставляемая с помощью GuLoader, разнообразна; это может быть AgentTesla, LokiBot, NanoCore RAT, NetWire RAT или представитель иного семейства зловредов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru