



Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

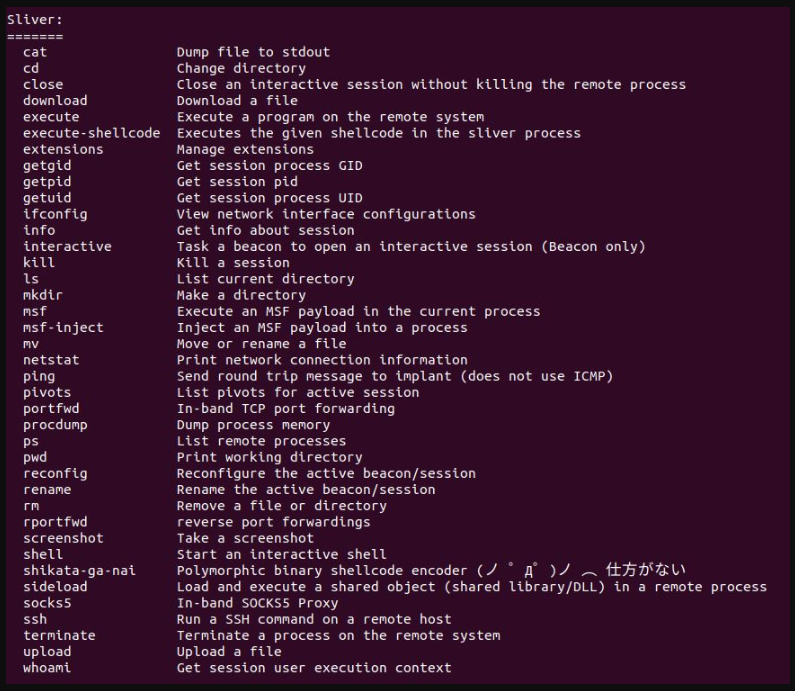
Киберпреступники запустили новую кампанию, в которой используется техника BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер). Уязвимости в Sunlogin помогают злоумышленникам установить тулкит Sliver, а BYOVD — обойти защитные программы.

Bring Your Own Vulnerable Driver — довольно интересный вектор, позволяющий атакующим загрузить безобидный на первый взгляд драйвер, но при этом содержащий известные уязвимости. Зачастую такие драйверы подписаны, а значит, антивирусы вряд ли будут бить тревогу.

Ранее к BYOVD прибегали, например, участники киберпреступной группировки Lazarus, когда устанавливали руткит “FudModule“ на устройства жертв.

Sliver — набор инструментов для постэксплуатации, за его созданием стоит Bishop Fox. Фактически Sliver выступает в роли альтернативы Cobalt Strike, в котором недавно нашли критическую RCE-уязвимость.

Согласно свежему отчёту AhnLab Security Emergency Response Center (ASEC), в новых атаках киберпреступники используют уязвимости в Sunlogin, софте для удалённого доступа. Эти уязвимости — CNVD-2022-10270 / CNVD-2022-03672 — были выявлены в версии v11.0.0.33.

После эксплуатации злоумышленники задействуют скрипт PowerShell для установки Sliver, Gh0st RAT или вредоносного майнера XMRig.


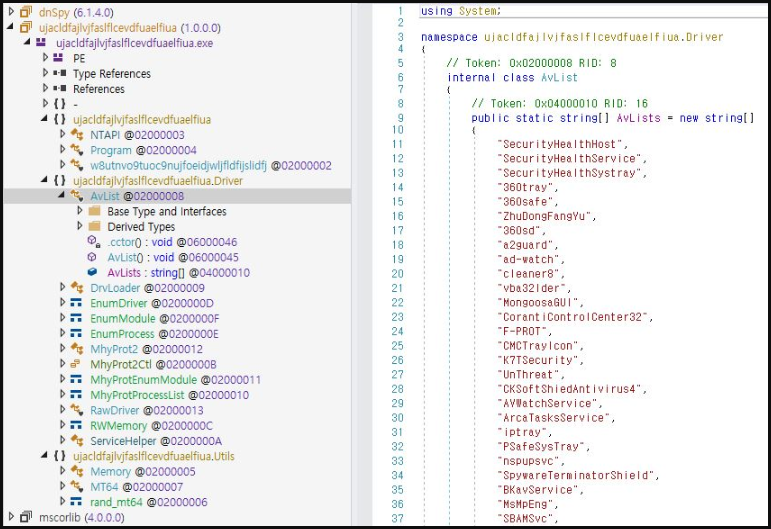
Обфусцированный PowerShell-скрипт отключает антивирусные продукты, декодирует исполняемый файл .NET и загружает его в память. Эта исполняшка является модифицированной версией инструмента с открытым исходным кодом — Mhyprot2DrvControl. Последний помогает использовать уязвимые драйверы Windows для выполнения вредоносных действий с правами уровня ядра.

В частности, задействуется файл mhyprot2.sys — подписанный драйвер для борьбы с читерством в игре Genshin Impact. Затем уязвимости mhyprot2.sys используются для получения привилегий ядра в Windows и отключения антивирусов.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru