



Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Киберпреступники запустили новую кампанию, в которой используется техника BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер). Уязвимости в Sunlogin помогают злоумышленникам установить тулкит Sliver, а BYOVD — обойти защитные программы.

Bring Your Own Vulnerable Driver — довольно интересный вектор, позволяющий атакующим загрузить безобидный на первый взгляд драйвер, но при этом содержащий известные уязвимости. Зачастую такие драйверы подписаны, а значит, антивирусы вряд ли будут бить тревогу.

Ранее к BYOVD прибегали, например, участники киберпреступной группировки Lazarus, когда устанавливали руткит “FudModule“ на устройства жертв.

Sliver — набор инструментов для постэксплуатации, за его созданием стоит Bishop Fox. Фактически Sliver выступает в роли альтернативы Cobalt Strike, в котором недавно нашли критическую RCE-уязвимость.

Согласно свежему отчёту AhnLab Security Emergency Response Center (ASEC), в новых атаках киберпреступники используют уязвимости в Sunlogin, софте для удалённого доступа. Эти уязвимости — CNVD-2022-10270 / CNVD-2022-03672 — были выявлены в версии v11.0.0.33.

После эксплуатации злоумышленники задействуют скрипт PowerShell для установки Sliver, Gh0st RAT или вредоносного майнера XMRig.


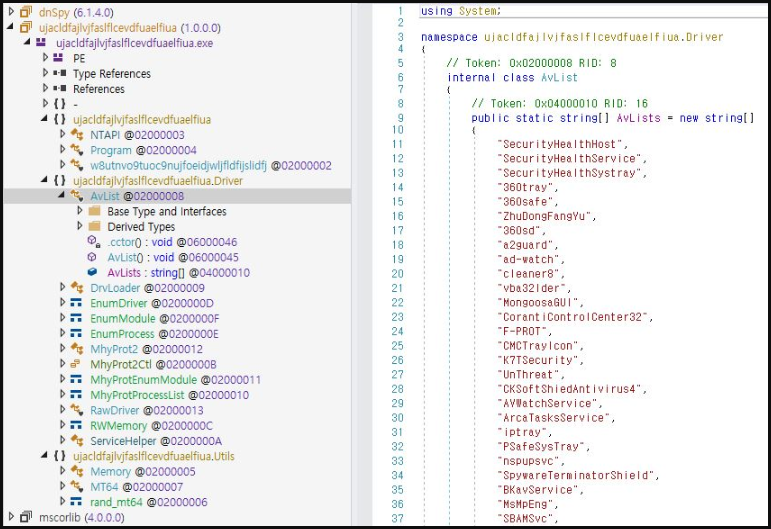
Обфусцированный PowerShell-скрипт отключает антивирусные продукты, декодирует исполняемый файл .NET и загружает его в память. Эта исполняшка является модифицированной версией инструмента с открытым исходным кодом — Mhyprot2DrvControl. Последний помогает использовать уязвимые драйверы Windows для выполнения вредоносных действий с правами уровня ядра.

В частности, задействуется файл mhyprot2.sys — подписанный драйвер для борьбы с читерством в игре Genshin Impact. Затем уязвимости mhyprot2.sys используются для получения привилегий ядра в Windows и отключения антивирусов.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru