



Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

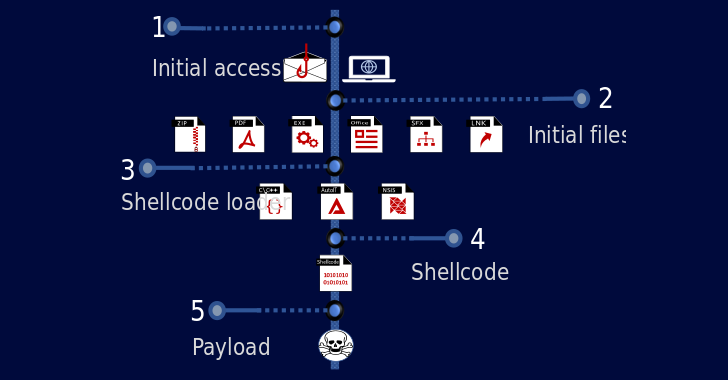
Основанный на шелл-коде упаковщик TrickGate более шести лет оставался незамеченным для исследователей в области кибербезопасности. С его помощью киберпреступники разворачивали ряд популярных вредоносов: TrickBot, Emotet, AZORult, Agent Tesla, FormBook, Cerber, Maze и REvil.

На пакер зловредных программ обратил внимание специалист Check Point Research Ари Олштейн. В отчёте Ари пишет следующее:

«TrickGate удавалось годами оставаться незамеченным благодаря своей трансформативности. Периодически в него вносятся определённые изменения».

Олштейн даже назвал пакер «мастером маскировки». TrickGate предлагают в качестве услуги киберпреступникам как минимум с конца 2016 года. Упаковщик может скрывать пейлоады за слоем обёрток кода, цель — обойти защитные системы.

Кроме того, пакеры могут работать и в качестве крипторов: шифровать вредоносные программы для обфускации. Интересно, что TrickGate с 2019 года мог отслеживаться под разными именами.


Данные телеметрии, которым располагает Check Point, указывают на то, что использующие TrickGate злоумышленники атаковали преимущественно промышленный сектор. В менее значительной степени — сферы здравоохранения, образования и госструктуры.

Эти атаки, как правило, стартовали с фишинговых писем, оснащённых вредоносными вложениями. Также в письмах встречались ссылки на загрузку вредоноса.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru