



Код античит-софта для League of Legends и Packman выставили на аукцион

Код античит-софта для League of Legends и Packman выставили на аукцион

Код античит-софта для League of Legends и Packman выставили на аукцион

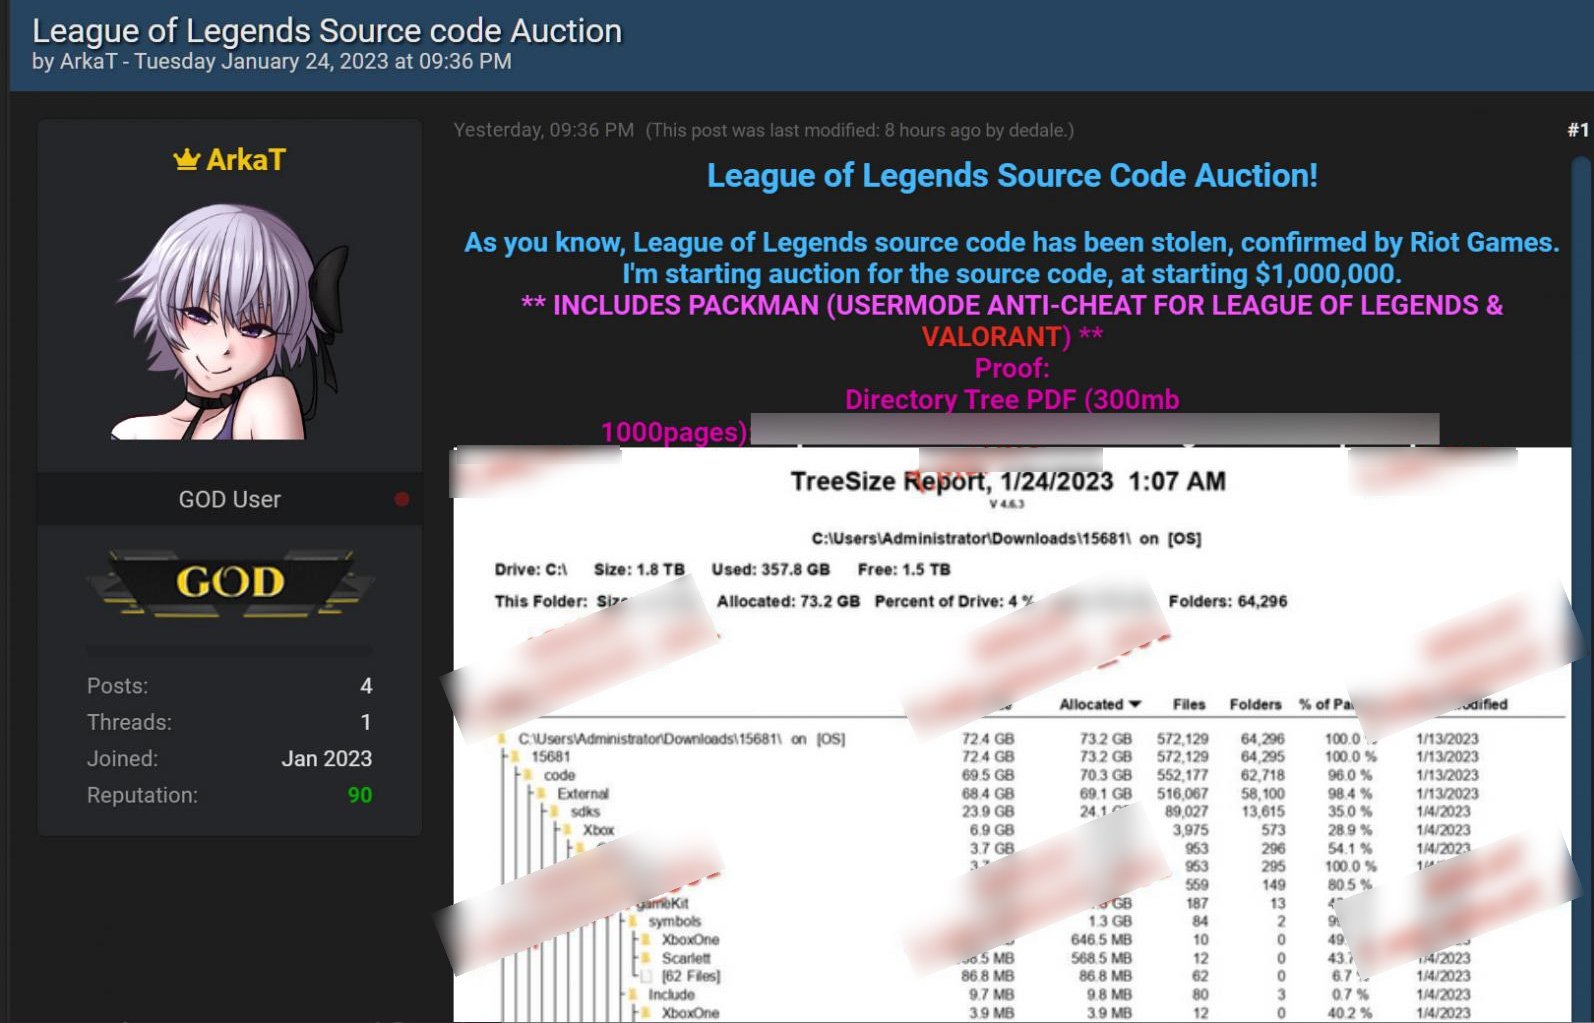
Киберпреступники выставили на продажу якобы исходный код античит-софта для игр League of Legends и Packman. По словам самих злоумышленников, скомпрометированный код удалось добыть в ходе недавней атаки на разработчика — Riot Game.

В начале этой недели мы писали об атаке на Riot Games, из-за которой у разработчиков сломался выпуск патчей. Известно, что злоумышленникам удалось взломать среду разработки и получить доступ к аккаунту сотрудника благодаря социальной инженерии.

На днях Riot Game подтвердила, что получила письмо с требованиями от киберпреступников, однако компания не собирается платить выкуп. Согласно данным Vice, злоумышленники просят 10 миллионов долларов, в противном случае — грозят опубликовать внутреннюю информацию.

В беседе с VX-Underground кибервымогатели заявили, что им удалось получить доступ к сети Riot Game после успешного применения социальной инженерии в СМС-сообщении, отправленном одному из сотрудников.

Теперь преступники выставили на аукцион то, что они называют кодом античит-платформы для игровых проектов League of Legends и Packman. Стартовая цена — миллион долларов.


В посте злоумышленников можно увидеть ссылку, которая ведёт на PDF-документ с тысячей страниц. Этот документ якобы описывает директории с исходным кодом весом 72,4 ГБ. В размещённом на YouTube видео пользователь Ryscu показал скриншот слитого кода:

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru