



В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

Наличие DoS-уязвимости, найденной экспертом Positive Technologies, подтверждено для 47 моделей коммутаторов Zyxel. Производитель устранил ошибку и выпустил обновления прошивки для всех затронутых устройств.

Уязвимость CVE-2022-43393 возникла из-за неправильной проверки на наличие необычных или исключающих условий при обработке HTTP-запросов. В результате возникла возможность с помощью особого запроса удаленно изменить содержимое памяти устройства и вызвать отказ в обслуживании (DoS).

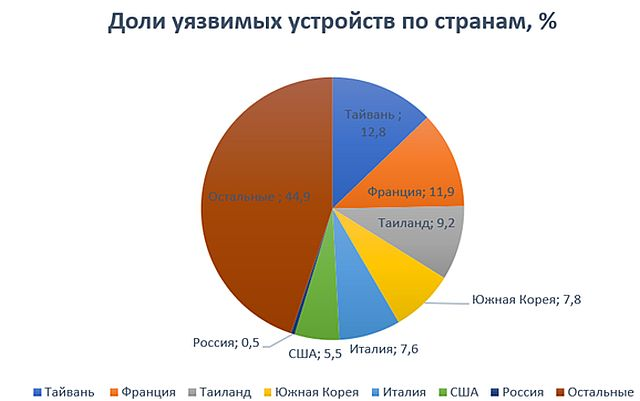
Степень опасности проблемы оценена в 9,8 балла по шкале CVSS. Сканирование интернета, проведенное в Positive Technologies две недели назад, выявило уязвимые коммутаторы Zyxel во многих странах, с наибольшей концентрацией во Франции и на Тайване.


Патчи вышли для всех затронутых свитчей (список приведен в бюллетене вендора). Поскольку коммутаторы обычно работают на уровне локальной сети, риск DoS-атаки можно снизить с помощью файрвола или шлюза безопасности. В целях оптимальной защиты Zyxel также советует ужесточить правила удаленного доступа к свитчам — ограничить запросы HTTP/HTTPS на доступ к админ-интерфейсу или сократить число IP-адресов, с которых можно обращаться с такими запросами.

«Данный тип уязвимостей на практике менее интересен, чем выполнение произвольного кода, — комментирует Никита Абрамов, специалист отдела анализа приложений в Positive Technologies и автор опасной находки. — Однако при использовании обнаруженной уязвимости может быть нарушен рабочий процесс предприятия или выведены из строя критически важные элементы его инфраструктуры. Все это несет затраты и риски для бизнеса и может стать недопустимым событием, которое поставит под угрозу деятельность компании».

Подпишитесь на новости

Химия, металлургия и добыча руд получили свои правила категорирования КИИ

Правительство утвердило отраслевые особенности категорирования объектов критической информационной инфраструктуры (КИИ) в химической, металлургической и горнодобывающей промышленности. Для горной добычи документ касается руд и камней. Постановление определяет, как проверять соответствие объекта КИИ критериям значимости и рассчитывать значения показателей с учетом особенностей его работы.

По итогам такой проверки объекту присваивают одну из категорий значимости. Текст постановления опубликован на официальном портале правовой информации.

Для химической и металлургической отраслей значимыми считаются объекты, которые обеспечивают работу опасного производственного объекта с декларацией промышленной безопасности, оформленной по закону «О промышленной безопасности опасных производственных объектов».

В этот же круг входят объекты, обеспечивающие получение, хранение, транспортировку и другие операции с опасными веществами в установленных законом количествах. Отдельно упомянуты объекты, через которые работает оборудование, определенное законодательством.

Для горнодобывающих предприятий добавлены еще два признака. Первый касается работы стационарных грузоподъемных механизмов, за исключением лифтов и подъемных платформ для инвалидов. Второй относится к автоматизированной добыче или обработке взрывчатых веществ.

RSS: Новости на портале Anti-Malware.ru