



Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

Roaming Mantis вернула возможность подмены DNS своему Android-зловреду

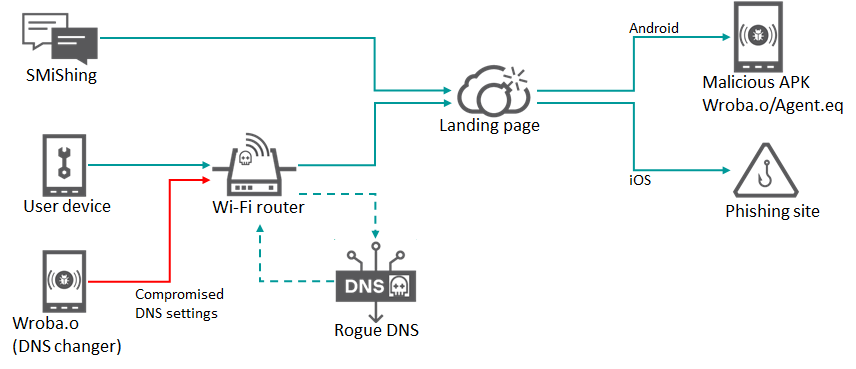
Эксперты «Лаборатории Касперского» обнаружили, что Android-троян, используемый кибергруппой Roaming Mantis, вновь обрел способность подменять DNS-настройки для перенаправления жертв на лендинг-страницы своих хозяев. Новый механизм Wroba пока ориентирован на роутеры определенных моделей, однако нельзя исключить, что в ближайшее время его потенциал расширится.

Деятельность Roaming Mantis эксперты отслеживают с 2018 года. Данная группировка использует вредоносную программу Wroba, она же Moqhao, для кражи данных с мобильных устройств и фишинга.

Вначале злоумышленники проводили атаки только в Азии, взламывая Wi-Fi-роутеры и меняя настройки DNS, а затем переключились на смишинг и стали появляться в других регионах, в том числе в России. Троян Wroba всегда помогал Roaming Mantis заниматься фишингом — использовал модуль DNS changer, рассылал СМС-сообщения с вредоносными URL.


В сентябре прошлого года в Kaspersky провели анализ нового семпла Wroba и обнаружили реализацию DNS changer, заточенного под роутеры, популярные в Южной Корее. Зловред определял модель на основе дефолтного IP-адреса и вшитых в код параметров, затем подключался к заданному аккаунту vk.com и получал адрес сервера, отдающего текущие IP для подмены DNS-настроек роутера.

Авторы атак Roaming Mantis могут использовать угон DNS не только с целью фишинга, но также для дальнейшего распространения инфекции. Если зараженное Andriod-устройство подключится к публичной Wi-Fi-сети, использующей роутер атакуемой модели, Wroba изменит его DNS-настройки, и вредоносные APK осядут на других устройствах в сети.

По данным Kaspersky, вредонос до сих пор активно раздается в некоторых регионах. В декабре список стран, атакуемых Roaming Mantis, пополнили Австрия и Малайзия. По числу загрузок троянских APK на тот момент лидировали Япония (24 645), Австрия (7354), Франция (7246) и Германия (5827). России в этом списке не оказалось.

Судя по URL загрузок, во всех странах, кроме Южной Кореи, злоумышленники использовали смишинг. Данные телеметрии показали, что уровень заражения наиболее высок во Франции (54,4% детектов), Японии (12,1%) и США (10,1%).

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru