



APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

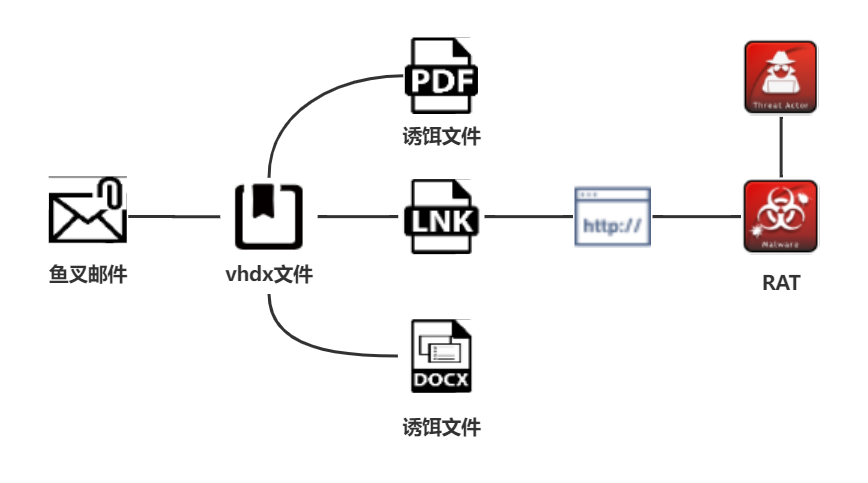
Китайская ИБ-компания QiAnXin рассказала об атаках на правительственные организации России, которые она зафиксировала в конце прошлого года. Злоумышленники использовали таргетированные имейл-рассылки и вложения в формате VHDX, содержащие RAT-трояна и маскировочный документ на русском языке.

Эксперты прилежно мониторят использование файлов ISO и VHD в кибератаках. Подобные контейнеры помогают злоумышленникам обходить антивирусы и такой защитный механизм Windows, как MOTW.

Разбор недавно собранных образцов вредоносных VHD-файлов показал, что в период с сентября по декабрь 2022 года на российские госорганы проводились атаки, нацеленные на засев троянов Warzone RAT, он же Ave Maria, и Loda RAT. Уровень детектирования некоторых семплов при этом составлял 0%.

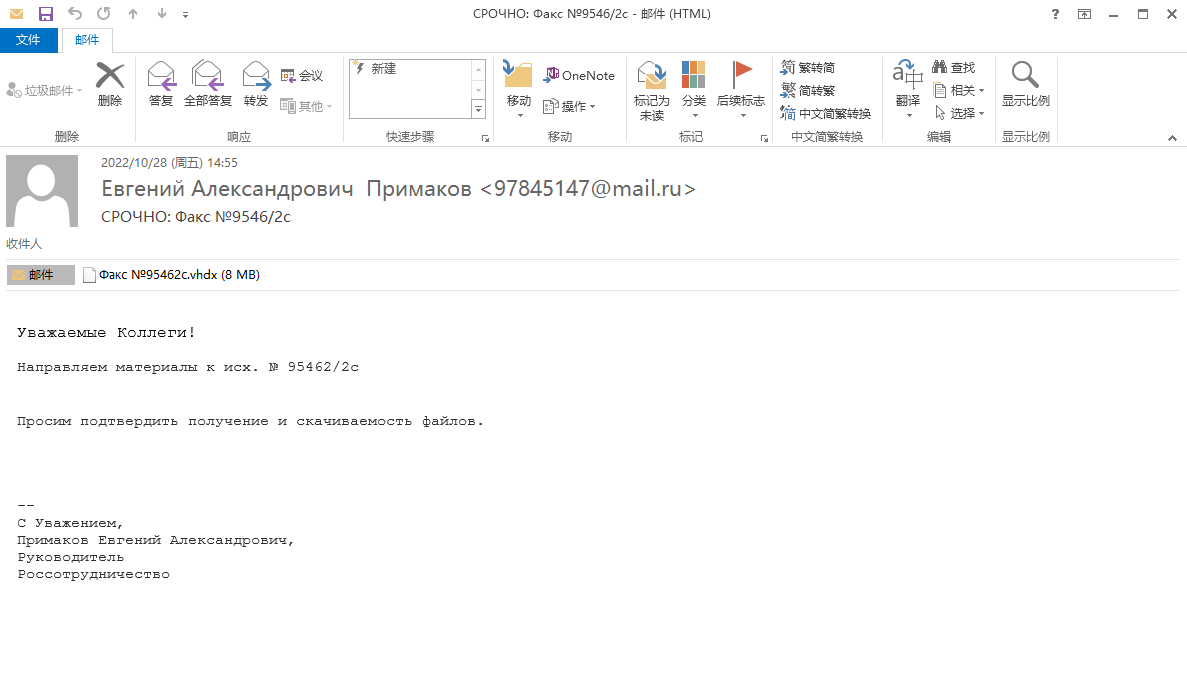
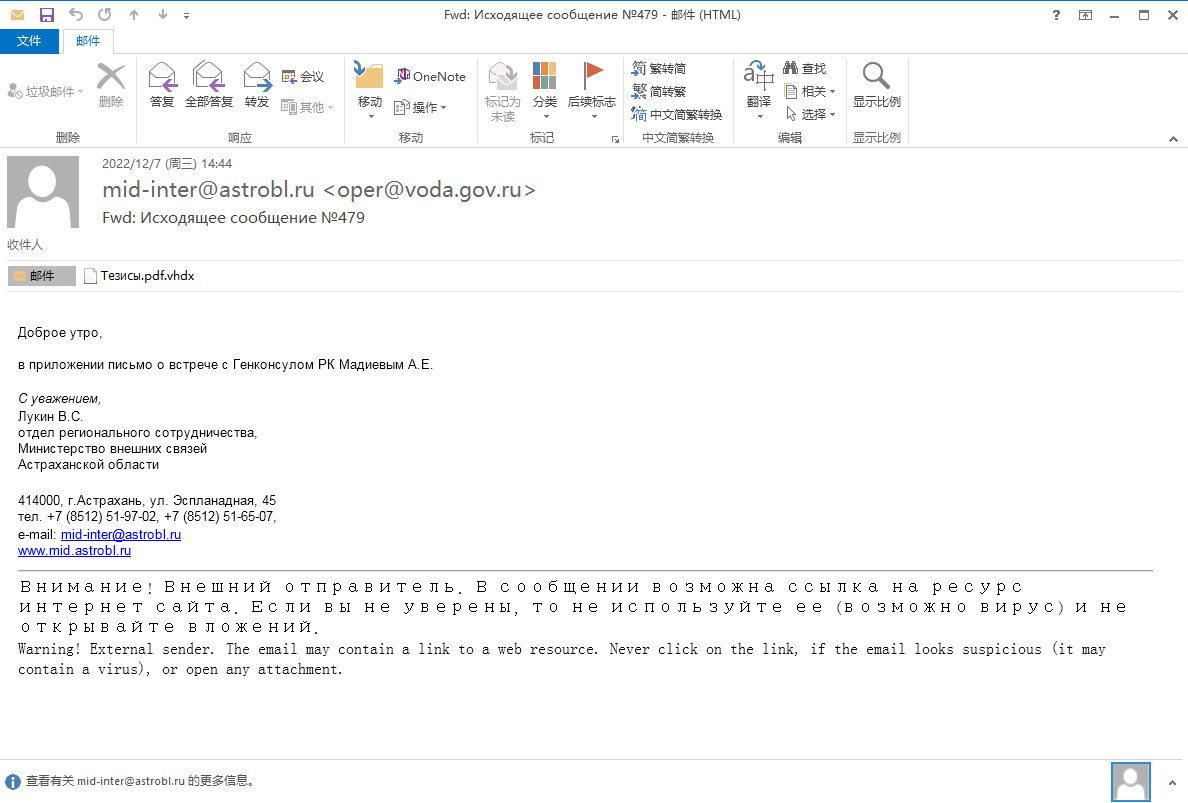
Целевая атака обычно начиналась с поддельного письма, снабженного вложением с русскоязычным именем. В качестве примеров аналитики приводят образцы фальшивок, имитирующих внутренние рассылки Россотрудничества и Министерства внешних связей Астраханской области.


Все вредоносные вложения, загруженные на VirusTotal из российских регионов и найденные QiAnXin, использовали формат VHDX. Среди используемых приманок были обнаружены, например, такие документы:

  • справка от 2022 года о Турецкой Республике и ситуации в стране;
  • журнальная статья 2015 года об импортозамещении и миграционной политике;
  • постановление Правительства РФ от 20 октября 2022 года, устанавливающее правила предоставления отсрочки от призыва на военную службу;
  • копия справки-обоснования к проекту Цифрового кодекса Киргизии.

Автором целевых атак в России эксперты склонны считать марокканскую APT-группу, которой в Cisco присвоили имя Kasablanka. Ранее она атаковала похожие мишени в Бангладеш, Южной Америке и США.

Подпишитесь на новости

В России ограничивают целые сети хостингов: соединение есть, данные не идут

Российские пользователи могут сталкиваться с ограничениями доступа не к отдельным сайтам, а к сетям зарубежных хостинг-провайдеров. К такому выводу пришёл автор под ником msinakaev: он проверил 435 тестовых точек у 154 компаний. Характерный симптом — соединение устанавливается, передаёт немного данных и зависает.

Методику и результаты автор опубликовал на Хабре. Сначала исследователь проверил доступность файлов из Европы, затем повторил тесты из России.

Через домашнее подключение загрузка прошла у 87% точек. Зависшие адреса, по его подсчётам, сгруппировались в 14 сетей, включая OVH, Hetzner, DigitalOcean, Vultr и Scaleway.


Стоит отметить, что небольшой хостинг может арендовать инфраструктуру крупного провайдера и попадать под ограничения вместе с его сетью. У одного бренда разные площадки поэтому могут работать по-разному.


Дополнительные эксперименты привели автора к выводу, что порог зависит от количества пакетов в TCP-соединении, а не от фиксированного объёма данных. После его достижения обмен зависал в обе стороны. Проверенные UDP-подключения в этих опытах продолжали работать.


Исследователь связывает поведение с ТСПУ, но доступа к оборудованию и правилам фильтрации у него нет.

Тем не менее масштаб выводов стоит держать в узде: основные замеры сделаны 5-6 ноября одним человеком на двух подключениях в одном городе, МТС проверялся на небольшой выборке. AWS и Azure в исследование не вошли.

RSS: Новости на портале Anti-Malware.ru