



APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

APT-группа Kasablanka разослала троянские письма в российские госорганы

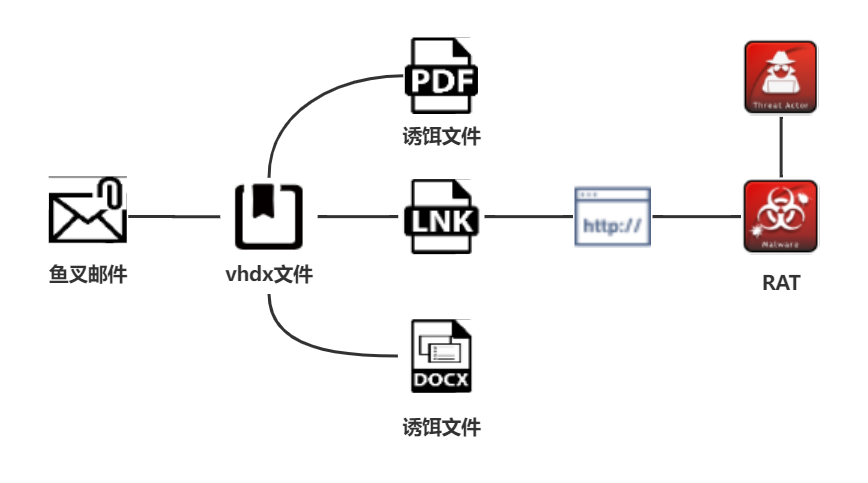
Китайская ИБ-компания QiAnXin рассказала об атаках на правительственные организации России, которые она зафиксировала в конце прошлого года. Злоумышленники использовали таргетированные имейл-рассылки и вложения в формате VHDX, содержащие RAT-трояна и маскировочный документ на русском языке.

Эксперты прилежно мониторят использование файлов ISO и VHD в кибератаках. Подобные контейнеры помогают злоумышленникам обходить антивирусы и такой защитный механизм Windows, как MOTW.

Разбор недавно собранных образцов вредоносных VHD-файлов показал, что в период с сентября по декабрь 2022 года на российские госорганы проводились атаки, нацеленные на засев троянов Warzone RAT, он же Ave Maria, и Loda RAT. Уровень детектирования некоторых семплов при этом составлял 0%.

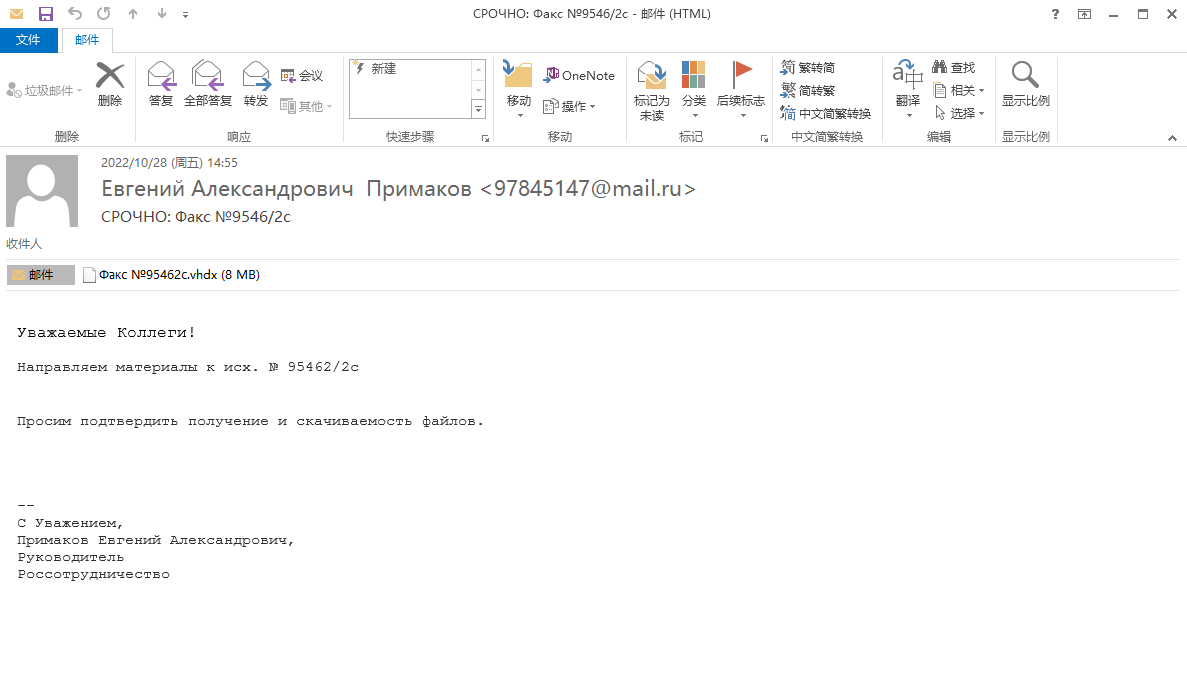
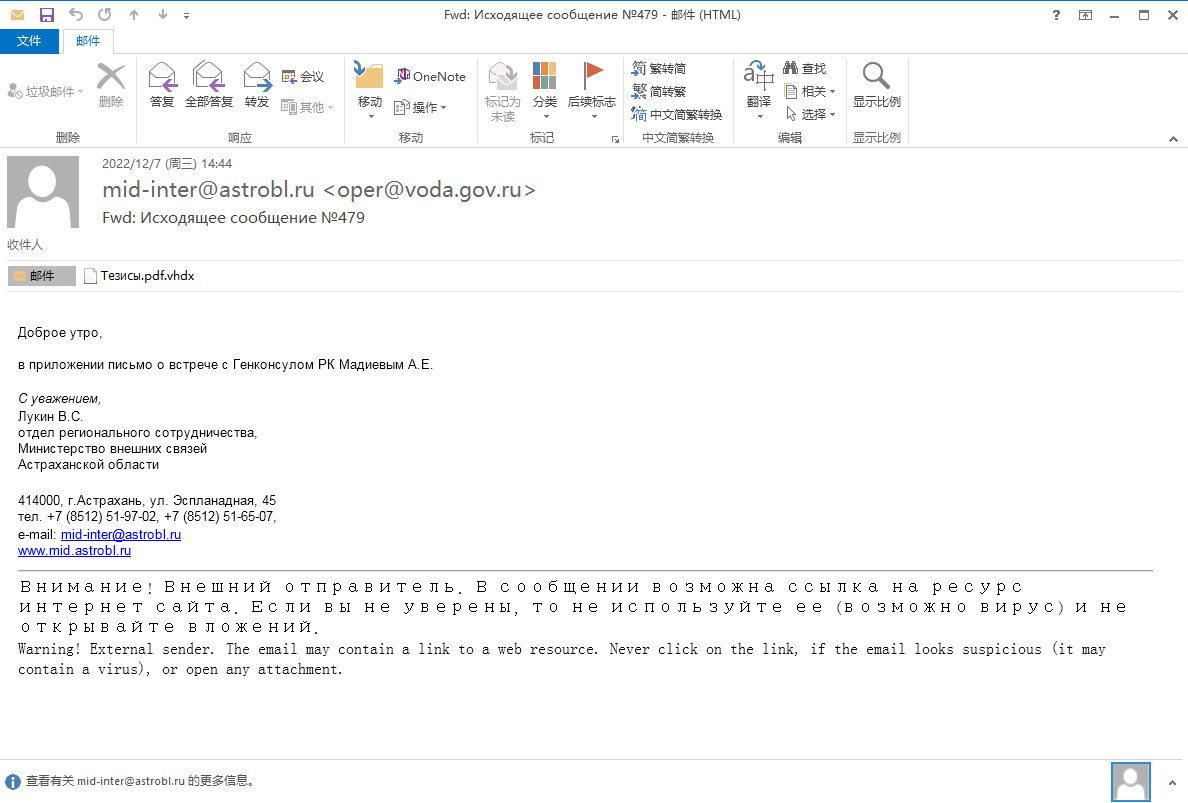
Целевая атака обычно начиналась с поддельного письма, снабженного вложением с русскоязычным именем. В качестве примеров аналитики приводят образцы фальшивок, имитирующих внутренние рассылки Россотрудничества и Министерства внешних связей Астраханской области.


Все вредоносные вложения, загруженные на VirusTotal из российских регионов и найденные QiAnXin, использовали формат VHDX. Среди используемых приманок были обнаружены, например, такие документы:

  • справка от 2022 года о Турецкой Республике и ситуации в стране;
  • журнальная статья 2015 года об импортозамещении и миграционной политике;
  • постановление Правительства РФ от 20 октября 2022 года, устанавливающее правила предоставления отсрочки от призыва на военную службу;
  • копия справки-обоснования к проекту Цифрового кодекса Киргизии.

Автором целевых атак в России эксперты склонны считать марокканскую APT-группу, которой в Cisco присвоили имя Kasablanka. Ранее она атаковала похожие мишени в Бангладеш, Южной Америке и США.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru