



Android-приложения для похудения провалили тест на приватность

Android-приложения для похудения провалили тест на приватность

Android-приложения для похудения провалили тест на приватность

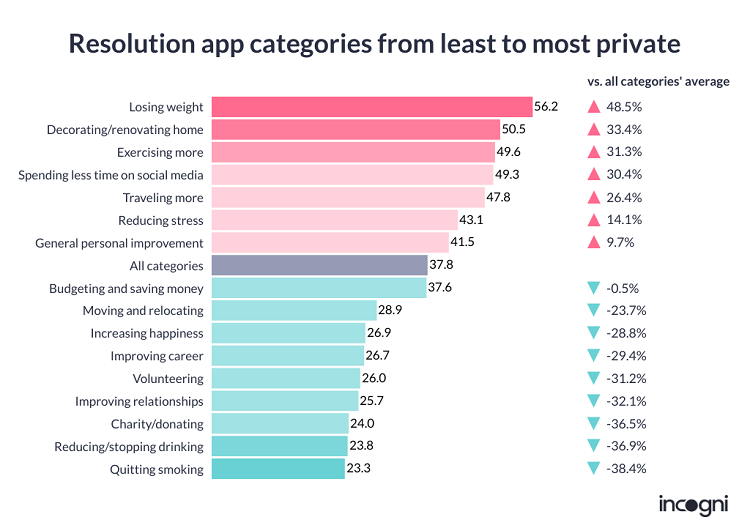
Эксперты компании Incogni, специализирующейся на защите конфиденциальности данных, изучили доступные в Google Play программы-органайзеры и выяснили, что наибольшую угрозу с точки зрения приватности составляют Android-приложения, помогающие сбросить вес.

В контрольную выборку вошли 344 спецпрограмм для пользователей, желающих что-то изменить в своей жизни. Набор был разделен на 16 категорий по характерным ключам поиска. Исследователи также разработали систему оценки мобильных помощников по таким критериям, как число и тип запрашиваемых разрешений, а также количество используемых рекламных SDK (на них автоматически распространяются разрешения, выдаваемые хост-приложению, что повышает риски в отношении приватности).

В ходе анализа худшие результаты продемонстрировали приложения для похудения, набравшие 56,2 балла, то есть риск оказался в полтора раза выше среднего уровня по выборке. Второе место в этом антирейтинге занял софт для совершенствования интерьера.

В пятерку лидеров также вошли Android-программы, заставляющие пользователя больше двигаться и меньше зависать в социальных сетях. Лучший результат показали занявшие последнюю строчку приложения для желающих бросить курить.


Исследователи приводят и другую интересную статистику:

  • 84% Android-помощников запрашивают как минимум одно опасное разрешение (доступ к конфиденциальным данным и проч., вплоть до контроля над устройством);
  • более 74% приложений просят доступ на чтение к содержимому USB-накопителей;
  • 66% программ хотят изменять или удалять данные на таких носителях;
  • 55,2% используют как минимум одну библиотеку для показа рекламы.

Примечательно, что чем больше популярность софта, тем выше риск потери конфиденциальности — в среднем в два раза против самых невостребованных программ. Такие помощники также требуют больше разрешений, в том числе небезопасных.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru