



Новая утечка в Twitter: соцсети предлагают выкупить данные 400 млн юзеров

Новая утечка в Twitter: соцсети предлагают выкупить данные 400 млн юзеров

Новая утечка в Twitter: соцсети предлагают выкупить данные 400 млн юзеров

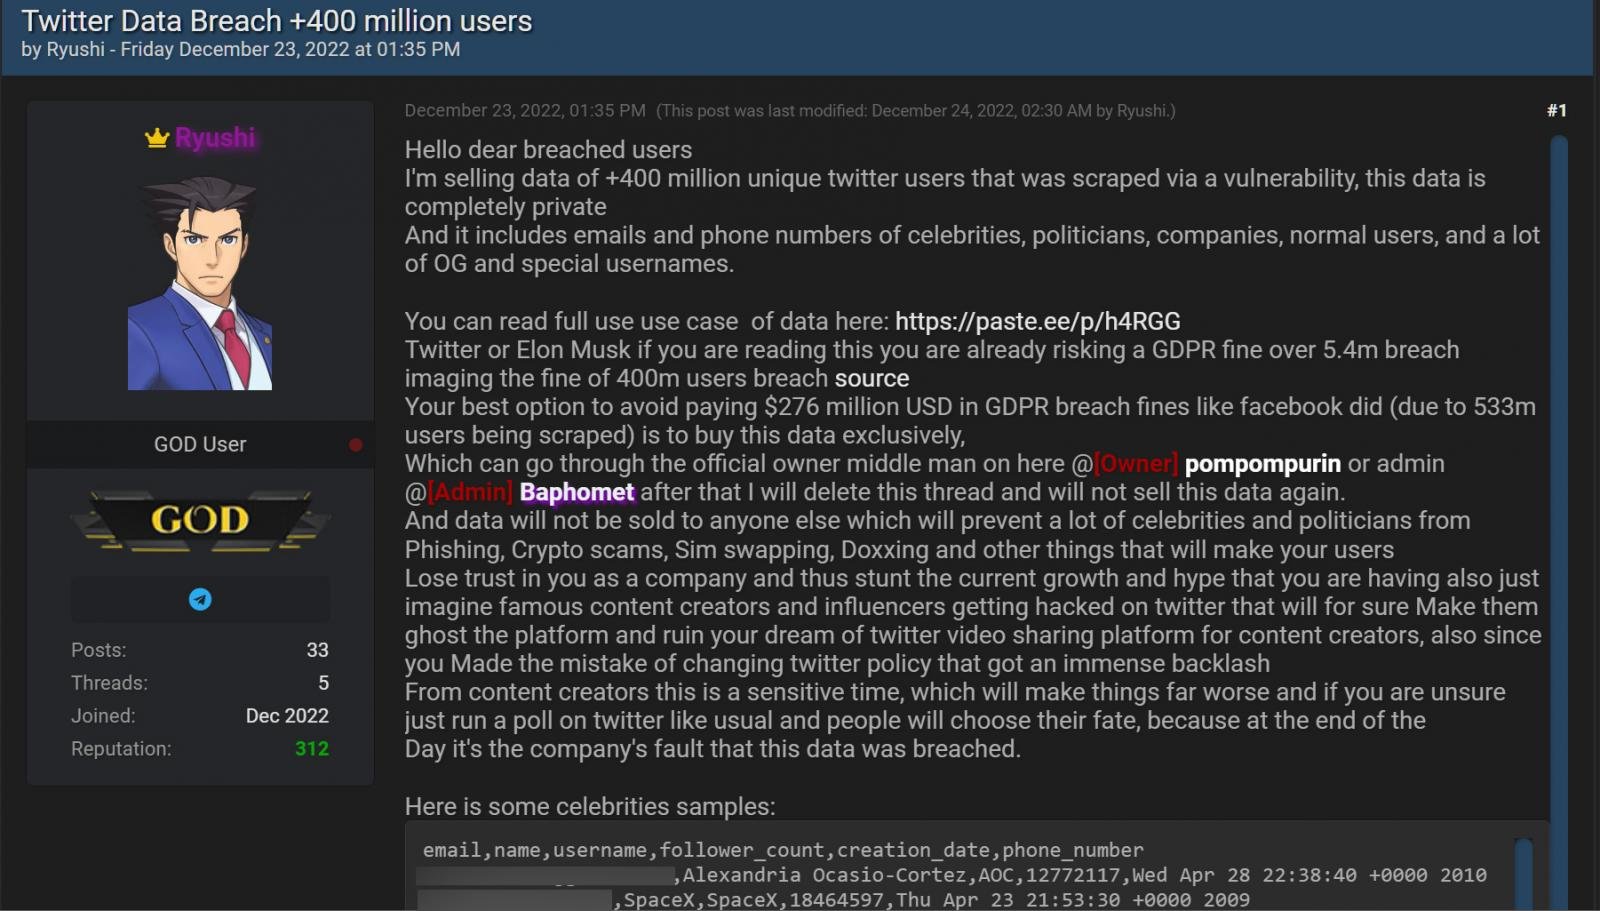
На хакерском форуме Breached появилось объявление о продаже ПДн более 400 млн твиттерян. Автор сообщения, некто Ryushi, предложил Twitter и Илону Маску выкупить базу во избежание штрафных санкций за нарушение европейского регламента по защите данных (GDPR); в противном случае лот будет распродаваться по частям.

В сообщении есть ссылка на статью, поясняющую, чем грозит продажа персональных данных в розницу. Высока вероятность, что покупатели будут их использовать для проведения фишинговых или BEC-атак, а также для мошенничества с криптой.

В подтверждение качества товара продавец приводит четыре десятка записей с ПДн известных персон: политиков, журналистов, телеведущих. В частности, слиты данные Дональда Трампа-младшего, ИБ-исследователя и блогера Брайана Кребса, создателя блокчейн-проекта Ethereum Виталика Бутерина.

Позднее на том же форуме был опубликован более объемный дамп — данные еще 1000 Twitter-профилей, в том числе юрлиц. Записи содержат такую информацию, как имейл, имя, юзернейм, число читателей, дата создания аккаунта, иногда номер телефона. Почти все эти сведения, кроме адресов электронной почты и телефонных номеров, доступны любому твиттерянину.


В объявлении о продаже упоминается уязвимость, позволившая Ryushi собрать столь внушительную базу. В комментарии для BleepingComputer продавец уточнил, что это та же уязвимость в API Twitter, которую использовал его коллега по цеху для получения данных 5,4 млн твиттерян.

Проблема грозила сливом ID Twitter в ходе проверки на дубли телефонных номеров и имейл. При наличии идентификатора можно было с помощью другого API получить открытую информацию из профиля пользователя.

Уязвимость устранили почти год назад, в январе, однако ею успели воспользоваться разные киберпреступники, в том числе Ryushi. Подлинность данных, выложенных им в качестве образца, подтвердили в израильской ИБ-компании Hudson Rock; эксперты BleepingComputer смогли проверить только две записи и пришли к тому же выводу.

В Twitter новую утечку пока не комментируют, призывы хакера воспользоваться эксклюзивом тоже остались без ответа. Тем временем ирландская Комиссия по защите данных (Data Protection Commission, DPC) начала расследование в связи с утечкой ПДн 5,4 млн твиттерян, о которой стало известно в июле. По итогам Twitter могут обвинить в нарушении GDPR.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru