



Ботнет Glupteba воспрял после трепки, которую ему задала Google

Ботнет Glupteba воспрял после трепки, которую ему задала Google

Ботнет Glupteba воспрял после трепки, которую ему задала Google

В Nozomi Networks фиксируют новый всплеск вредоносной активности, ассоциируемой с ботнетом Glupteba. Значительно увеличилось количество биткоин-адресов, используемых для обновления конфигурации и раздачи полезной нагрузки; в 10 раз возросло число скрытых сервисов Tor, через которые резидентный троян отыскивает командные серверы.

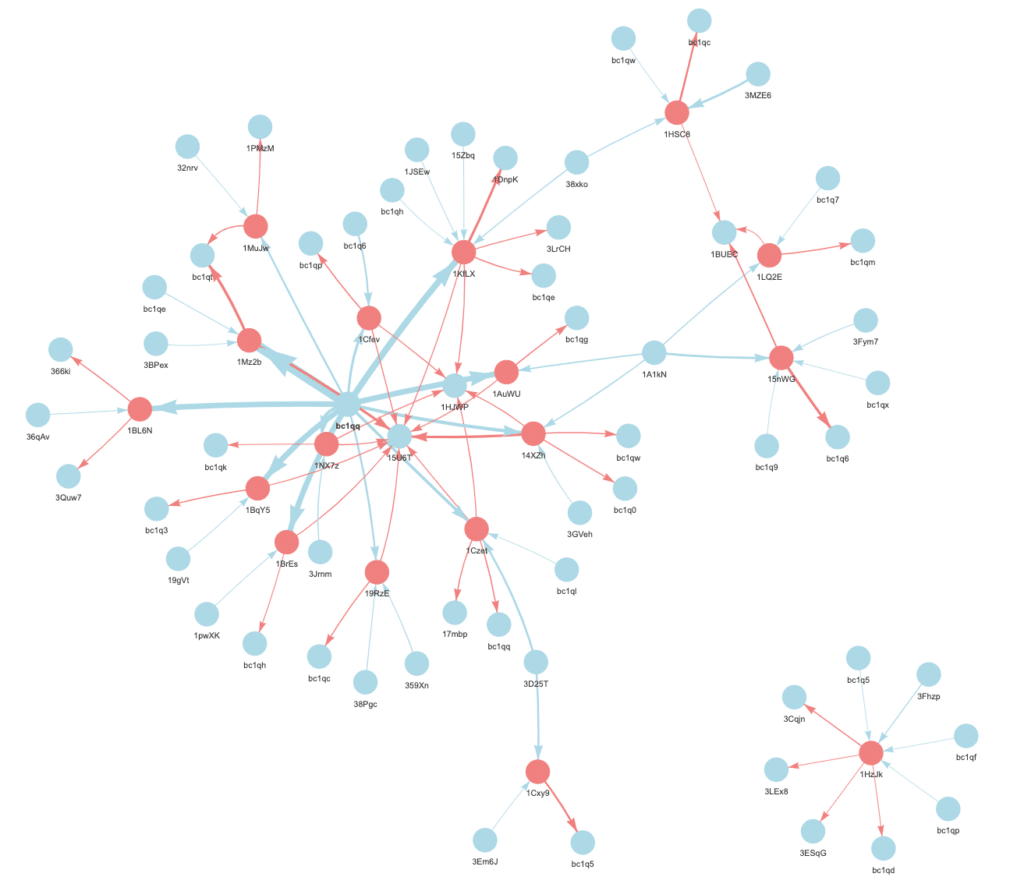
Ботнет Glupteba примечателен тем, что построен на блокчейне; подобная организация помогает скрыть внутренние коммуникации и повысить жизнестойкость вредоносной сети. Операторы передают актуальные для резидентных зловредов данные (адреса C2, дополнительных модулей) путем проведения биткоин-транзакций.

Лежащий в основе ботнета вредонос с функциями бэкдора обычно распространяется через кряки и вредоносную рекламу по схеме PPI (pay-per-install, с оплатой за каждую установку). Из дополнительных модулей трояну могут отдать инфостилер, криптомайнер, инструмент проксирования трафика или набор эксплойтов для сетевых устройств — таких как роутеры MikroTik и Netgear.

В конце прошлого года Google при поддержке других провайдеров удалось отключить C2-серверы Glupteba; на тот момент в состав ботнета, по оценкам экспертов, входило более 1 млн Windows-устройств. Корпорация также выдвинула обвинения против двух россиян, Александра Филиппова и Дмитрия Старовикова, которые, по ее мнению, являлись создателями бот-сети (в прошлом месяце суд штата Нью-Йорк постановил наложить на ответчиков взыскание, о котором ходатайствовала Google).

Новая Glupteba-кампания, по данным Nozomi, была запущена в июне и продолжается до сих пор. Наблюдатели обнаружили 18 новых C2-доменов в различных TLD-зонах, в том числе .ru, .su и .moscow. Количество сервисов Tor, задействованных в командной инфраструктуре ботнета, по оценкам, увеличилось в десять раз в сравнении с прошлогодними показателями.

Удалось также выявить 17 биткоин-адресов, ассоциируемых с воспрянувшей бот-сетью. Один из них активен с 1 июня; на его счету 11 транзакций. Спрятанные в них данные использовали 1197 образцов Glupteba, последний раз этот адрес засветился 8 ноября.


Из провайдеров криптоуслуг ботоводы наиболее часто используют blockchain.com и blockstream.info. Передаваемые в биткоин-транзакциях данные ранее шифровались по AES-GCM (ключ вшивался в код семпла); сейчас для защиты используется простой XOR с общим ключом cheesesauce. 

Для защиты от вернувшейся угрозы эксперты советуют заблокировать используемые Glupteba блокчейн-сервисы и C2-домены (полный список приведен в блог-записи Nozomi). Рекомендуется также поставить на контроль DNS-логи и обновление антивирусов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru