



В даркнет слили клиентскую базу Gemini на 5,7 млн записей

В даркнет слили клиентскую базу Gemini на 5,7 млн записей

В даркнет слили клиентскую базу Gemini на 5,7 млн записей

Криптобиржа Gemini предупредила клиентов о фишинговых рассылках: злоумышленники используют адреса, которые, предположительно, были украдены в ходе хакерской атаки на одного из субподрядчиков. Системы самой компании инцидент не затронул, учетные данные пользователей и средства на счетах не пострадали.

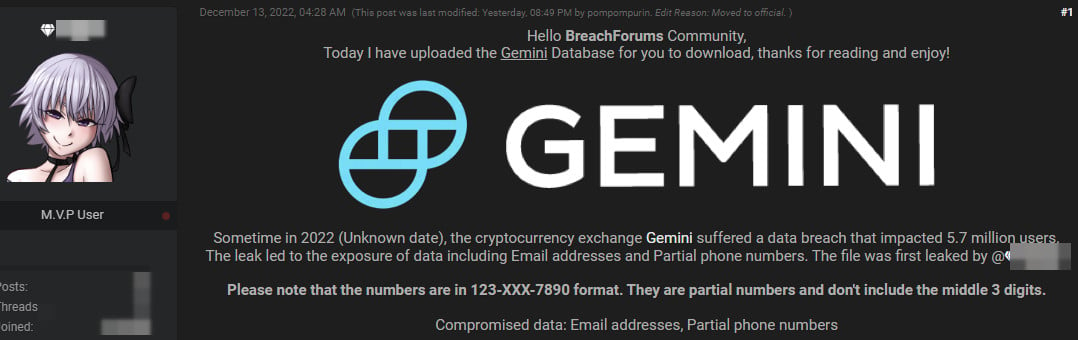
Взломщикам удалось похитить лишь имейл-адреса и неполные номера телефонов клиентов Gemini. В сентябре базу, якобы содержащую 5,7 млн записей, выставили на продажу на киберпреступном форуме.

В следующем месяце этот лот уже предлагал другой продавец, а в середине ноября появилось объявление о продаже баз данных нескольких криптобирж, в том числе Gemini.

Ни одна из попыток монетизировать результаты труда взломщиков не увенчалась успехом; в итоге ПДн пользователей Gemini предложили другим форумчанам в безвозмездное пользование.


В алерте ИБ-службы компании приведены инструкции для тех, кто хочет сменить привязанный к аккаунту имейл, а также рекомендации по усилению защиты. Рост популярности криптовалюты привлек к этой сфере внимание аферистов, ищущих легкой наживы; чтобы уберечь учетную запись Gemini от взлома, пользователям советуют использовать двухфакторную аутентификацию (2FA) и/или аппаратные токены — такие как YubiKey и Titan Key, созданный умельцами Google.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru