



В даркнет слили клиентскую базу Gemini на 5,7 млн записей

В даркнет слили клиентскую базу Gemini на 5,7 млн записей

В даркнет слили клиентскую базу Gemini на 5,7 млн записей

Криптобиржа Gemini предупредила клиентов о фишинговых рассылках: злоумышленники используют адреса, которые, предположительно, были украдены в ходе хакерской атаки на одного из субподрядчиков. Системы самой компании инцидент не затронул, учетные данные пользователей и средства на счетах не пострадали.

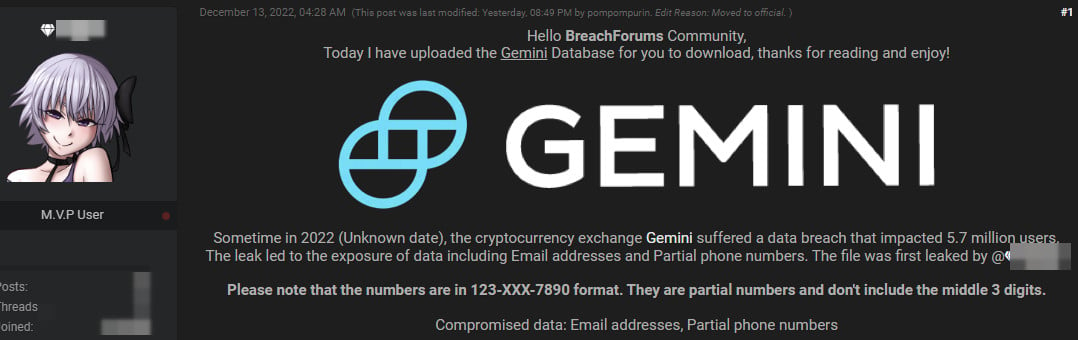
Взломщикам удалось похитить лишь имейл-адреса и неполные номера телефонов клиентов Gemini. В сентябре базу, якобы содержащую 5,7 млн записей, выставили на продажу на киберпреступном форуме.

В следующем месяце этот лот уже предлагал другой продавец, а в середине ноября появилось объявление о продаже баз данных нескольких криптобирж, в том числе Gemini.

Ни одна из попыток монетизировать результаты труда взломщиков не увенчалась успехом; в итоге ПДн пользователей Gemini предложили другим форумчанам в безвозмездное пользование.


В алерте ИБ-службы компании приведены инструкции для тех, кто хочет сменить привязанный к аккаунту имейл, а также рекомендации по усилению защиты. Рост популярности криптовалюты привлек к этой сфере внимание аферистов, ищущих легкой наживы; чтобы уберечь учетную запись Gemini от взлома, пользователям советуют использовать двухфакторную аутентификацию (2FA) и/или аппаратные токены — такие как YubiKey и Titan Key, созданный умельцами Google.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru