



Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

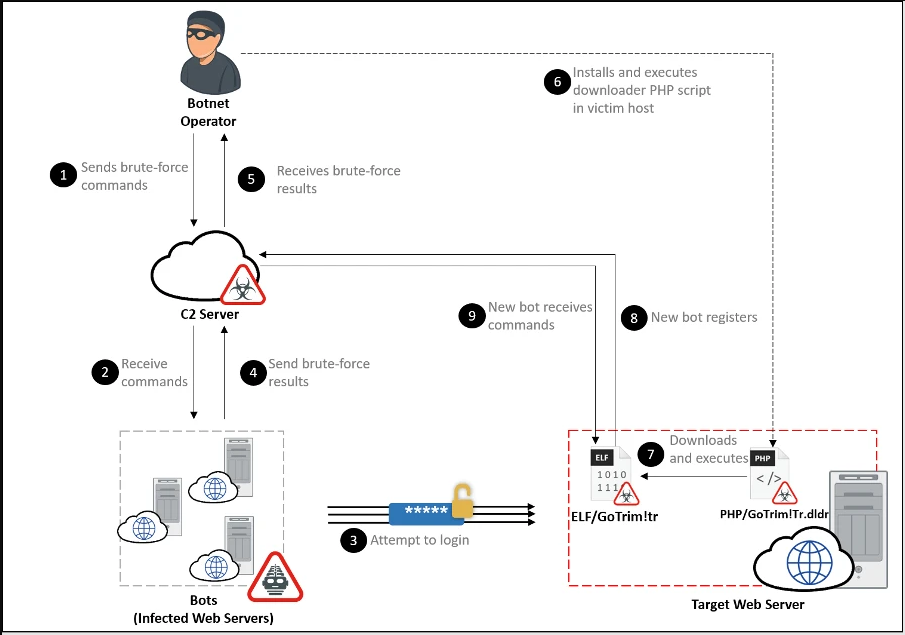
Новый ботнет GoTrim, написанный на Go, сканирует Сеть и ищет WordPress-сайты для запуска брутфорс-атак. Подобрав пароль администратора, вредонос получает полный контроль над целевым веб-ресурсом.

Если GoTrim получит административные права на атакованном сайте, его операторам откроется целый спектр действий: установка вредоноса, инъекция скриптов для кражи данных банковских карт, создание фишинговых страниц и прочее.

Исследователи из Fortinet, изучившие кампании GoTrim, сообщают, что авторы ботнета всё ещё работают над ним. Тем не менее уже сейчас вредонос оснащён богатым набором функций, позволяющим закрывать все потребности киберпреступников.

Свежие атаки GoTrim стартовали в сентябре 2022 года и продолжаются по сей день. У операторов имеется список сайтов для атак и набор учётных данных для подбора. Ботнет пытается подключиться к каждому обнаруженному WordPress-ресурсу и подобрать пароль администратора.

Если атака успешна, GoTrim сообщает об этом командному серверу (C2). Новый идентификатор генерируется с помощью MD5. Вредонос работает в двух режимах — клиентский и серверный. В первом случае ботнет подключается к C2, во втором — инициирует HTTP-сервер и ждёт подключения C2.


Командный сервер может отправлять GoTrim зашифрованные команды, среди которых:

  • Утвердить учётные данные для атак на WordPress-сайты.
  • Утвердить учётные данные для атак на OpenCart-сайты.
  • Утвердить учётные данные для атак на доменов Data Life Engine.
  • Зафиксировать инсталляции WordPress, Joomla!, OpenCart и Data Life Engine на домене.
  • Удалить вредонос.

GoTrim обычно маскируется под 64-битную версию Firefox для Windows. Для защиты сайтов администраторам достаточно использовать сильные пароли или задействовать плагин для двухфакторной аутентификации.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru