



Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

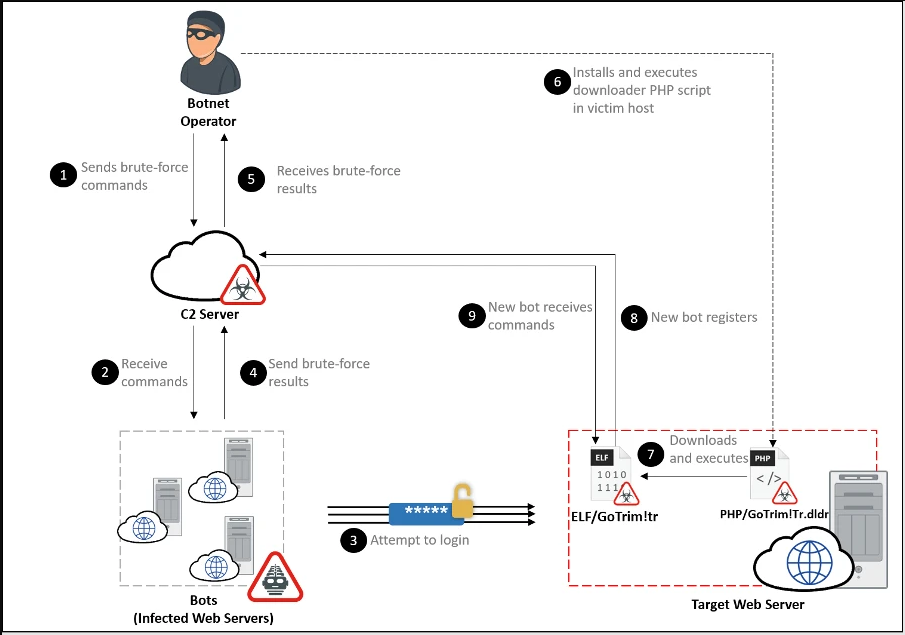
Новый ботнет GoTrim, написанный на Go, сканирует Сеть и ищет WordPress-сайты для запуска брутфорс-атак. Подобрав пароль администратора, вредонос получает полный контроль над целевым веб-ресурсом.

Если GoTrim получит административные права на атакованном сайте, его операторам откроется целый спектр действий: установка вредоноса, инъекция скриптов для кражи данных банковских карт, создание фишинговых страниц и прочее.

Исследователи из Fortinet, изучившие кампании GoTrim, сообщают, что авторы ботнета всё ещё работают над ним. Тем не менее уже сейчас вредонос оснащён богатым набором функций, позволяющим закрывать все потребности киберпреступников.

Свежие атаки GoTrim стартовали в сентябре 2022 года и продолжаются по сей день. У операторов имеется список сайтов для атак и набор учётных данных для подбора. Ботнет пытается подключиться к каждому обнаруженному WordPress-ресурсу и подобрать пароль администратора.

Если атака успешна, GoTrim сообщает об этом командному серверу (C2). Новый идентификатор генерируется с помощью MD5. Вредонос работает в двух режимах — клиентский и серверный. В первом случае ботнет подключается к C2, во втором — инициирует HTTP-сервер и ждёт подключения C2.


Командный сервер может отправлять GoTrim зашифрованные команды, среди которых:

  • Утвердить учётные данные для атак на WordPress-сайты.
  • Утвердить учётные данные для атак на OpenCart-сайты.
  • Утвердить учётные данные для атак на доменов Data Life Engine.
  • Зафиксировать инсталляции WordPress, Joomla!, OpenCart и Data Life Engine на домене.
  • Удалить вредонос.

GoTrim обычно маскируется под 64-битную версию Firefox для Windows. Для защиты сайтов администраторам достаточно использовать сильные пароли или задействовать плагин для двухфакторной аутентификации.

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru