



Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim, написанный на Go, сканирует Сеть и ищет WordPress-сайты для запуска брутфорс-атак. Подобрав пароль администратора, вредонос получает полный контроль над целевым веб-ресурсом.

Если GoTrim получит административные права на атакованном сайте, его операторам откроется целый спектр действий: установка вредоноса, инъекция скриптов для кражи данных банковских карт, создание фишинговых страниц и прочее.

Исследователи из Fortinet, изучившие кампании GoTrim, сообщают, что авторы ботнета всё ещё работают над ним. Тем не менее уже сейчас вредонос оснащён богатым набором функций, позволяющим закрывать все потребности киберпреступников.

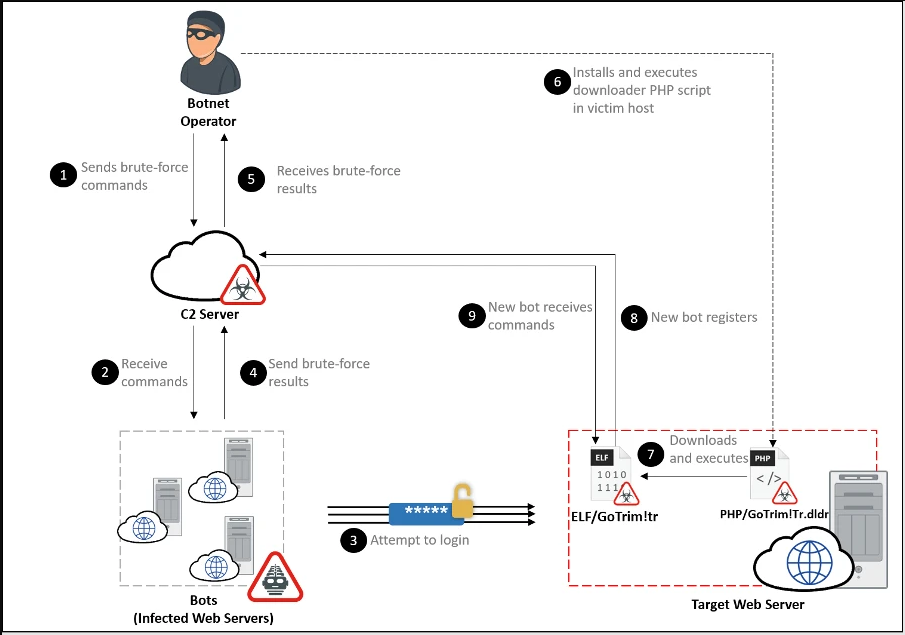
Свежие атаки GoTrim стартовали в сентябре 2022 года и продолжаются по сей день. У операторов имеется список сайтов для атак и набор учётных данных для подбора. Ботнет пытается подключиться к каждому обнаруженному WordPress-ресурсу и подобрать пароль администратора.

Если атака успешна, GoTrim сообщает об этом командному серверу (C2). Новый идентификатор генерируется с помощью MD5. Вредонос работает в двух режимах — клиентский и серверный. В первом случае ботнет подключается к C2, во втором — инициирует HTTP-сервер и ждёт подключения C2.


Командный сервер может отправлять GoTrim зашифрованные команды, среди которых:

  • Утвердить учётные данные для атак на WordPress-сайты.
  • Утвердить учётные данные для атак на OpenCart-сайты.
  • Утвердить учётные данные для атак на доменов Data Life Engine.
  • Зафиксировать инсталляции WordPress, Joomla!, OpenCart и Data Life Engine на домене.
  • Удалить вредонос.

GoTrim обычно маскируется под 64-битную версию Firefox для Windows. Для защиты сайтов администраторам достаточно использовать сильные пароли или задействовать плагин для двухфакторной аутентификации.

Подпишитесь на новости

Наличные пойдут через СБП: с 1 октября банкоматы перестанут быть чужими

С 1 октября 2026 года россияне смогут положить наличные на банковский счёт через банкомат совершенно другого банка. Деньги отправятся по Системе быстрых платежей и должны зачислиться практически моментально. Указание Банка России уже зарегистрировано в Минюсте.

О новом механизме сообщает ТАСС. Теперь поиски родного банкомата или терминала банка-партнёра могут стать необязательными: достаточно будет найти устройство кредитной организации, поддерживающей новую функцию.

Регулятор установил лимиты для пополнения через сторонние банкоматы. За одну операцию разрешат внести не более 25 тыс. рублей, за сутки — до 50 тыс., а суммарно за календарный месяц — до 200 тыс. рублей.

Впрочем, есть важный нюанс: банки будут самостоятельно решать, внедрять ли такой способ пополнения. Поэтому 1 октября все банкоматы страны по волшебству не превратятся в универсальные приёмники наличных. Доступность услуги придётся проверять у конкретной кредитной организации.

Сейчас без комиссии внести наличные обычно можно через собственные банкоматы обслуживающего банка или устройства его официальных партнёров. Будут ли банки брать плату за новую операцию через СБП, в опубликованной информации не уточняется.

Если финансовые организации активно подключатся к механизму, банкомат наконец перестанет быть территориальной собственностью одного банка.

RSS: Новости на портале Anti-Malware.ru