



Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim брутфорсит админ-аккаунты на сайтах WordPress

Новый ботнет GoTrim, написанный на Go, сканирует Сеть и ищет WordPress-сайты для запуска брутфорс-атак. Подобрав пароль администратора, вредонос получает полный контроль над целевым веб-ресурсом.

Если GoTrim получит административные права на атакованном сайте, его операторам откроется целый спектр действий: установка вредоноса, инъекция скриптов для кражи данных банковских карт, создание фишинговых страниц и прочее.

Исследователи из Fortinet, изучившие кампании GoTrim, сообщают, что авторы ботнета всё ещё работают над ним. Тем не менее уже сейчас вредонос оснащён богатым набором функций, позволяющим закрывать все потребности киберпреступников.

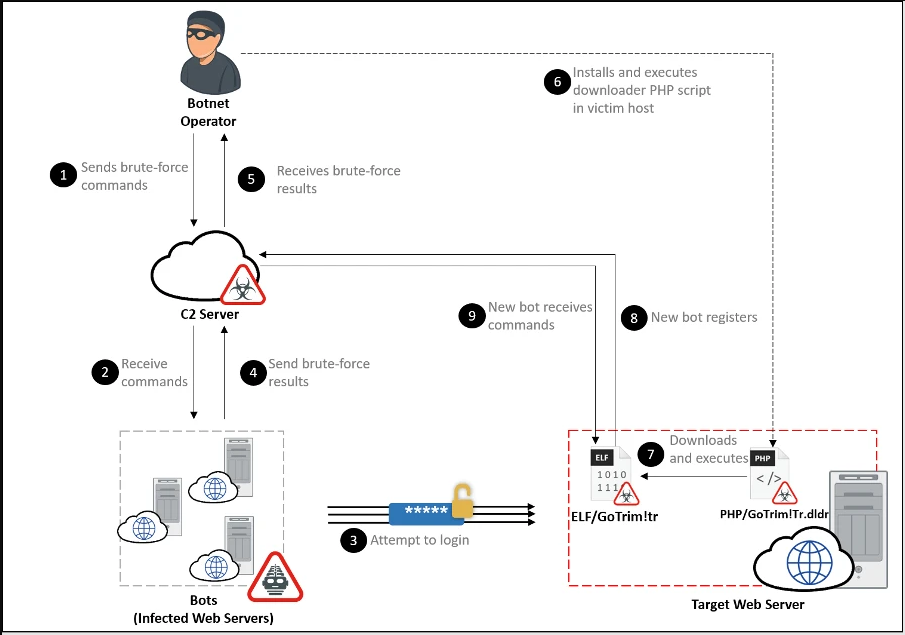
Свежие атаки GoTrim стартовали в сентябре 2022 года и продолжаются по сей день. У операторов имеется список сайтов для атак и набор учётных данных для подбора. Ботнет пытается подключиться к каждому обнаруженному WordPress-ресурсу и подобрать пароль администратора.

Если атака успешна, GoTrim сообщает об этом командному серверу (C2). Новый идентификатор генерируется с помощью MD5. Вредонос работает в двух режимах — клиентский и серверный. В первом случае ботнет подключается к C2, во втором — инициирует HTTP-сервер и ждёт подключения C2.


Командный сервер может отправлять GoTrim зашифрованные команды, среди которых:

  • Утвердить учётные данные для атак на WordPress-сайты.
  • Утвердить учётные данные для атак на OpenCart-сайты.
  • Утвердить учётные данные для атак на доменов Data Life Engine.
  • Зафиксировать инсталляции WordPress, Joomla!, OpenCart и Data Life Engine на домене.
  • Удалить вредонос.

GoTrim обычно маскируется под 64-битную версию Firefox для Windows. Для защиты сайтов администраторам достаточно использовать сильные пароли или задействовать плагин для двухфакторной аутентификации.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru