



Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Специалисты Fortinet обнаружили новый ботнет, состоящий из сетевых и IoT-устройств. Лежащий в его основе Go-зловред, которому было присвоено имя Zerobot, обладает способностью самораспространения и с этой целью использует два десятка эксплойтов.

Злоумышленники активно распространяют Zerobot с середины прошлого месяца. Атаки нацелены в основном на Linux-устройства — роутеры, IP-камеры, файрволы.

Для внедрения зловреда используются несколько уязвимостей, дальнейшее распространение обеспечивает специальный скрипт, загружаемый с C2-сервера с учетом аппаратуры жертвы (модуль сохраняется с именем файла zero — например, zero.arm64). Из поддерживаемых архитектур CPU выявлены i386, amd64, arm, arm64, mips, mips64, mips64le, mipsle, ppc64, ppc64le, riscv64 и s390x.

Эксперты также идентифицировали две версии Zerobot. Одна, с базовыми функциями, раздавалась до 24 ноября, другая — обновленный вариант, с модулем selfRepo для самораспространения на другие устройства через атаки с использованием различных протоколов (TCP, UDP, TLS, HTTP, ICMP) или уязвимостей.

При запуске Zerobot вначале проверяет доступность IP 1.1.1.1, публичного DNS-сервиса Cloudflare. Затем он прописывается в системе с учетом типа используемой ОС. На Windows-устройствах копия сохраняется в папке автозагрузки с именем файла FireWall.exe. В Linux могут быть варианты — каталог %HOME%, /etc/init/ или /lib/systemd/system/.

После этого выполняется настройка AntiKill, чтобы жертва не могла прибить процесс зловреда. Для перехвата пользовательских сигналов этот модуль использует функцию signal.Notify.

По окончании инициализации Zerobot подключается к C2-серверу, используя протокол WebSocket, и отправляет информацию о зараженной системе, а затем ждет ответных команд. Среди последних примечательна enable_scan, запускающая поиск открытых портов для дальнейшего распространения вредоноса через эксплойт или взлом SSH/Telnet.

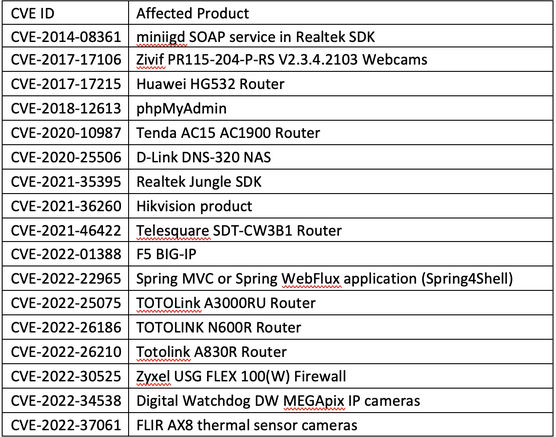
На настоящий момент в арсенале бота числится 21 эксплойт. Семнадцать из них заточены под известные уязвимости в популярных продуктах — роутерах TOTOLINK, файрволах Zyxel, IP-камерах Hikvision, фреймворке Spring (Spring4Shell) и т. п. 


Два эксплойта, именуемых ZERO_xxxxx (с числовым ID), взяты с сайта 0day.today, публикующего такие инструменты в «образовательных» целях.

Подпишитесь на новости

Полностью российский электромобиль пообещали через один-два года

Первый полностью отечественный электромобиль может появиться в России уже в течение ближайших двух лет. Такой прогноз озвучил академик РАН Евгений Антипов на форуме «Наука будущего — наука молодых» в Нижнем Новгороде. Оптимизм учёного подпитывает мировой рынок: электрокары уже составляют около четверти выпускаемых легковых автомобилей, а лидируют по продажам Китай, Евросоюз и США.

Аккумуляторы постепенно дешевеют, поэтому ценник электромобиля больше не выглядит таким космическим, как на заре Tesla.

В России тем временем разворачивается производство литий-ионных батарей. Уже запущена гигафабрика «Росатома» мощностью 4 ГВт·ч в год, ещё два предприятия должны заработать в Красной Пахре и Долгопрудном.

По оценке Антипова, к 2027 году совокупная мощность достигнет 13 ГВт·ч — теоретически этого хватит примерно на 200 тыс. электромобилей ежегодно.

Правда, в словосочетании полностью отечественный пока имеется небольшая китайская деталь размером с технологическую цепочку. Действующие предприятия используют китайские технологии, оборудование и материалы.

Российским аккумулятор станет только тогда, когда ключевые компоненты для него начнут серийно производить внутри страны. Сейчас отечественные электромобили и электробусы уже выпускаются, но батареи в них остаются импортными.

Поэтому прогноз академика — не утверждённый срок автопроизводителя, а оценка того, когда российская промышленность сможет собрать всю цепочку у себя.

Есть и ещё один вызов: безопасность катодных материалов. При определённых условиях они могут быть взрывоопасны, поэтому химикам предстоит сделать батареи не только российскими, но и достаточно безопасными.

RSS: Новости на портале Anti-Malware.ru