



Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Самоходный Zerobot расширяет свои IoT-владения с помощью 21 эксплойта

Специалисты Fortinet обнаружили новый ботнет, состоящий из сетевых и IoT-устройств. Лежащий в его основе Go-зловред, которому было присвоено имя Zerobot, обладает способностью самораспространения и с этой целью использует два десятка эксплойтов.

Злоумышленники активно распространяют Zerobot с середины прошлого месяца. Атаки нацелены в основном на Linux-устройства — роутеры, IP-камеры, файрволы.

Для внедрения зловреда используются несколько уязвимостей, дальнейшее распространение обеспечивает специальный скрипт, загружаемый с C2-сервера с учетом аппаратуры жертвы (модуль сохраняется с именем файла zero — например, zero.arm64). Из поддерживаемых архитектур CPU выявлены i386, amd64, arm, arm64, mips, mips64, mips64le, mipsle, ppc64, ppc64le, riscv64 и s390x.

Эксперты также идентифицировали две версии Zerobot. Одна, с базовыми функциями, раздавалась до 24 ноября, другая — обновленный вариант, с модулем selfRepo для самораспространения на другие устройства через атаки с использованием различных протоколов (TCP, UDP, TLS, HTTP, ICMP) или уязвимостей.

При запуске Zerobot вначале проверяет доступность IP 1.1.1.1, публичного DNS-сервиса Cloudflare. Затем он прописывается в системе с учетом типа используемой ОС. На Windows-устройствах копия сохраняется в папке автозагрузки с именем файла FireWall.exe. В Linux могут быть варианты — каталог %HOME%, /etc/init/ или /lib/systemd/system/.

После этого выполняется настройка AntiKill, чтобы жертва не могла прибить процесс зловреда. Для перехвата пользовательских сигналов этот модуль использует функцию signal.Notify.

По окончании инициализации Zerobot подключается к C2-серверу, используя протокол WebSocket, и отправляет информацию о зараженной системе, а затем ждет ответных команд. Среди последних примечательна enable_scan, запускающая поиск открытых портов для дальнейшего распространения вредоноса через эксплойт или взлом SSH/Telnet.

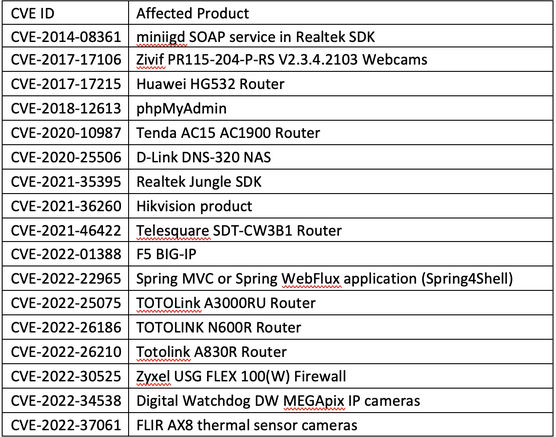
На настоящий момент в арсенале бота числится 21 эксплойт. Семнадцать из них заточены под известные уязвимости в популярных продуктах — роутерах TOTOLINK, файрволах Zyxel, IP-камерах Hikvision, фреймворке Spring (Spring4Shell) и т. п. 


Два эксплойта, именуемых ZERO_xxxxx (с числовым ID), взяты с сайта 0day.today, публикующего такие инструменты в «образовательных» целях.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru